11 月 18 日,安全研究团队 Xint(Theori 旗下的 AI 安全平台)公开披露漏洞组合 NGINX2Root:5 个相互独立的 nginx 远程代码执行漏洞,加上 1 个披露时尚无补丁的 Linux 内核 SCTP 提权缺陷,串联起来可以让一个未认证的网站访客一路拿到主机 root,实测中还包括从 Docker 容器逃逸到宿主机。nginx 同日发布 1.30.7(stable)与 1.31.9(mainline),一次修复 10 个 CVE。Rapid7 已在 GitHub 公开主漏洞的 PoC,各方监控中暂无在野利用。
攻击链分三步走
第一步是远程入口。攻击者以普通访客身份访问网站,触发 nginx 漏洞后,以 nginx worker 进程的权限执行命令。五个 nginx 漏洞相互独立,各自都能单独完成这一步,差别只在触发所需的配置条件。
第二步是本地提权。nginx worker 通常以低权限用户运行,攻击者借助它触发 Linux 内核 SCTP 子系统的缺陷。按照 Xint 的分析,缺陷位于 SCTP 发送路径:发送操作等待期间,关联(association)可以被转移到另一个 socket,等待中的操作随后释放已被转移的关联,形成 use-after-free 或 double free。它提供两个利用原语:一个能击穿 KASLR 的内核内存泄露,加一个内核内任意函数调用,组合起来可以稳定提权到 root。该缺陷于 2018 年随 Linux v4.15 引入,在内核里存在了八年以上,披露时尚无内核补丁。
第三步就是 root。Xint 在 nginx 运行于 Docker 容器的场景下复现了完整链条,拿到宿主机的 root shell。宿主机上所有容器共享同一个内核,控制了内核等于控制整台机器和上面的全部容器。多数 Linux 发行版默认安装 SCTP 模块,程序第一次打开 SCTP socket 时内核会自动加载它。
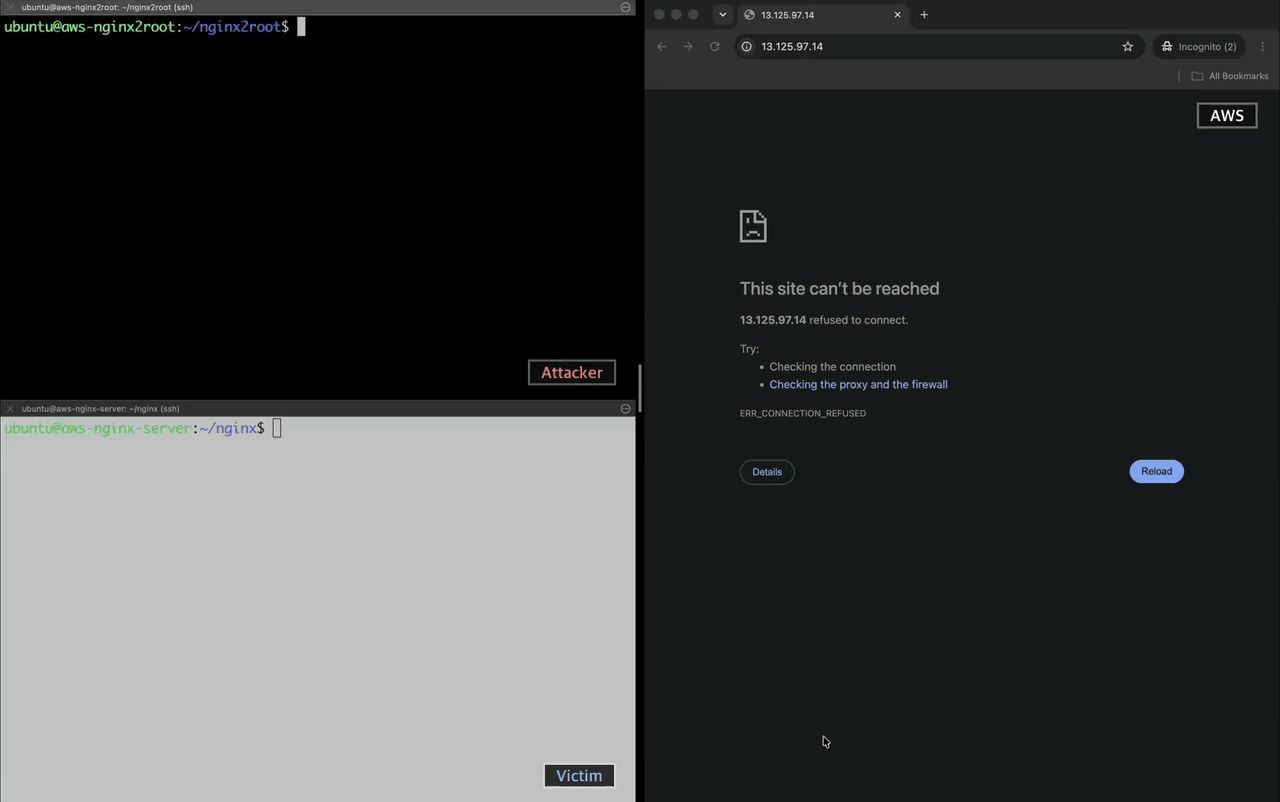
(截图来自 Xint 公开的演示视频,攻击在 AWS 上通过公网 IP 完成,GCP、Azure 与裸金属环境的演示见 nginx2root.com)
主漏洞 CVE-2026-123007:潜伏 11 年的 HTTP/2 流控缺陷
五个漏洞中最严重的是 CVE-2026-123007:HTTP/2 流控窗口处理中的整数下溢(CWE-191)导致堆缓冲区越界写(CWE-787)。多数情况下表现为 worker 进程崩溃,特定条件下可以在 worker 中执行代码,触发前提是配置启用了 HTTP/2。
受影响版本从 1.9.5 到 1.31.8,覆盖 2015 年 HTTP/2 支持进入 nginx 以来的每一个官方版本,截至 2026 年 11 月 10 日该代码仍存在于 master 分支。评分方面,CVSS 4.0 为 9.2(Critical),CVSS 3.1 为 8.1(High,攻击复杂度为高)。F5 的公告说明代码执行需要 ASLR 被关闭或被绕过,但 Xint、Wiz、Rapid7 三家都报告了可用的利用,把 ASLR 当防线并不稳妥。nginx 官方安全通告将其标为 major 级。
五个漏洞的触发条件
| CVE | 缺陷类型 | 触发配置 | 受影响版本 | 关 HTTP/2 能挡住吗 |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2 流控内存破坏 | 启用 HTTP/2 | 1.9.5-1.31.8 | 能 |
| CVE-2026-123633 | HTTP/2 use-after-free | HTTP/2 且经 proxy_pass/fastcgi_pass/grpc_pass 转发后端 | 1.19.7-1.31.8 | 能 |
| CVE-2026-123634 | resolver use-after-free | resolver 配合请求决定目标的 proxy_pass 与 mirror | 0.6.18-1.31.8 | 不能 |
| CVE-2026-121810 | HTTP/3 use-after-free | HTTP/3(QUIC)且转发后端 | 1.25.0-1.31.8 | 不能 |
| CVE-2026-113425 | mail 代理 use-after-free | mail 模块 proxy on 配合 auth_http | 0.5.33-1.31.8 | 不能 |
版本范围来自 nginx 官方安全通告。
两个细节要单独说。其一,CVE-2026-123634 的 mirror 只是 Xint 实测的触发路径,SSI 等其他产生 subrequest 的特性可能到达同一个 bug,关掉 mirror 不等于安全。其二,nginx 官方给 CVE-2026-123633、CVE-2026-123634、CVE-2026-121810 标的是 medium,但 Wiz 与 Xint 都报告了对 123633 的可用代码执行利用,Wiz 给它的评级同样是 CVSS 4.0 9.2。官方标签别当行动依据。
同批修复的另外 5 个 CVE
1.30.7 与 1.31.9 总共修复 10 个 CVE,除上述 5 个外还包括:
| CVE | 问题 | 官方级别 |
|---|---|---|
| CVE-2026-118899 | TLS 1.3 下读取请求体时死循环 | major |
| CVE-2026-120993 | PROXY protocol v2 空指针解引用(仅 mainline 1.31.4 起) | minor |
| CVE-2026-125283 | alias 配合 try_files 时的缓冲区溢出 | minor |
| CVE-2026-120967 | stream 模块客户端证书校验的 SNI 绕过 | medium |
| CVE-2026-123640 | stream ssl_preread 模块校验不足 | minor |
NGINX Plus 的修复版本是 37.3.0.1 与 37.0.8.1。F5 公告中 R34 到 R36 没有修复版本,官方要求直接升级到 37.x。BIG-IP、BIG-IQ、F5OS 不受影响。
Rapid7 的 PoC 与现实约束
Rapid7 研究员 Stephen Fewer(独立发现者之一)在 GitHub 发布了 CVE-2026-123007 的概念验证代码,对运行 nginx 1.31.8、开启 HTTP/2 与 TLS 的 linux/amd64 Docker 镜像实现了未认证代码执行。它规模化使用并不轻松:攻击需要在单个连接上灌入约 128 GB 的 HTTP/2 流量,10 Gbit/s 链路约 2 分钟,1 Gbit/s 约 17 分钟,在 nginx 默认的 1 小时连接时限下,低于约 300 Mbit/s 的带宽基本打不完;利用还依赖带 AVX-512 的 CPU 上 glibc 的特定内存复制路径,经过代理转发的 HTTP/2 连接大概率失效。
这些约束换来的是缓冲时间,不是安全。利用代码公开通常意味着扫描与模仿攻击在数日内开始,公网上开着 HTTP/2 的 nginx 应按紧急事项处理。
检测上有三个特征可查:error log 里 worker 反复崩溃;nginx worker 进程启动 shell 或发起出站连接;单条 HTTP/2 长连接搬运异常大的数据量。普通访问日志不记录 WINDOW_UPDATE、RST_STREAM 这类 HTTP/2 控制帧,access log 干净说明不了问题。
98.9% 的暴露率是什么口径
Xint 取 11 月 10 日的 Shodan 快照,查询 product:nginx 得到 5670 万台主机,其中 1194 万台(21.1%)版本可识别;可识别版本的主机中 98.9%(约 1180 万台)落在 CVE-2026-123007 的受影响区间。这是版本分布口径,不等于可利用主机数:大量主机并未开启 HTTP/2,发行版包也可能已在老版本号下完成 backport 修复。
版本号本身是个陷阱。Ubuntu 24.04 的默认包是 nginx 1.24.0,22.04 是 1.18.0,Debian 12 是 1.22.1,发行版常以 backport 方式打补丁而不改 nginx 版本号,nginx -v 的输出看不出修复状态,要对照完整包版本号与发行版安全公告。反向的坑同样存在:容器镜像、Kubernetes ingress、各类设备里捆绑的 nginx,不会因为宿主机系统升级而得到修复。
现在能做的三件事
第一,升级到 1.30.7 或 1.31.9(或发行版修复包),然后重启而不是 reload。nginx -s reload 不会替换正在运行的旧二进制,容器场景要重建镜像重新部署。
第二,暂时无法升级的,在公网监听上关闭 HTTP/2:1.25.1 及以后版本在 server 块里写 http2 off;,更老的版本从 listen 指令中去掉 http2 参数,改完从外部确认 h2 不再协商。这只挡住 123007 与 123633,resolver、HTTP/3、mail 三个漏洞不受影响。
第三,收窄提权路径。用不到 SCTP 的主机,在 /etc/modprobe.d/ 下添加 install sctp /bin/false 阻止模块加载(模块已加载或编译进内核时无效),等内核补丁发布后再跟进。
前置了 CDN 或 WAF 的也别放松:只有当它在边缘终结 HTTP/2、以 HTTP/1.1 回源、且源站无法直连时,风险才实质下降;TLS 透传或回源仍走 h2 的架构里 nginx 照样暴露,何况 nginx 自己就常常是那个负载均衡器。
五队独立发现与 39 天时间线
两个 HTTP/2 漏洞合计有五支队伍独立发现:Xint、Wiz Research、Rapid7、Metnir 与 Ikotas Labs,其中 Ikotas Labs 称使用了 GPT-6 Astra。时间线上,Xint 研究员 10 月 11 日在为 Wiz 的 ZeroDay Cloud 2026 竞赛做准备时,用 AI 辅助工具扫描约 5 万行 nginx 代码,90 分钟内拿到高危问题的复现步骤,10 分钟内做出可用的 exploit(即 CVE-2026-123007);几天后,完全自动化的扫描在无人指导下找到了其余四个。10 月 16 日经 HackerOne 报告给 F5,11 月 16 日 CVE 分配,11 月 18 日协调披露与修复发布同日完成,从发现到修复共 39 天。
Xint 的说法是,nginx 上一次未认证 RCE 级别的问题要追溯到 2013 年。官方安全通告的历史也吻合:major 级的 SPDY 堆溢出 CVE-2014-0133 之后,HTTP/2 相关通告长期停留在资源消耗类问题。被 fuzz 与人工审计扫过二十年的代码,换一种找法还是能出新东西。另外,这是 nginx 五周内的第二次安全发布,10 月 14 日的 1.30.6 与 1.31.7 修复了另外 5 个 CVE。
参考
- Xint:NGINX2Root 披露页
- Xint 博客:NGINX2Root, New Remote Code Execution Vulnerabilities in nginx Require Urgent Patching
- nginx 官方安全通告
- Wiz:Unauthenticated RCE in NGINX (CVE-2026-123633, CVE-2026-123007)
- Rapid7:CVE-2026-123007 write-up
- Rapid7 PoC(GitHub:sfewer-r7/CVE-2026-123007)
- F5 安全通告 K000163926
- MITRE:CVE-2026-123007 记录
- Precursor Security:NGINX2Root live blog