11 月 17 日,安全研究团队 Calif 公开披露 OpenJDK 的 Base64 解码器存在内存损坏漏洞,编号 CVE-2026-114938,命名 Java4Shell。按 CVSS 4.0 口径评分 9.2(CRITICAL),OpenJDK 官方公告按 CVSS 3.1 口径给出 8.1。触发输入短到可以直接写在标题里:64 个大写字母 A,后面跟一个等号。
OpenJDK 与 Oracle 在太平洋时间 11 月 17 日 13:00 同步放出了安全公告与补丁,Amazon Corretto 同日发布三个修复版本。Java 是全球第三流行的编程语言,Calif 引用的口径里 90% 的财富 500 强公司在运行 Java,银行、航空、电信的核心系统大量构建在其上。一个坐在语言运行时底层的未授权远程代码执行漏洞,波及面和 Log4Shell 属于同一量级讨论。
内存安全语言的手写汇编底座
Java 卖了三十年的核心承诺是内存安全:开发者不碰指针,JVM 替你管理内存、检查越界。这次出问题的代码恰恰在这个承诺的底座之下。
为了把 Base64 解码做快,HotSpot 虚拟机在 C2 JIT 编译器之外又下探了一层:当某个方法被反复调用编译成机器码后,普通机器码仍不够快,支持 AVX-512 VBMI 指令集的 x86-64 处理器可以用单条指令一次搬 64 个字节。HotSpot 为此内置了一段手写汇编的 intrinsic(内在函数),Base64 解码的热路径直接走这段汇编,绕过所有 Java 层的边界检查。
Calif 的技术报告给出了这段汇编里出错的掩码计算逻辑(伪代码):
input_mask := bzhiq(-1, input_length)
output_len := (input_length / 4) * 3
// 处理 padding
if input[input_length - 1] == '=':
    output_len -= 1
    input_mask >>= 1
if input[input_length - 2] == '=':
    output_len -= 1
    input_mask >>= 1
output_mask := bzhiq(-1, output_len)
VMOVDQU8 指令靠一个 64 位掩码决定读写哪些字节。当剩余输入形如 =、==、X=、X==、XY=、=== 时,output_len 先被算成 0,再被 padding 判断减 1,下溢成 -1 或 -2。bzhiq(-1, output_len) 在 output_len 为负时不改变任何位,掩码直接变成全 1 的 64 位数,接下来的向量化写出变成了完整 64 字节的写入。
62 字节越界是怎么算出来的
以 65 字节的触发输入为例:运行时按公式 (ceil(65/4) * 3) - 1 分配 50 字节的结果数组。解码走到向量化路径时,全 1 掩码让 evmovdqub 从偏移 48 处一口气写出 64 字节,写到第 112 字节为止,超出数组末端 62 字节(偏移 50 到 111)。Java 层最终会以 IllegalArgumentException 拒绝这个非法输入,但那时相邻堆对象已经被改写。
在 OpenJDK 17 上,进入这条代码路径的长度门槛更高,触发输入相应变成 128 个 A 加一个等号。还有两个前提条件:目标方法必须被 JIT 预热到启用 intrinsic 的层级(Calif 的 PoC 用 20 万次合法解码完成预热),以及处理器必须同时支持 avx512f、avx512bw、avx512vbmi、bmi2 四个特性标志。这意味着 Intel Ice Lake 之后的 Xeon 与 AMD Zen 4 之后的 EPYC/Ryzen 在受影响范围内,而所有 ARM64 芯片(包括 AWS Graviton 实例)天然免疫。
从越界写到 JavaBleed
固定字节的越界写距离可用的漏洞利用还差很远。Calif 的利用链把它分成了两步升级。
第一步借用 JavaScript 引擎漏洞的经典手法:堆上布置一个「writer」数组,越界写命中它的长度字段后,这个数组继续接受攻击者指定的字节,固定写就升级成了有界的、可控值的线性写。再腐化一个会被复制进响应的「reader」数组,就得到堆内读取原语。在执行任何代码之前,攻击者已经可以先拿走 Java 堆里的内容,报告把它称作 JavaBleed,与 Heartbleed 同一阅读方式,堆里可能有 PII、私钥和令牌。
第二步解决堆布局。HotSpot 给每个线程分配独立的 TLAB,不同请求线程的对象分配顺序互不相关,Calif 的做法是按对象大小和填充规律在 region 级别钉住偏移,再大量喷洒 writer/reader 对,等待解码输出恰好落在 writer 下方的命中,未命中就丢弃重试。远程执行时把请求拆成小包按 TCP 确认节奏发送,用网络时序控制目标端的分配节奏;为了稳定性,他们直接在与目标同区域的云主机上发起攻击,用物理距离换调度精度。
完整链条被组织成六个阶段:WARM(预热到 C2 层)、REHEARSE(安全彩排校准时序)、TRIGGER(发送畸形尾巴触发腐化)、DISCLOSE(放大 reader 收集堆内容)、REPAIR(用泄露的原始字节修复被破坏的对象头让 JVM 活下去)、FINISH(执行应用层动作并验证)。这条链没有通用 payload:每个目标需要自己的解码路由、活 writer、可回读 reader、堆布局和应用动作的组合,Calif 强调它是 per-target 的工程,nginx 默认的请求体缓冲也能破坏一部分 grooming 时序(但 Elasticsearch 从完整请求运行,WebSocket 升级后的帧也会绕过缓冲)。
影响面:谁在实际受威胁
Calif 在默认配置下完成了 RCE 演示的产品分两档:
| 认证要求 | 产品 |
|---|---|
| 未认证(Pre-auth) | Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins、PingFederate |
| 认证后(Post-auth) | Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit、Spinnaker |
名单并非穷尽。基于 Apache Struts 和 Spring Boot 构建的示例应用同样被攻破,认证和文件上传这类日常功能就可能把 Base64 解码暴露给外部输入。研究员 samczsun 向 Calif 提供了另一个方向:一个只是向恶意服务器发起 TLS 连接的 Java 程序也能被反向攻陷,即使它自己不对外提供任何服务。
受影响版本方面,OpenJDK 风险矩阵标注 17、21、25、27 四条线中招,Calif 按 Oracle 提供的信息列出的受影响构建包括 8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3;由于各大发行版都从 OpenJDK 构建,Corretto、Temurin、Microsoft Build of OpenJDK、Azul Zulu、BellSoft Liberica、SapMachine、Red Hat OpenJDK、GraalVM 全部在列。
三个小时、两百美元
这次披露里最扎眼的部分是发现过程。Calif 研究员 Quang Luong 把 OpenJDK HotSpot 拉到本地,让 Codex 去审计 JIT 编译器、intrinsics、高流量 API 和密码学模块。他自己的描述是:早期结果大多是不可达或利用条件不现实的 slop,看起来像一场要输的赌局,然后他加大了 prompt 力度,Codex 最终带回 Base64 解码器里的内存损坏。发现耗时约一小时,第一个可运行的 exploit 再花两小时,全部 token 成本不到 200 美元。
利用开发阶段 AI 同样在场。堆风水原语开发时 agent 反复卡死,Calif 干脆写了一个小型堆 tracer 和可视化器喂给 agent 看堆状态,后期大部分利用链由 AI 近乎自主完成。报告把这种分工总结为半人马式研究员:AI 出马力,人出上下文。OpenJDK 官方公告的致谢名单里同时出现了 Quang Luong、修复提交的合著者 Albert Mingkun Yang 和 Nicholas Carlini。
这是该团队一个月内的第二次。十月他们披露了 PHP2Shell(两个 9.2 分的 PHP Base64 内存损坏漏洞),那次之后团队判断 PHP 的公众认知度不够,这次换成了 Java,标题里那句「Write once, RCE everywhere」对着 Java 的著名口号直接开火。
修复:四行汇编守卫
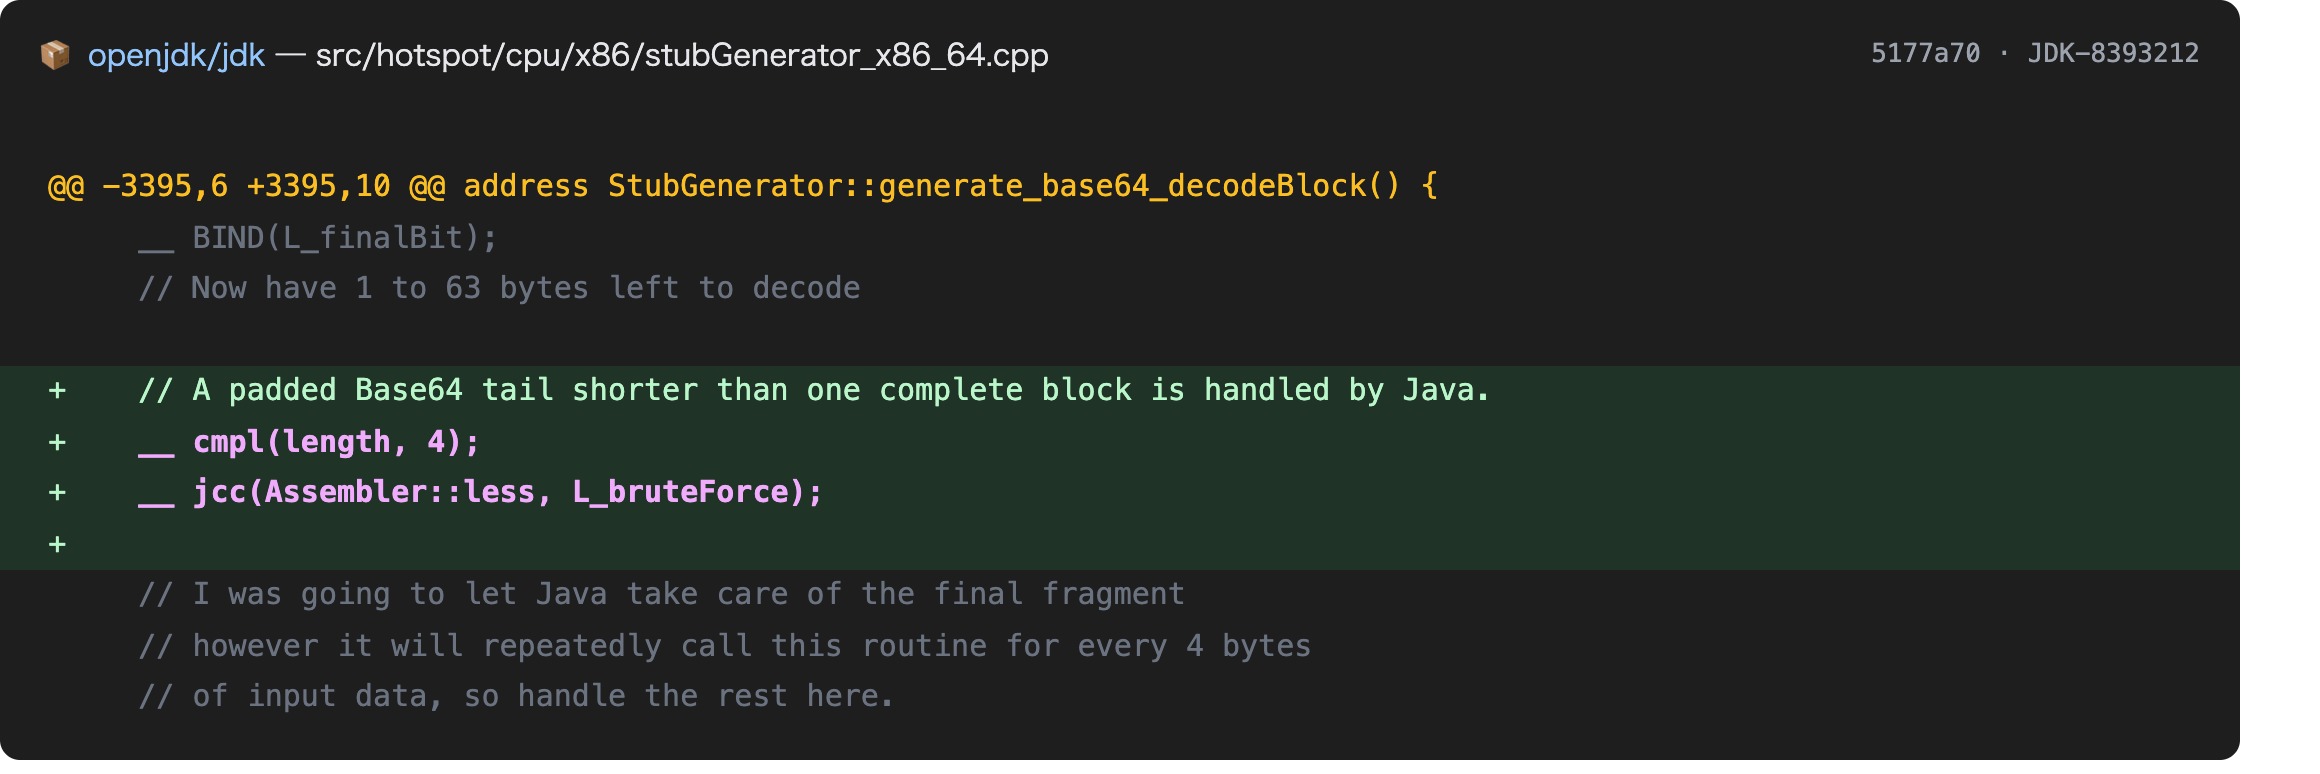
修复时间线是标准的协调披露节奏。OpenJDK 修复提交由 Tobias Hartmann 与 Albert Mingkun Yang 于 10 月 13 日完成编写,标题是低调的「8393212: Base64 optimization improvements」,11 月 16 日 19:52 UTC 推送到公开仓库,次日 13:00 PT 官方公告与 Oracle 补丁同步上线。
修复本体只有四行:剩余尾巴长度小于 4 字节(即不足一个完整 Base64 块的 padded 尾巴)时,直接跳出向量化解码路径,交给逐字节的 Java 慢速路径处理。
Amazon Corretto 在 11 月 17 日当天发布三个修复版本,基线对应 OpenJDK 更新仓库的安全标签:
| 发行版 | 修复版本 | 基线 |
|---|---|---|
| Corretto 17 | 17.0.21.1.2 | OpenJDK 17.0.21.1+2 |
| Corretto 21 | 21.0.13.1.2 | OpenJDK 21.0.13.1+2 |
| Corretto 25 | 25.0.5.1.2 | OpenJDK 25.0.5.1+2 |
来不及升级的环境有两个运行时缓解开关:-XX:-UseBASE64Intrinsics 关闭 Base64 硬件加速,或 -XX:UseAVX=2 禁用 AVX-512。两个参数只能加在 x86-64 主机上,ARM 上的 OpenJDK 不认识这些标志会直接启动失败。Linux 上的一条命令可以判断 CPU 是否落在攻击条件内:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'输出必须四个标志全部出现。Semgrep 在 GitHub 上放了一组免费检测脚本(detection-scripts 仓库的 CVE-2026-114938 目录),覆盖 Linux、Windows 和云环境的批量自查。
删代码的安全观
Calif 在报告结尾把矛头指向了另一个方向。Base64 向量化解码优化服务的是解码海量数据的应用,但这段汇编随 JDK 发给了所有人,用不上的应用也在替它承担风险;他们今年早些时候在 Squid 代理里发现的 Squidbleed,源头是 1997 年就写进代码的 FTP 模块,一个几乎没人再用的协议。团队由此提出所谓 vibe-uncoding:让半人马研究员去大规模梳理代码库,标记死代码、冗余特性和没人需要的优化,然后把它们删掉。他们给安全行业留的问题是:AI 时代大家都在问能造出什么,安全问题该问的可能反过来,能删掉什么。攻击面是自己长出来的,也能自己收回去。
来源:Calif Research 技术报告、OpenJDK Vulnerability Advisory 2026-11-17、Oracle 安全公告、OpenJDK 修复 commit 5177a70、Amazon Corretto CHANGELOG、Semgrep 检测脚本