uBlock Origin 在 11 月 15 日公布了一份 High 级别的安全公告 GHSA-cmqw-9r2w-6wv2:恶意网页可以反向控制这款广告拦截扩展的元素选择器,诱导用户在页面上点一下,就给任意网站写入一条能执行 JavaScript 的 trusted filter。报告该漏洞的研究者将其定性为「一次点击的通用 XSS」(one-click universal XSS),攻击面覆盖用户访问的任何站点。受影响版本为 uBlock Origin 1.75.2 及以下(Firefox MV2 版),1.75.4 完成修复;MV3 版 uBO Lite 也存在类似但影响更小的问题。这份公告和研究者 syvb 的技术博文同日公开,当天登上 Hacker News 榜单第二位,拿到 300 多点积分和上百条评论,Lobsters 也收录了同题讨论。
公告之外,发现过程本身带有一个 2026 年的注脚:研究者在博文中交代了分工,他本人猜想过滤器注入可能衍生出 UXSS 漏洞,让 GPT-5.6 Sol 排查,模型完成了找到问题的主要工作;PoC 代码大部分由 Claude 写出;他负责验证漏洞真实存在,并写下全部行文。
元素选择器为什么会变成攻击面
uBlock Origin 的元素选择器(element picker)是右键菜单里的「屏蔽元素」功能:用户在页面上圈选一个广告位,扩展就地生成一条过滤器规则,页面刷新后该元素即被移除。这个交互的实现方式是向页面注入一个 iframe,指向扩展内部的 moz-extension://<UUID>/web_accessible_resources/epicker-ui.html。这个选择器页面拥有与扩展后台脚本通信的能力,可以指示后台添加过滤器。
uBO 的过滤器分两个信任等级。普通过滤器只能做 cosmetic 隐藏一类的低权限操作;带 +js(...) 的 scriptlet 过滤器可以向页面注入脚本逻辑,其中 trusted- 前缀的 scriptlet(如 trusted-rpnt,即 trusted-replace-node-text)权限更高,因此只允许来自 uAssets 官方订阅列表等可信来源。元素选择器是用户亲手操作的入口,它创建的过滤器天然被标记为 trusted。这个信任假设在本次攻击中被完整利用。
攻击链四步
研究者把利用过程拆成四步,每一步都复用了扩展自身的合法机制。
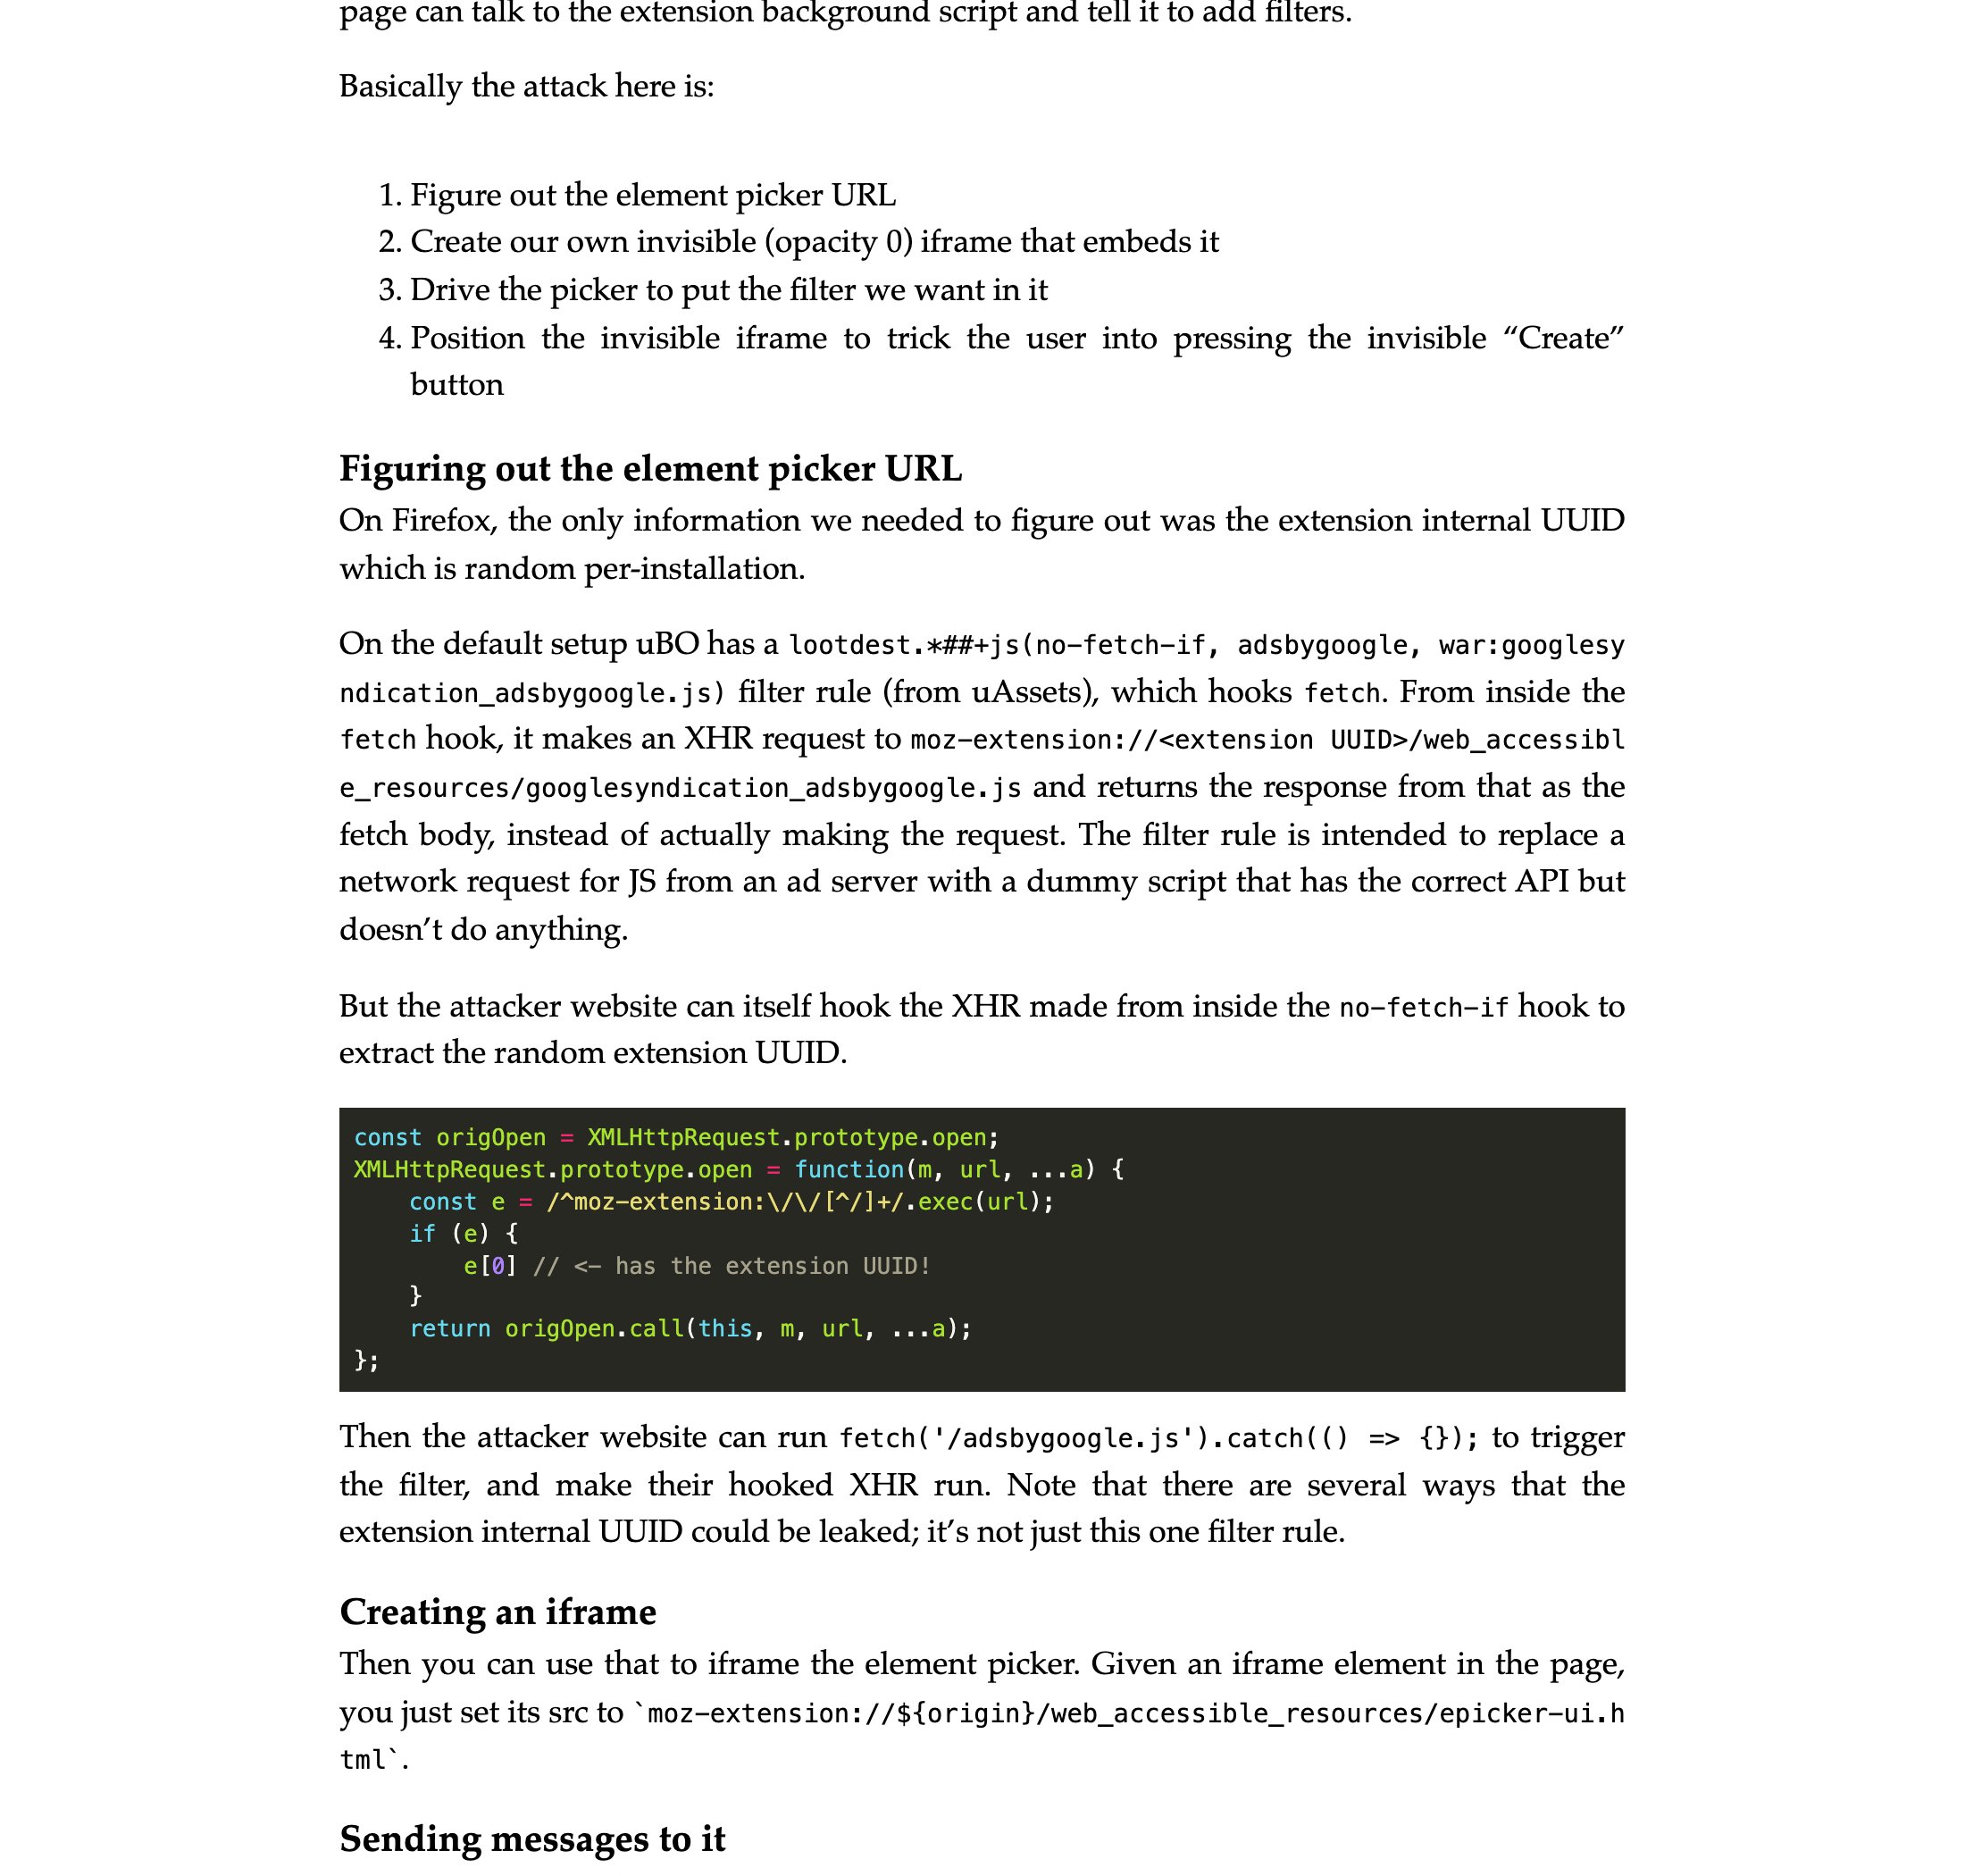
第一步,泄露扩展 UUID。 Firefox 为每个扩展实例分配随机 UUID,选择器 URL 里包含它,外部页面本不应知道。但默认订阅 uAssets 里存在一条现成的钩子规则:
lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js)这条规则的本意是在命中页面上劫持对广告脚本的 fetch 请求,改用扩展内的 WAR(Web Accessible Resources)哑脚本应答,哑脚本保留正确的 API 形状但不执行任何动作。问题在于 hook 内部会用 XHR 向 moz-extension://<UUID>/... 发起请求。攻击者页面预先挂钩 XMLHttpRequest.prototype.open,再执行一次 fetch('/adsbygoogle.js') 触发规则,就能从请求 URL 里用正则抠出 UUID:
const origOpen = XMLHttpRequest.prototype.open;
XMLHttpRequest.prototype.open = function(m, url, ...a) {
    const e = /^moz-extension:\/\/[^/]+/.exec(url);
    if (e) { e[0] /* <- 扩展 UUID */ }
    return origOpen.call(this, m, url, ...a);
};
规则通配符 lootdest.* 匹配所有以 lootdest 开头的域名,研究者的演示页恰好架在 lootdest.pages.dev 上,天然满足命中条件。博文中特别注明,泄露 UUID 的路径不止这一条规则。公告补充,在 MV2 Chromium 上同样的钩子还能顺带取出 URL 里的长 WAR secret。
第二步,把选择器 iframe 进恶意页面。 拿到 UUID 后,攻击者在自家页面里创建一个 iframe,src 直接指向 epicker-ui.html。扩展的 web_accessible_resources 对网页开放,这个嵌入不需要任何特殊权限。
第三步,postMessage 驱动,换行符注入。 选择器界面通过消息接口接受指令。攻击者建立 MessageChannel,先发 {what: 'epickerStart'} 启动,再依次发送 showDialog 与 resultsetDetails,让对话框出现并激活「创建」按钮。选择器界面本身限制了可输入的过滤器类型,scriptlet 过滤器无法直接写入,突破口在 opt 字段:该字段本是网络过滤器的选项类型(如 image,拼接成 $image),攻击者将其填为带换行的字符串:
"image\ngoogle.com##+js(trusted-rpnt, script, ...)"opt 被拼接进过滤器后,换行符之后的内容成为一条独立的新规则,一条指向任意域名的 trusted scriptlet 过滤器就这样绕过了输入校验。
第四步,透明 iframe 收下那次点击。 攻击者把 iframe 设为 opacity: 0 叠放在页面任意位置。用户在页面上的一次普通点击,实际落在不可见的选择器「创建」按钮上。元素选择器添加的过滤器在重编译前始终被视为 trusted;即便用户之后编辑自定义过滤器触发了重编译、清除了信任标记,攻击者也可以在得手后立刻打开目标网站,时间上完全来得及。至此,恶意网站获得了在任意站点上下文执行任意 JavaScript 的能力。
十一天里的四个修复提交
漏洞于 11 月 1 日通过邮件报告给 uBlock 作者 Raymond Hill。修复过程在公告里体现为按时间排序的四个提交,中间夹着一次绕过。
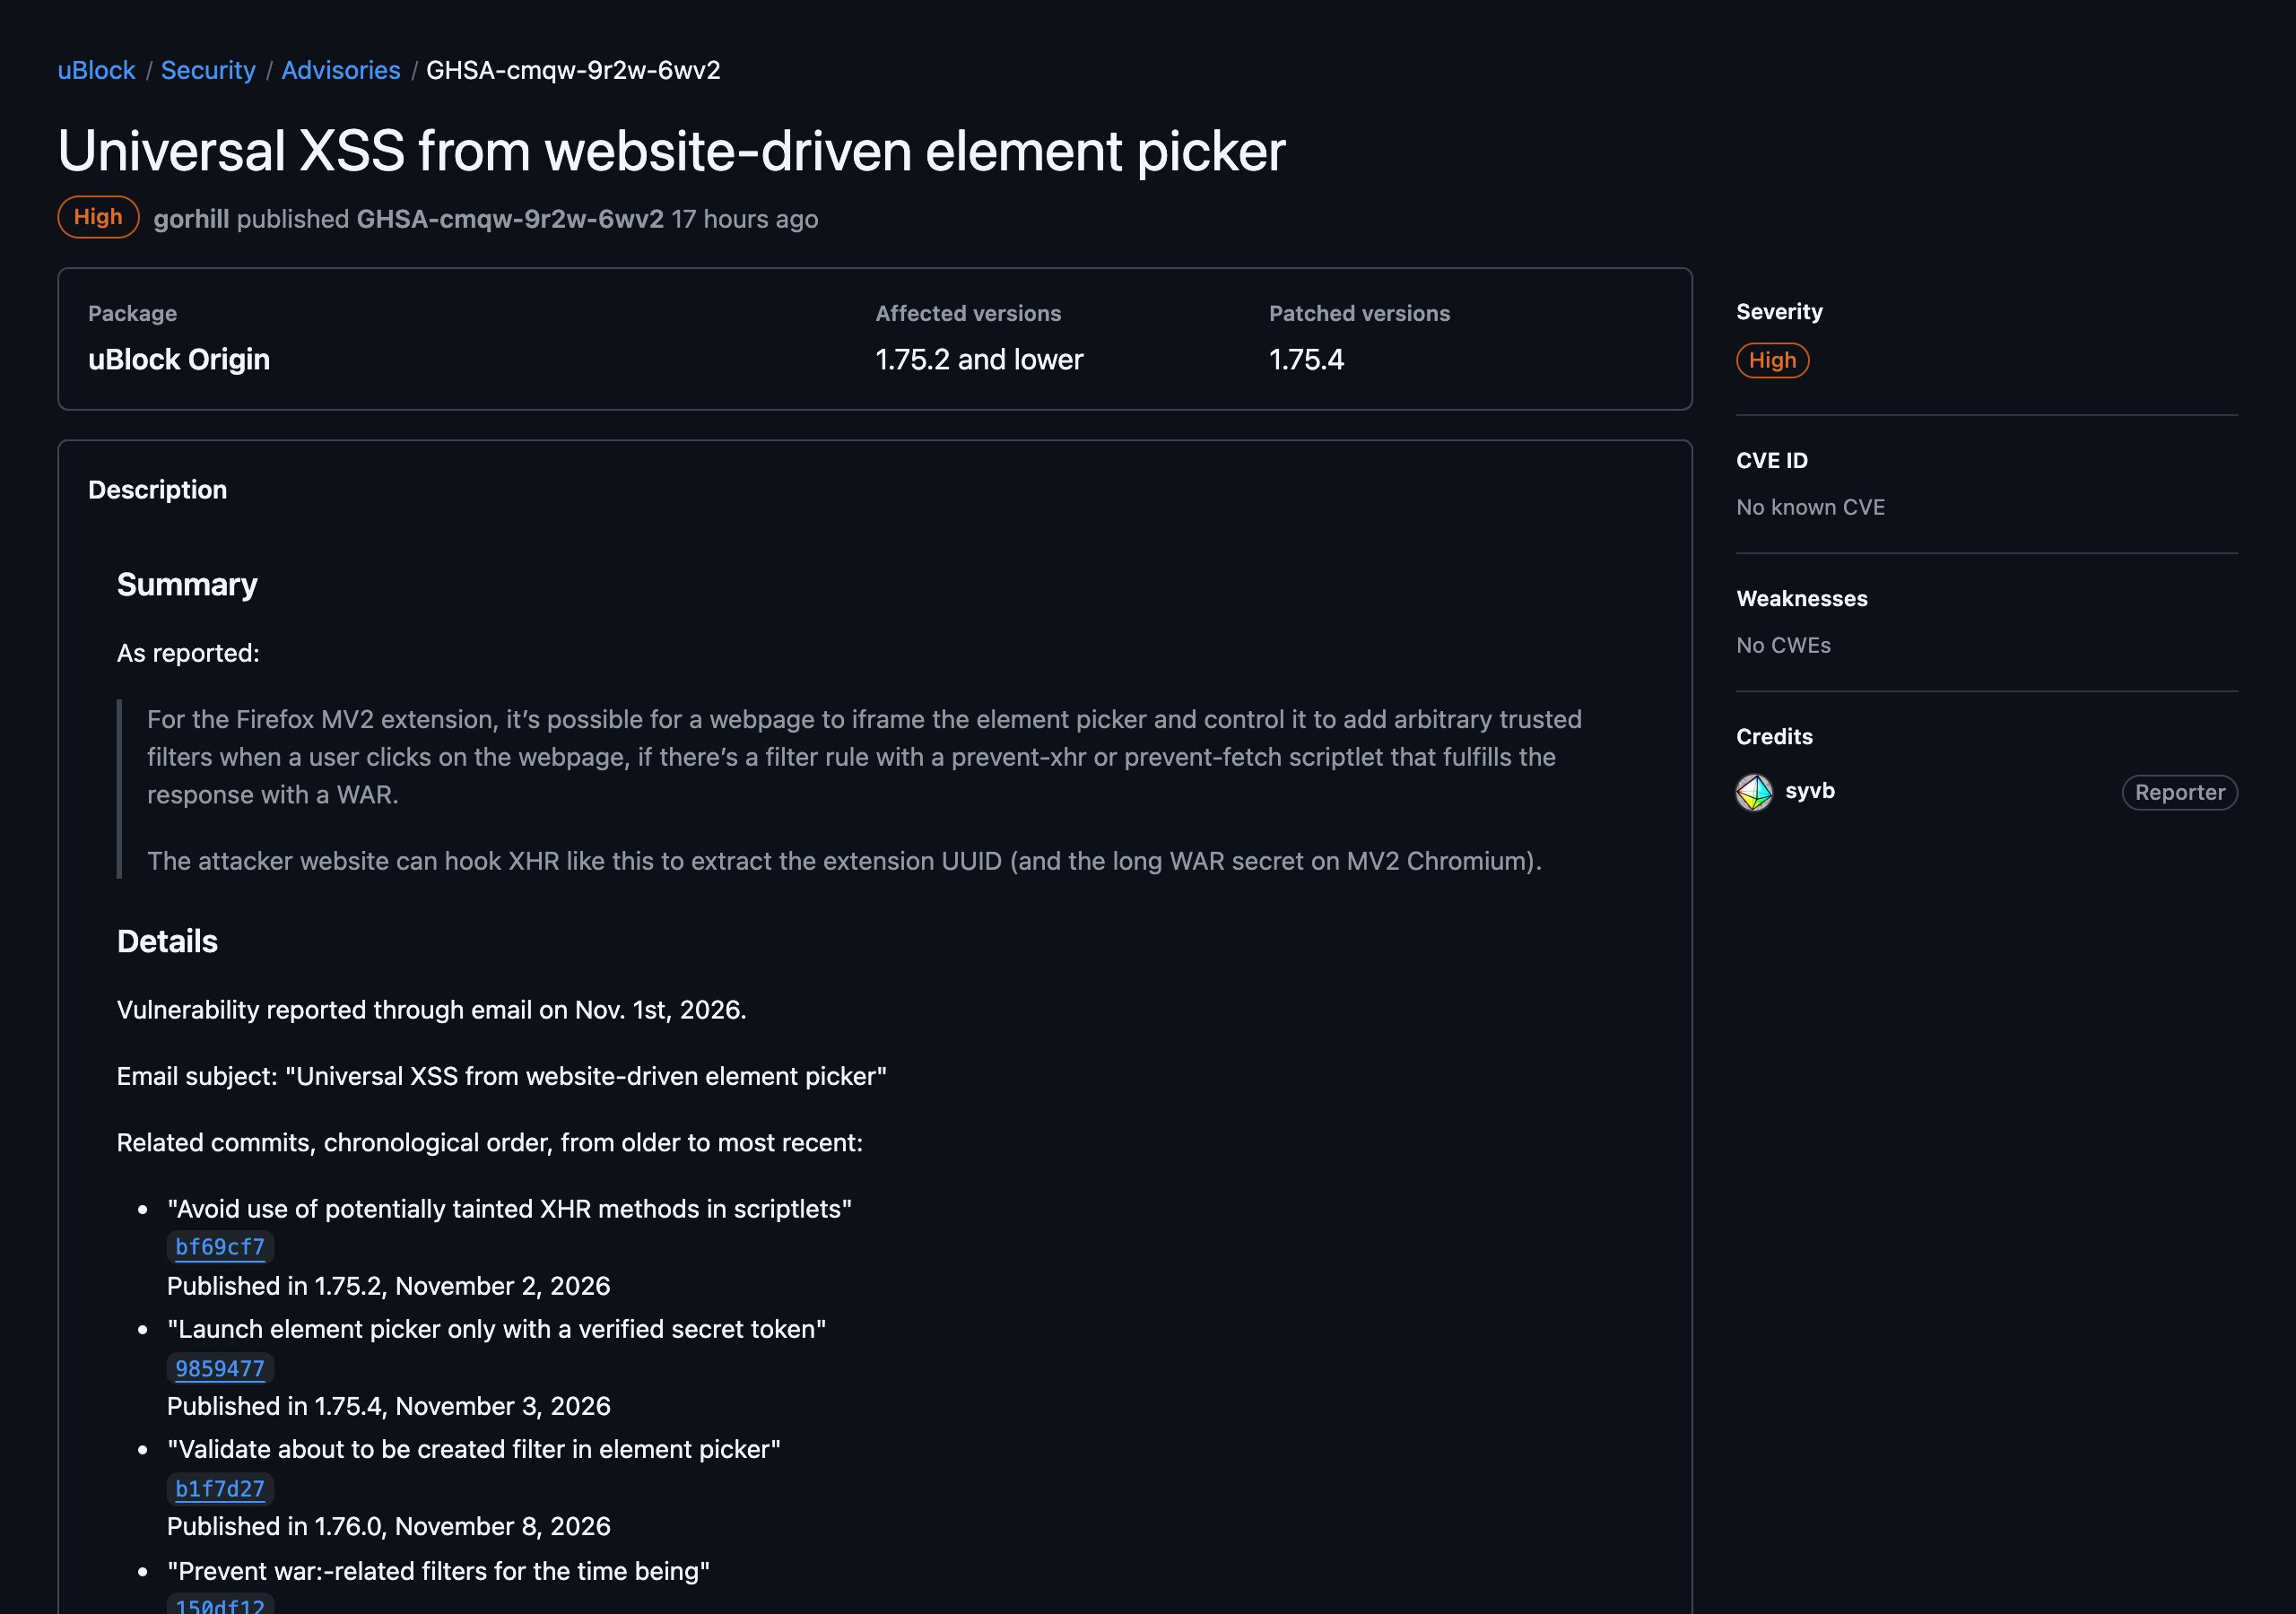
11 月 2 日,第一个修复 bf69cf7(Avoid use of potentially tainted XHR methods in scriptlets)随 1.75.2 发布,scriptlet 内部不再使用可被页面污染的 XHR 方法。当天 15:31,研究者回信给出绕过:页面改用 Object.defineProperty 在 XMLHttpRequest.prototype 上定义 responseText getter,同样能捕获扩展 URL,演示页更新在 lootdest.pages.dev/new-demo。Hill 的回复只有一句「Clever, thanks for reporting」。
11 月 3 日,9859477(Launch element picker only with a verified secret token)随 1.75.4 发布:选择器只能由持有验证令牌的调用方启动,内容脚本把 secret 交给真实的选择器,选择器在第一条 postMessage 里携带它,恶意 iframe 无法伪造。这是公告认定的修复版本。
11 月 8 日,1.76.0 又落下两个提交:b1f7d27(Validate about to be created filter in element picker)对选择器即将创建的过滤器做校验,堵住换行注入;150df12(Prevent war:-related filters for the time being)暂时禁用所有 war: 相关过滤器,把第一步的泄露源头整体下线。四个提交从堵方法调用、堵启动入口、堵过滤器内容到直接停用特性,每一层都对应攻击链上的一个环节。
信任边界的教训
这次漏洞的结构性根源在于:一个对网页开放的扩展页面(web_accessible_resources),接受任何来源的 postMessage 指令而不校验发送方,并且它创建的过滤器被无条件信任。三个条件叠加,使「用户手动操作」这个信任前提可以被伪造。修复没有改动 trusted filter 体系本身,而是在入口处逐层拆掉了可伪造性。
公告列出的利用条件有两项:默认订阅中需要存在一条以 WAR 兑现响应的 prevent-xhr 或 prevent-fetch scriptlet 规则,并且需要用户在页面上点击一次。对普通用户,动作只有一件:Firefox 上的 uBlock Origin 升级到 1.75.4 及以上,1.76.0 是当前更完整的版本。uBO Lite 用户同样建议更新。
Hacker News 讨论里反应最集中的话题与漏洞机制无关,而是那行署名声明。「我写全部行文、GPT 找漏洞、Claude 写 PoC」的披露方式收获了大量好评,一条高赞评论写道,这可能是今年最后一个「正文由人类写成」的漏洞。研究者的处理方式提供了另一个范本:模型输出的每一个结论,都经过人工验证后才进入报告。
来源: