一位开发者花 10 美元(含运费)买了一根高通芯片的 4G USB 网卡,把它刷成 Debian,挂在充电宝上 24 小时运行,跑了十个自托管服务。这台设备的全部家当:512MB 内存(约 450MB 可用)、4 颗 1GHz 的 ARM Cortex-A53 核心、4GB eMMC 闪存、150Mbit/s Wi-Fi、4G modem 加 GPS,被动散热零噪音,外加一颗可编程 LED。介绍这套配置的博客文章 11 月 7 日发布,当天登上 Hacker News 首页,收获 250 余分和 59 条评论。
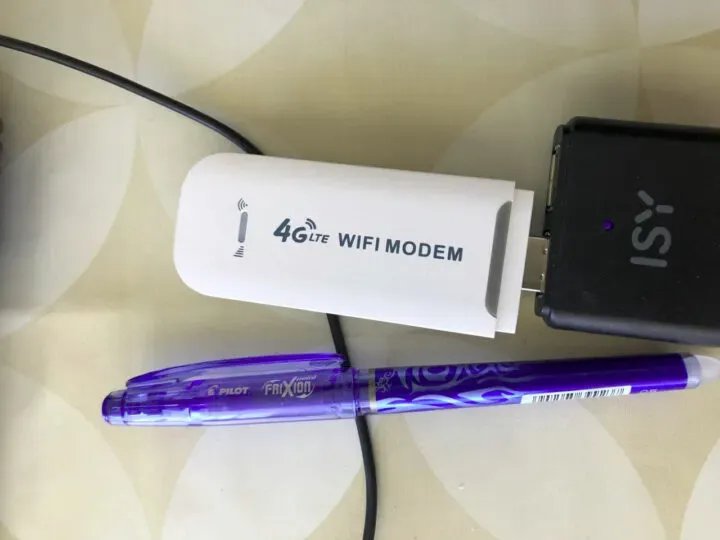
OpenStick 项目:把 4G 网卡逆向成开发板
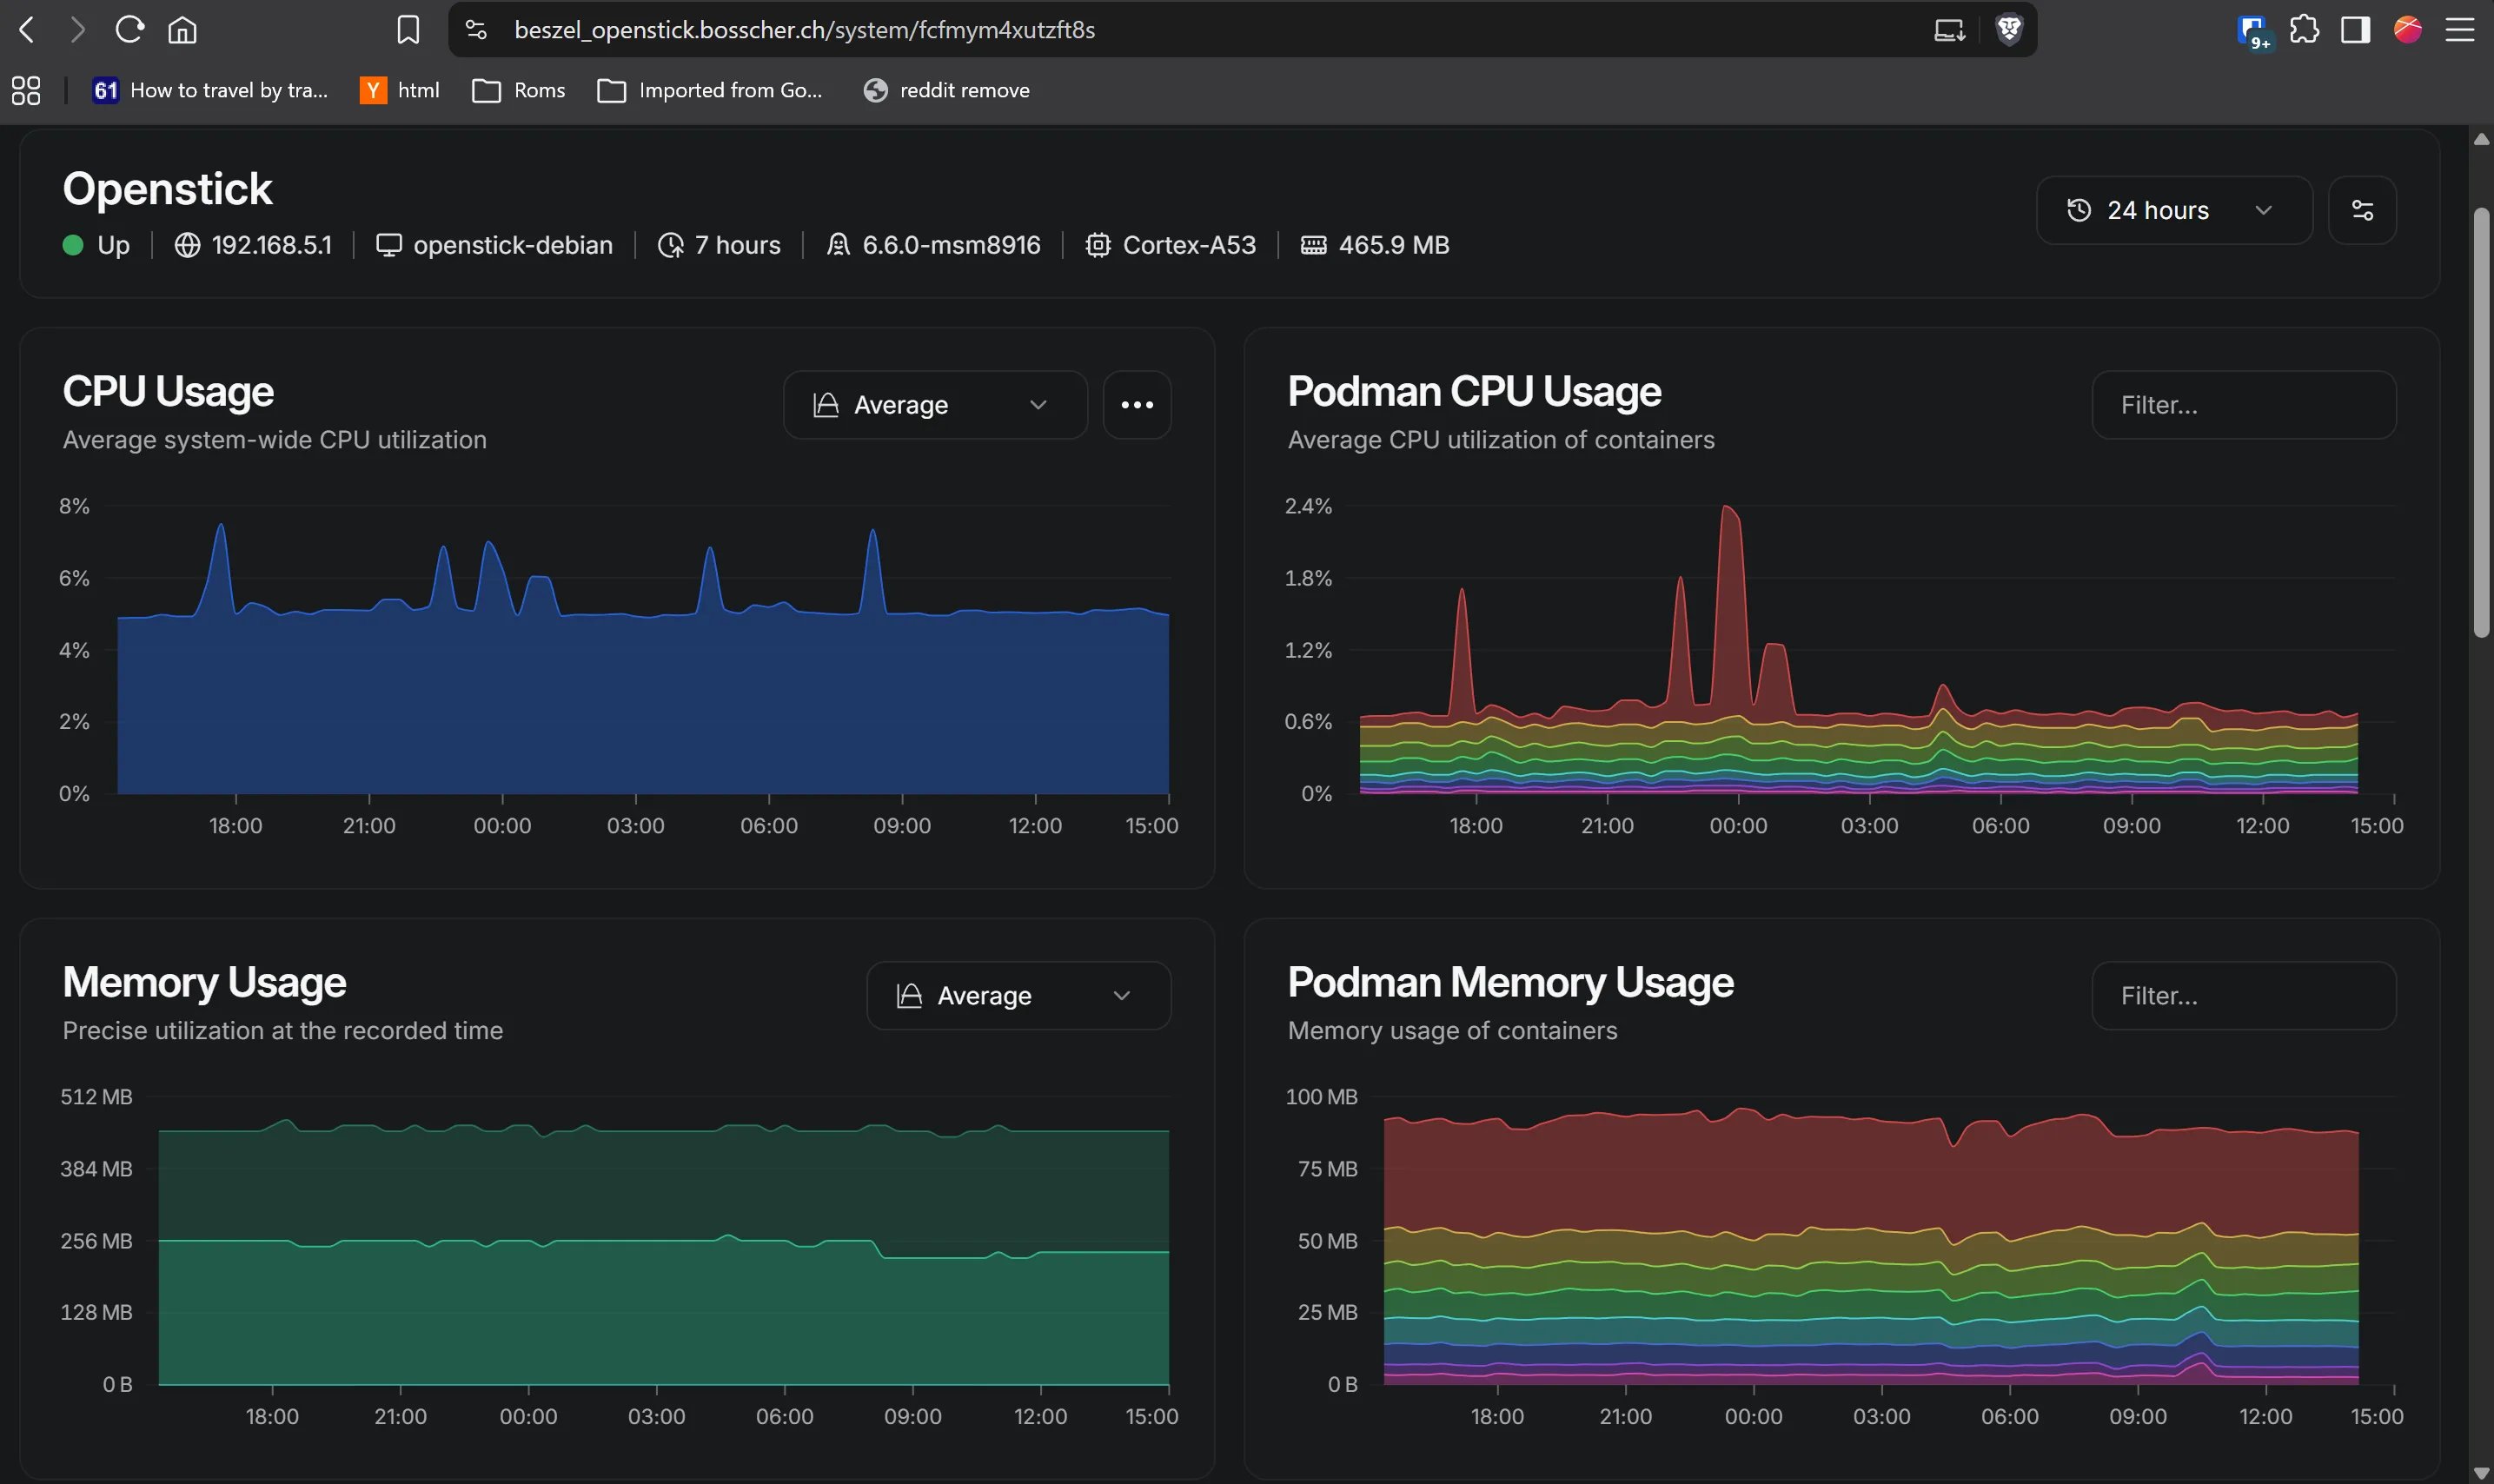
OpenStick 是一个中文开源项目,GitHub 仓库的自述只有一句话:「msm8916 4g网卡的逆向工程和主线移植」。这批硬件原本是高通 MSM8916 平台的 4G 上网卡,出厂固件是一个 Linux 与 Android 的混合体。项目社区做了三件事:把 msm8916-mainline 的部分特性移植进 5.10 稳定内核;在 HandsomeMod(基于 OpenWrt 的发行版)里驱动了 modem;绝大多数外设驱动进了 Linux 主线,postmarketOS 和 Debian 都能直接跑。作者实际运行的环境从监控面板的概要栏看得到:系统 openstick-debian,内核 6.6.0-msm8916,架构 Cortex-A53,总内存 465.9MB。
刷机包会覆盖原机分区表,删掉无用分区给 rootfs 腾出 3GB 多空间,代价是不可回退:装完不再兼容安卓,项目方也不提供退回办法。两个已知缺陷写在 README 里:视频编码器无法正常工作;部分 WiFi 型号因原厂切卡逻辑不清晰,modem 不受支持。项目完全开源但禁止商用,范围包括售卖系统镜像、收费发布构建产物、批量售卖预装设备。
内存预算:十个服务合计吃掉 42% 到 48%
450MB 可用内存是这台机器的核心约束,作者的应对是一张逐项标注的内存预算表:
| 服务 | 功能 | 内存占用 |
|---|---|---|
| CastSponsorSkip | 跳过 YouTube 投屏时的赞助片段 | 5–10MB |
| AdGuard Home(作者的 fork) | DNS 级广告与追踪拦截 | 40MB |
| Zeroclaw | AI 助手框架 | 64MB(空闲约 3MB) |
| cloudflared | Cloudflare Tunnel 内网穿透 | 8–20MB |
| Beszel | 系统资源监控与告警 | 20MB |
| Dozzle | 容器日志管理界面 | 未标注 |
| Gatus | 服务存活探测 | 10MB |
| Fusion RSS | RSS 阅读器 | 22MB |
| Shiori | 书签管理加网页存档 | 10–20MB |
| Diun | 容器更新通知 | 9MB |
九个标注了数字的服务合计 188 至 215MB,占可用内存的 42% 到 48%,剩下一半余量。Dozzle 与 Beszel 功能重叠,作者的说法是哪天需要再省 10 到 20MB,就砍掉其中一个。
DNS 拦截与监控三件套
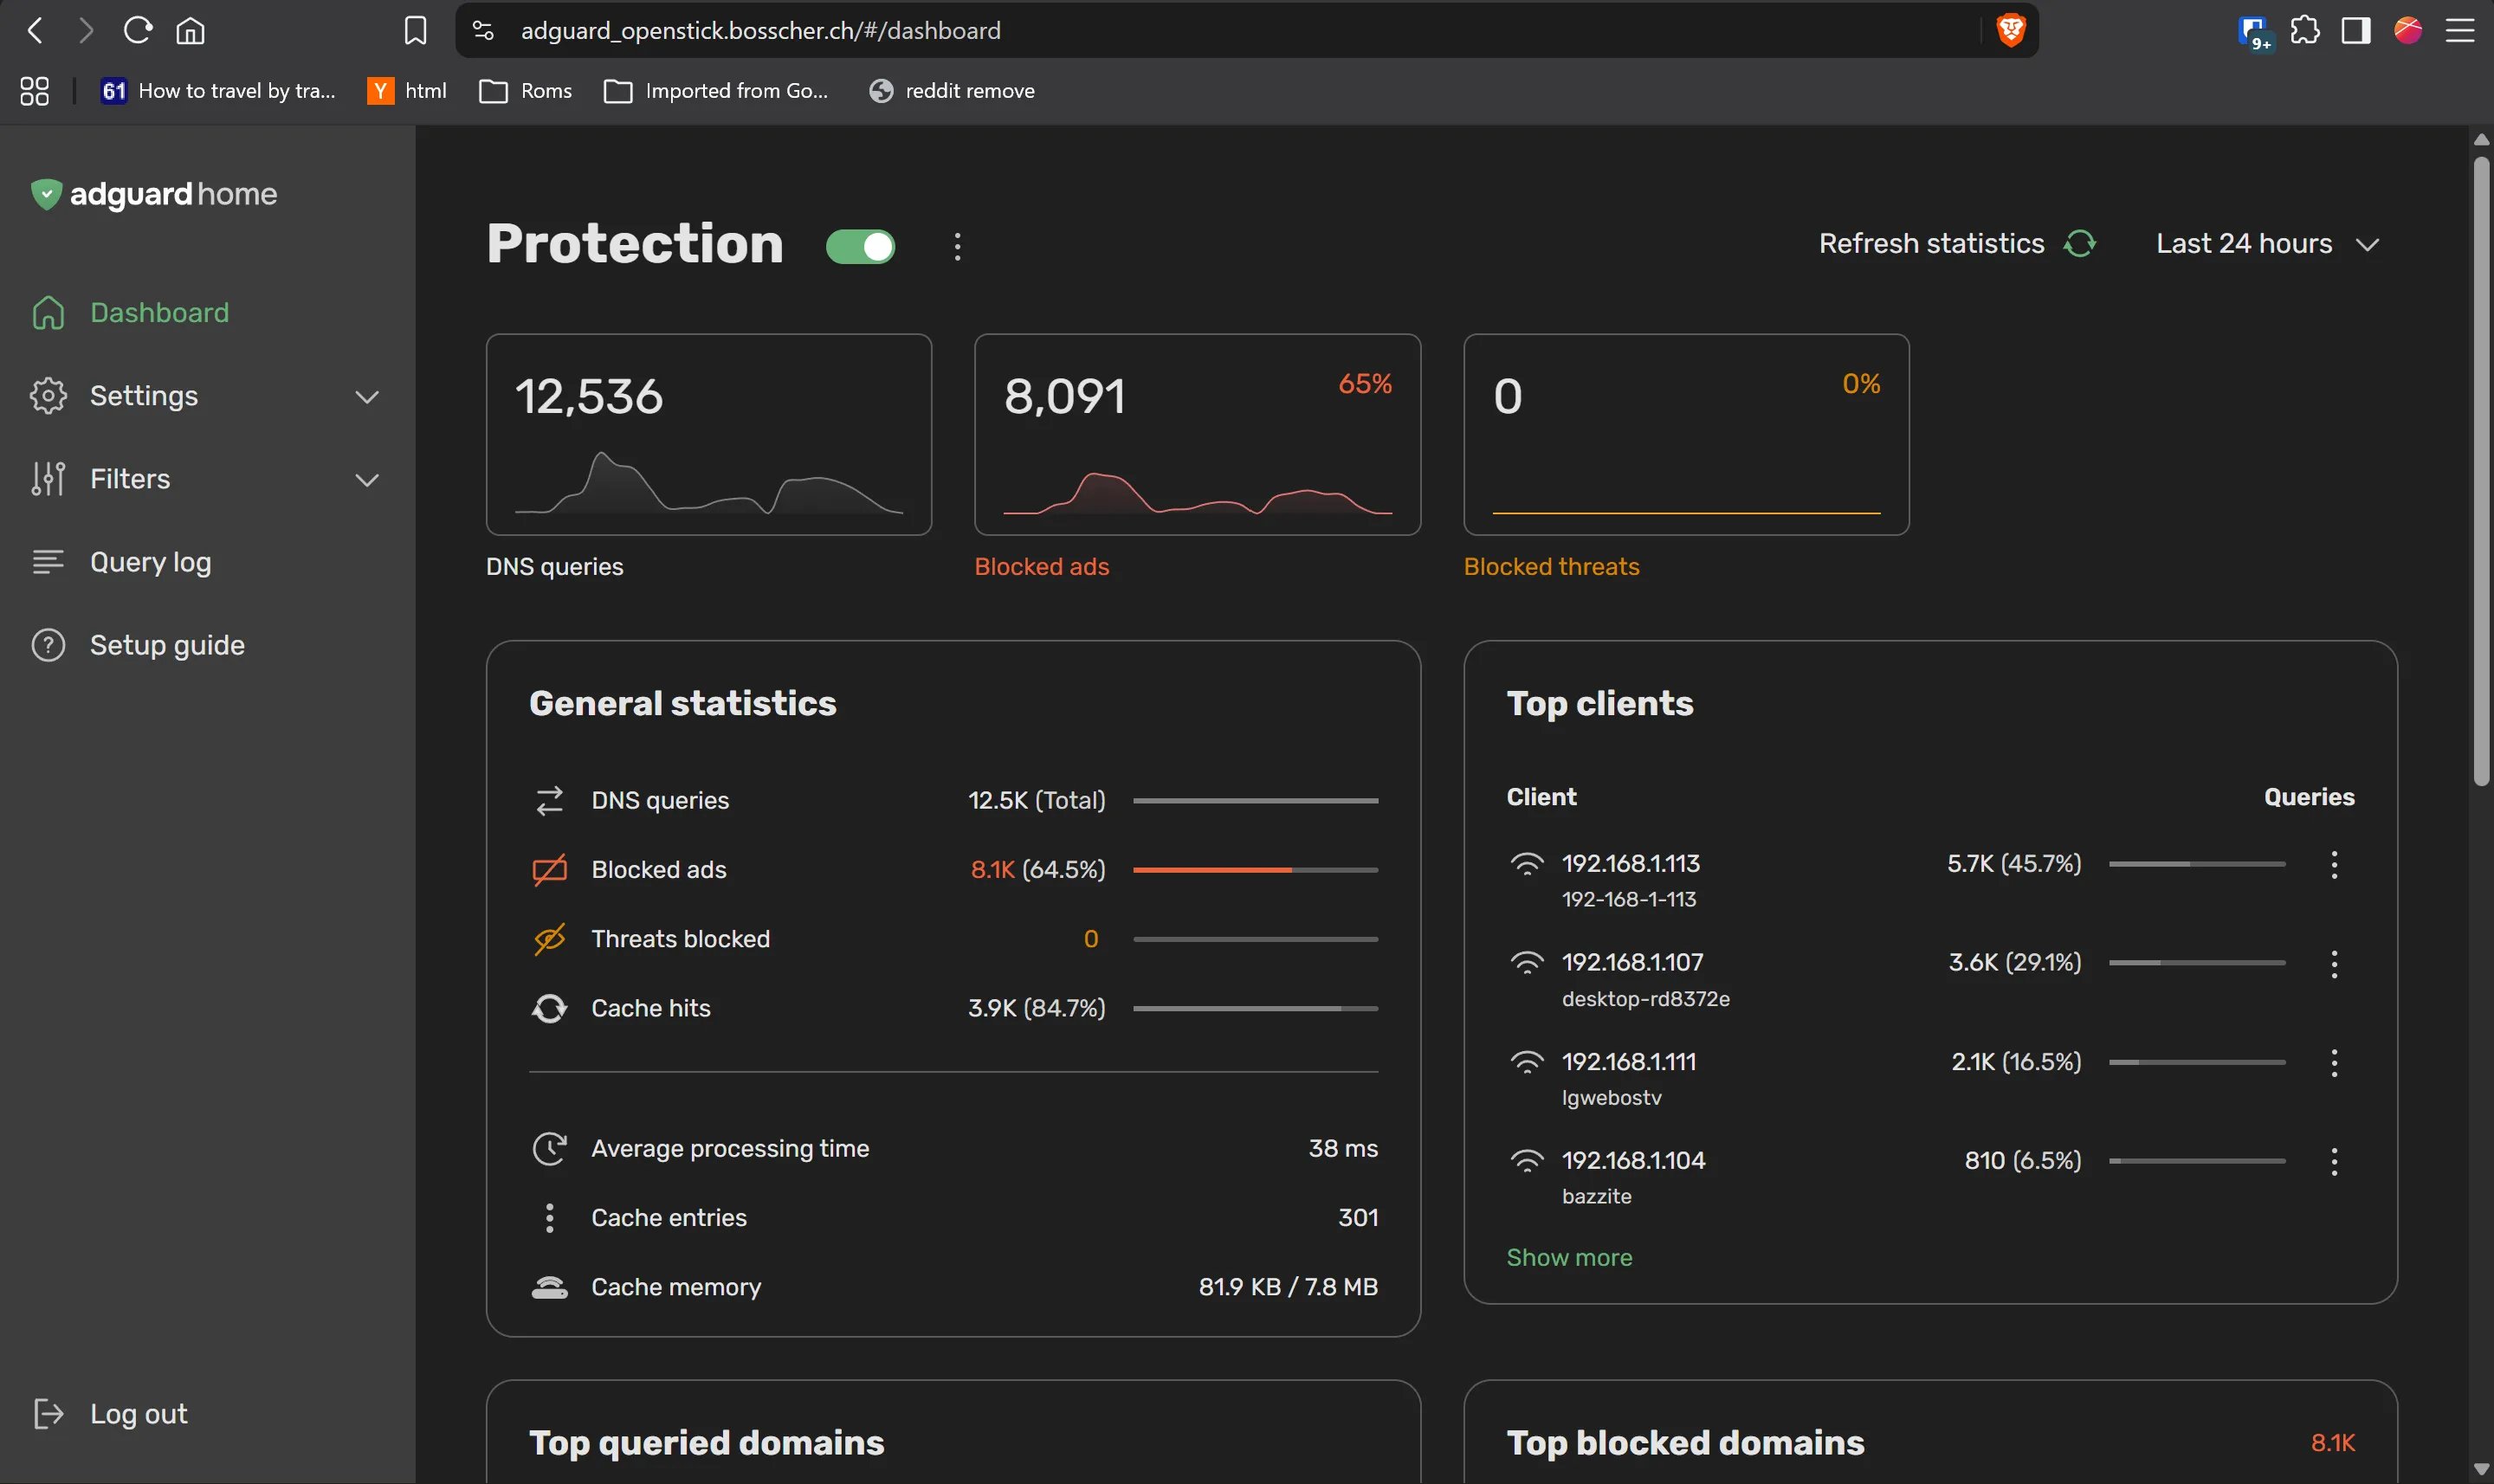
AdGuard Home 把广告、追踪和恶意软件域名拦在 DNS 解析这一层。作者跑的是自己维护的 fork(AdGuardHome-Next-Gen),大拦截列表下内存稳定在 40MB,不随列表大小增长;官方版本配 20 万条的小列表同样占 40MB。作者自己统计的拦截率是 60%,监控面板截图的 24 小时数据更具体:12,536 次 DNS 查询,8,091 次被拦,占 64.5%;平均处理耗时 38 毫秒,缓存命中率 84.7%。查询大户里有一台 LG WebOS 智能电视,贡献了 16.5% 的查询量,智能电视的内容识别请求在这里被挡在门外。
监控用三个各管一层的轻量工具:Beszel 看机器本身,agent 和 server 各占 10MB,CPU 基线在 5% 上下;Gatus 看服务,Web 服务或数据库挂掉时发通知;Dozzle 看容器日志,界面对日志检索更友好。三者的告警统一走 Telegram。作者在 Kubernetes 集群时代用的是 Grafana 全家桶,结论是强大但对个人不友好,在这个体量的机器上也过重。
AI 助手的权限边界
Zeroclaw 占 64MB,是清单里最大的服务。它是一个 AI agent 框架,支持 30 个消息渠道(Telegram、邮件、WhatsApp 等),接入主流 LLM 提供商,空闲时 RSS 约 3MB。作者给它的权限是一个 root shell,但仅限于这台 OpenStick 本机,理由是爆炸半径有限:最坏情况也只是重刷一根 10 美元的棒子。实际用法是在山里信号不好时,用 Telegram 问一句「日志里有什么需要处理的」「磁盘还剩多少」。
HN 讨论区对这个安排的质疑集中在两点:去年发生过一次供应链攻击,一个流行的 VS Code 插件在更新时探测本地可用的 agent,诱导它们外传凭据;prompt injection 对能力较弱的模型依然有效,前沿模型也只算抵抗得更好。作者的回应是 Zeroclaw 默认安全配置收得极紧(另有一个解除所有限制的 YOLO 模式,文档写明了风险),而一个可以完全审计的栈在现实中做不到。作者在 Kubernetes 集群上跑过 OpenClaw:能用,但内存 1GB 起步,每次更新都坏,功能改动频繁打断已有工作流。
放弃 Kubernetes 集群的理由
这套配置的前身是一套 Kubernetes 集群加 Grafana 全家桶,迁移的逻辑散落在每个服务的选型里:Grafana 换成 Beszel 加 Gatus,覆盖个人监控需求还省下整套运维;Feedly 的 Pro 订阅 7 美元一个月,Fusion 用 22MB 内存做到了作者需要的全部;OpenClaw 的 1GB 换成 Zeroclaw 的 3MB 空闲占用。备份跟着降级为 restic 每晚推送到 Backblaze。作者本想用 NixOS 做声明式管理,结论是这根棒子的硬件跑不动。
对外服务不开放任何端口,全部经 Cloudflare Tunnel(8–20MB)以出站连接的方式发布,这是 free tier 换来的边界:隧道服务商理论上能看到全部流量,作者认为对 homelab 可以接受。
刷机须知与已知限制
作者在 Hacker News 讨论区补充了一批细节,连同项目文档一起整理如下:
- 出厂固件是 Linux 与 Android 的混合体;内核是 vanilla mainline,能编译就能跑其他发行版
- 刷机包覆盖分区表,rootfs 多出 3GB 以上,装完不能回安卓
- 视频编码器无驱动;部分 WiFi 型号的 modem 不可用
- 支持 Windows 平台烧写;救砖走 EDL 模式,社区有存档教程
- 硬件购自 AliExpress(2022 年前后,10 美元含运费),卖家通常不标注确切 SoC,赌错的损失就是 10 美元;文章发布时同款链接价格已到 20 美元
- 上游 OpenStick 仓库已约 4 年未更新;讨论区一位持有约 300 根同款棒子的玩家做了工厂化刷机工具,刷机保留 IMEI,可整机恢复原厂
- 性能大致与 Raspberry Pi Zero 2 同级
- Diun 的容器更新通知有原生替代:Podman auto-update 会自动拉取新镜像并重启容器
这台机器的边界
512MB 内存、4GB eMMC、150Mbit/s Wi-Fi,规格决定了它能承载的是 DNS 拦截、监控、通知、RSS 这类常驻轻服务,承载不了数据库重负载或多个 Web 应用并发。作者也没有把它当主力:Kubernetes 集群还在跑,这根棒子接走的是「够用就好」的那部分家庭基础设施。零噪音、充电宝就能供上电、配置每晚有 restic 备份,坏了重刷一遍就能恢复。
来源:What I run on my $10 USD OpenStick homelab · OpenStick GitHub 仓库 · Hacker News 讨论