一台虚拟机跑 1500 万个 Web 服务器:内核 socket 的 3384 字节,与 smoltcp 的 620 字节
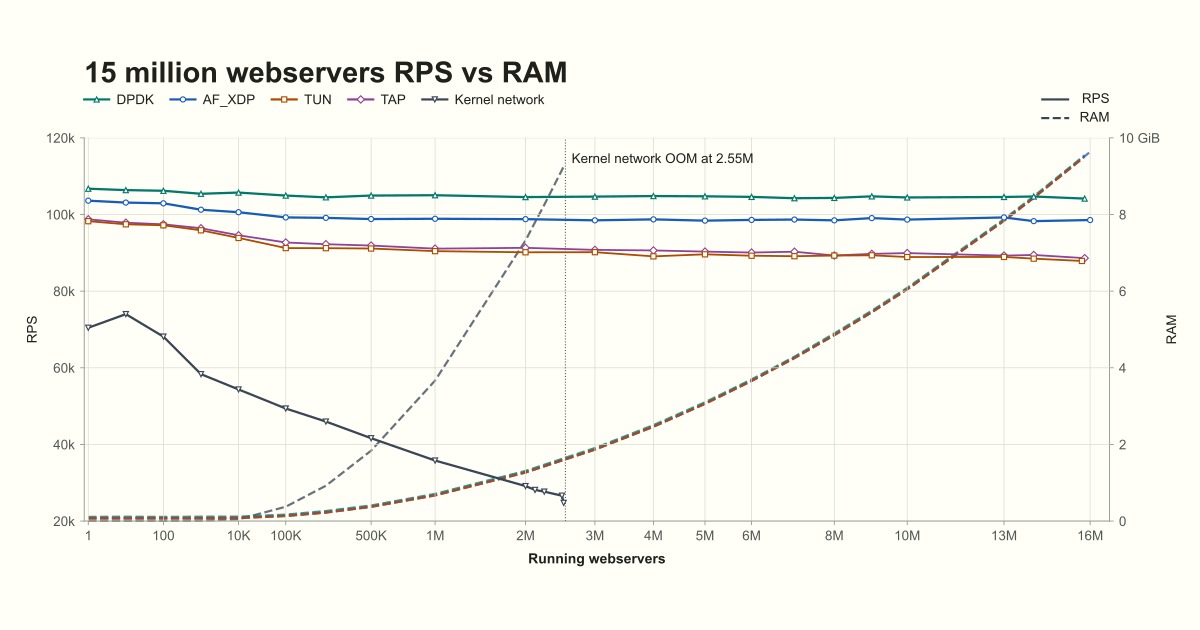
一台虚拟机上同时运行 1500 万个 Web 服务器,每个服务器都能独立响应 HTTP 请求。这个数字来自一篇发布在 kapteko.com 上的工程复盘,作者是 Artyom Yarulin,实验代码开在 GitHub 的 artemyarulin/AI10M 仓库。实验的起点是个玩笑:全球 80 亿人每人分一个 Web 服务器,「供给过剩,需求归零,网络…
一台虚拟机上同时运行 1500 万个 Web 服务器,每个服务器都能独立响应 HTTP 请求。这个数字来自一篇发布在 kapteko.com 上的工程复盘,作者是 Artyom Yarulin,实验代码开在 GitHub 的 artemyarulin/AI10M 仓库。实验的起点是个玩笑:全球 80 亿人每人分一个 Web 服务器,「供给过剩,需求归零,网络…
11 月 18 日,安全研究团队 Xint(Theori 旗下的 AI 安全平台)公开披露漏洞组合 NGINX2Root:5 个相互独立的 nginx 远程代码执行漏洞,加上 1 个披露时尚无补丁的 Linux 内核 SCTP 提权缺陷,串联起来可以让一个未认证的网站访客一路拿到主机 root,实测中还包括从 Docker 容器逃逸到宿主机。nginx 同日…
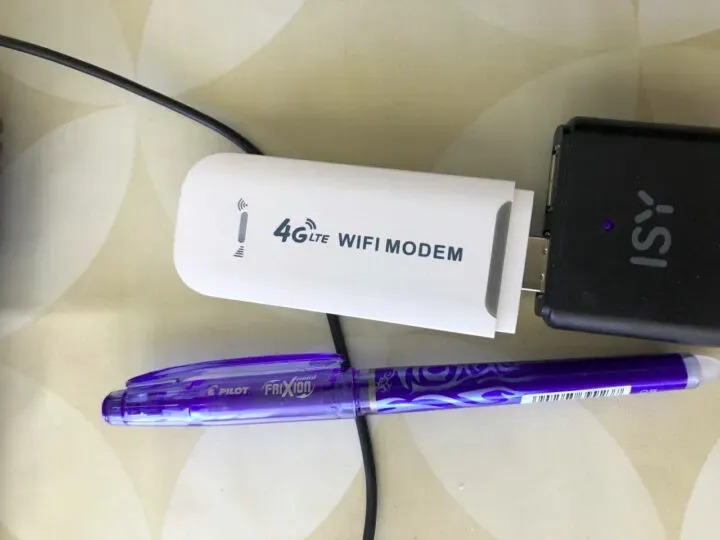
一位开发者花 10 美元(含运费)买了一根高通芯片的 4G USB 网卡,把它刷成 Debian,挂在充电宝上 24 小时运行,跑了十个自托管服务。这台设备的全部家当:512MB 内存(约 450MB 可用)、4 颗 1GHz 的 ARM Cortex-A53 核心、4GB eMMC 闪存、150Mbit/s Wi-Fi、4G modem 加 GPS,被动散…
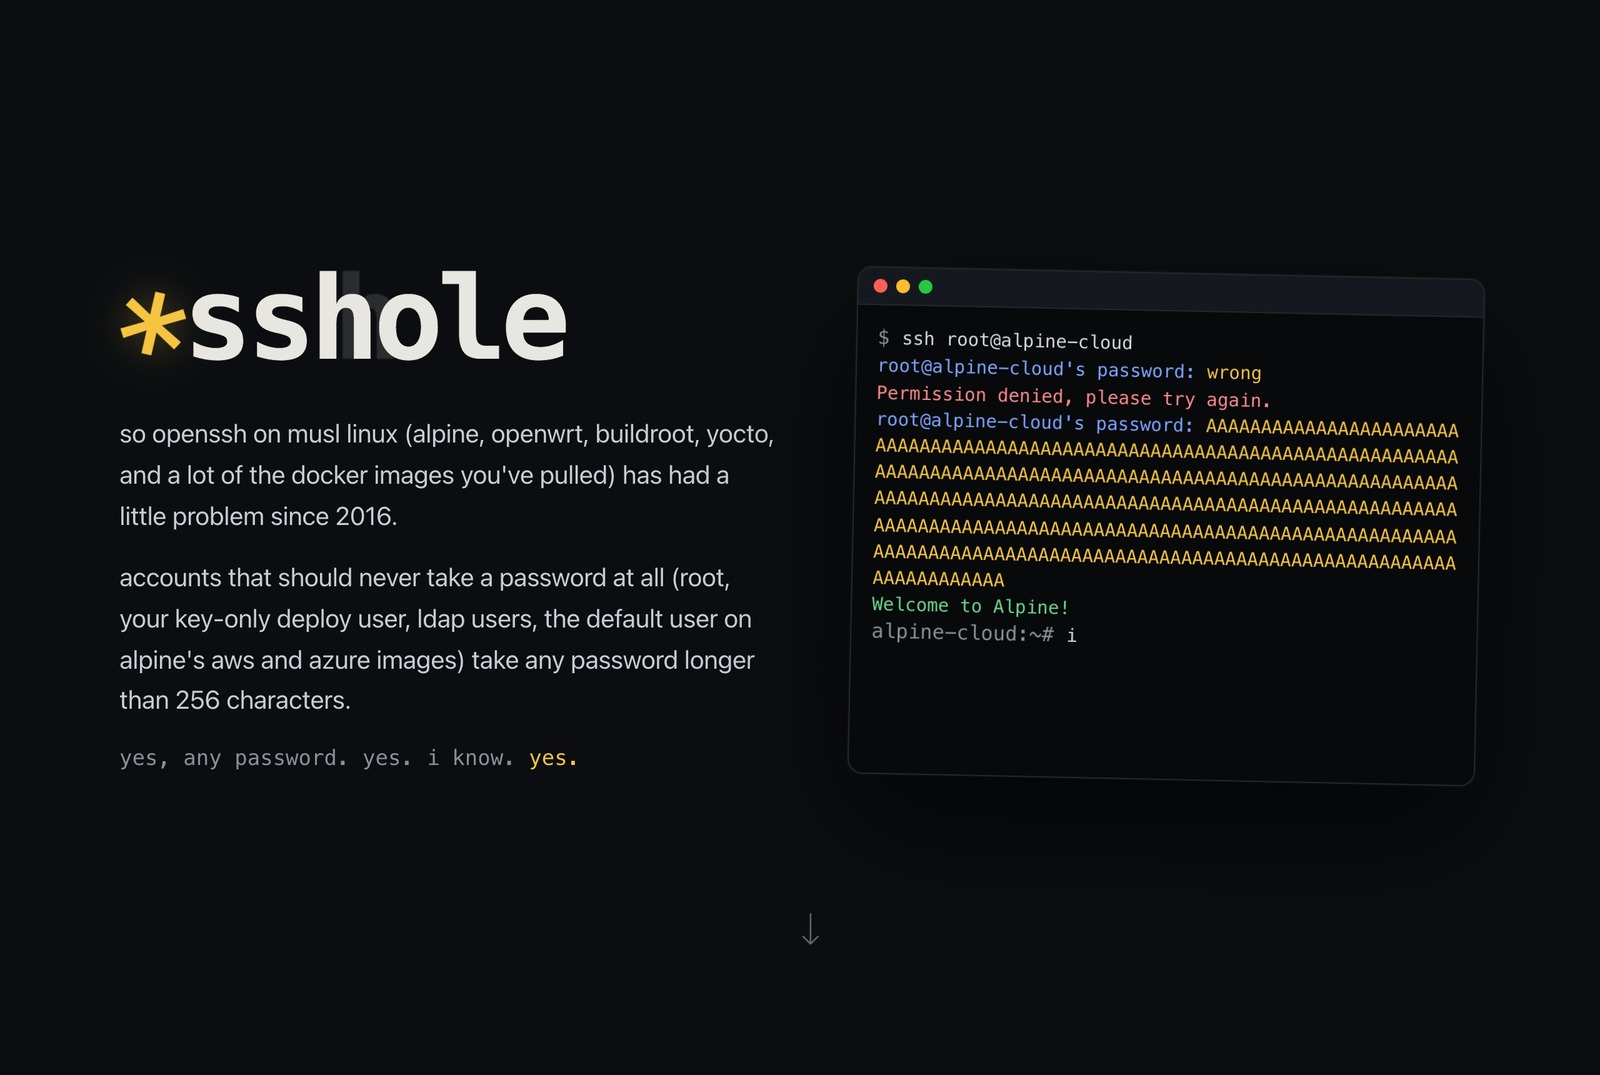
2026 年 11 月 5 日,Alpine Linux 发布安全公告,OpenSSH 同日发布 10.6p2 紧急版本,两份公告指向同一个问题:在使用 musl libc 且 sshd 未走 PAM 的系统上,任何一个「没设密码」的账户,都可以被一个 257 到 1024 字节的任意长密码直接登入。一次连接,每次成功,无需重试,也不需要知道任何真实密码。公…
10 月 27 日,Anthropic 的 Frontier Red Team 发布研究披露:一个未发布的内部 Claude 研究模型,在仅有的初始提示之后,独立写出了一个针对 Linux 内核漏洞 CVE-2026-98432 的远程利用。利用链从发包到拿到 root shell 共耗时约 53 分钟,其中 48 分钟用于泄露一个内核指针打穿 KASLR,…
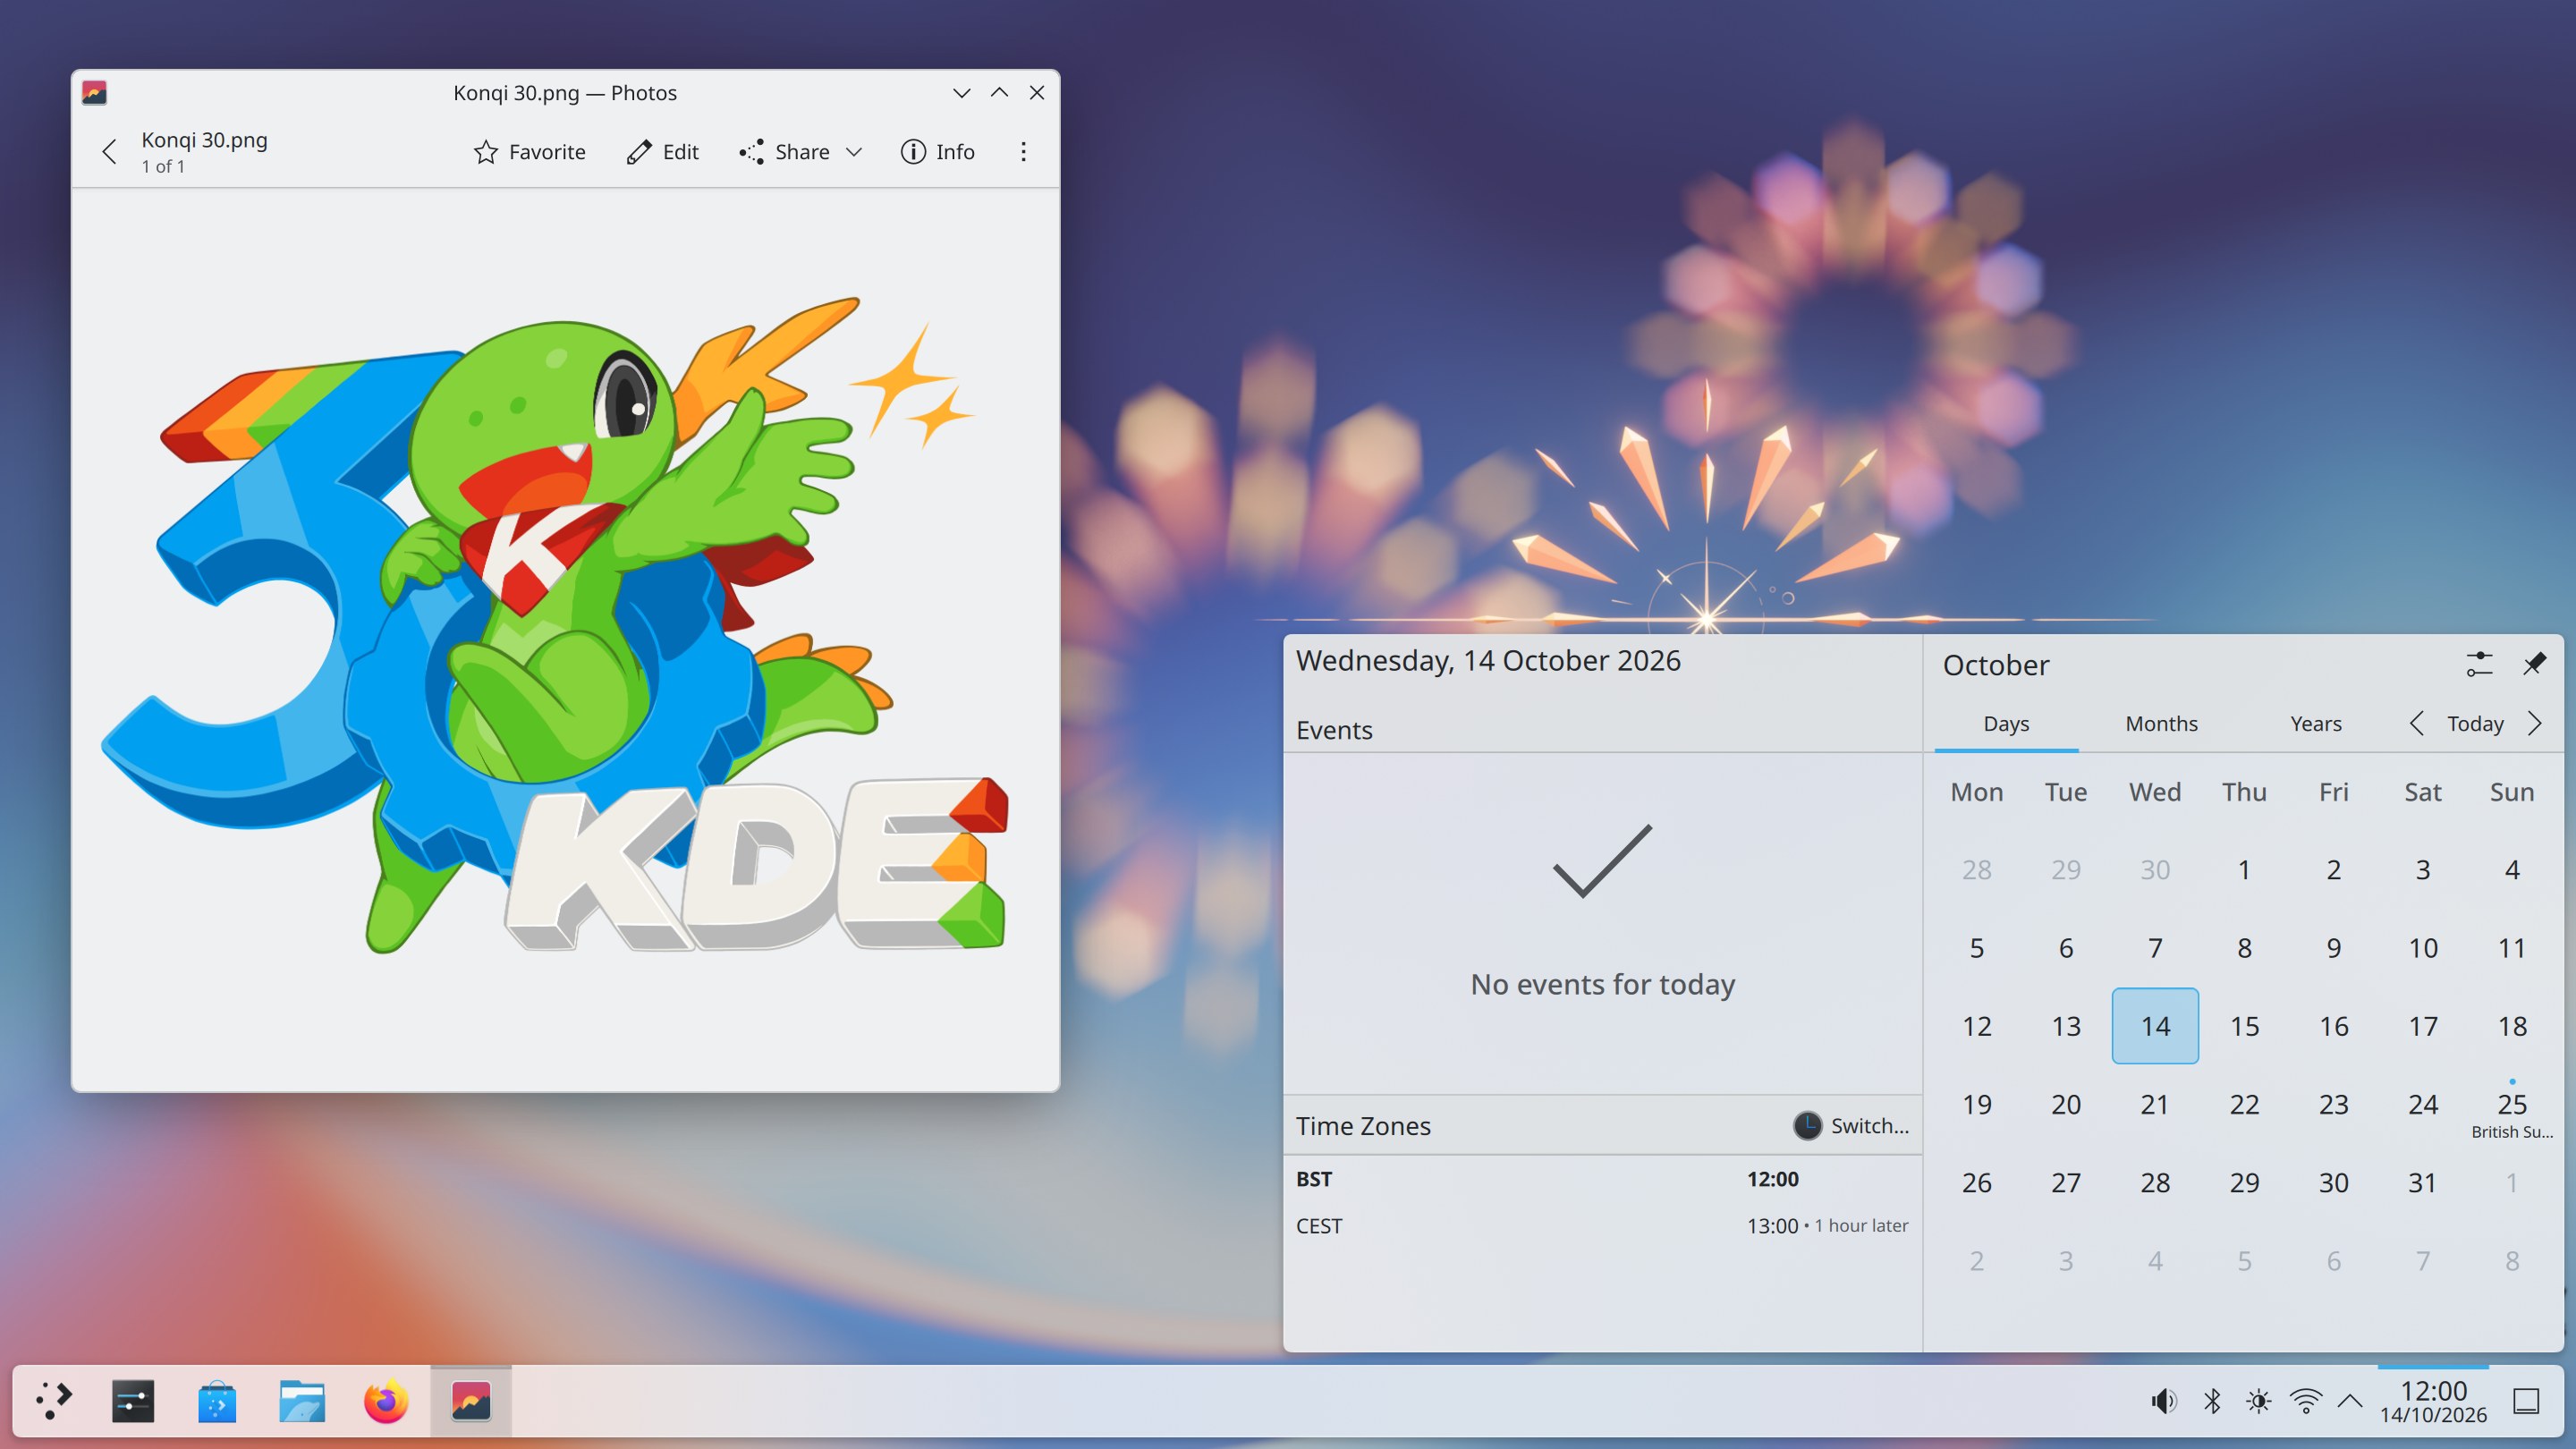
2026 年 10 月 14 日,KDE 社区发布了 Plasma 6.8,版本副标题直接写明「30th Anniversary Edition」。这一天恰好是 KDE 项目成立三十周年:1996 年 10 月 14 日,Matthias Ettrich 发布了 KDE 项目的创始公告。三十周年、一个次版本号更新、一次平台迁移的收官,三件事被压进了同一个发布…
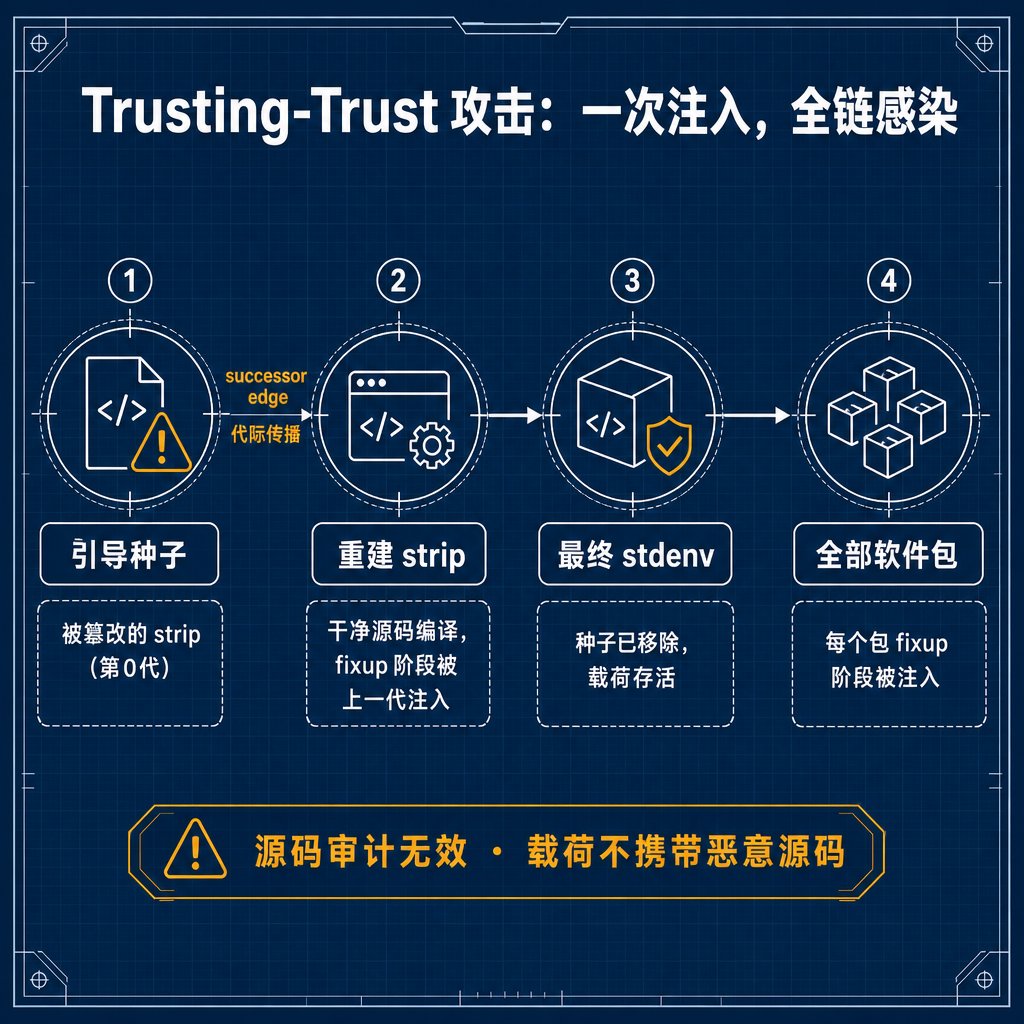
1984 年,Ken Thompson 在图灵奖讲座《Reflections on Trusting Trust》中描述了一个构造:被篡改的编译器在编译目标程序时植入后门,编译自己的源码时把同样的逻辑写进下一代编译器。此后源码可以完全公开、任何人可审,后门仍随每一次重新编译传递下去。这个构造通常被归为编译器特有的威胁,也长期停留在思想实验层面:恶意编译器需要…
Linux 内核官方 Git 服务器 git.kernel.org 每天收到约 600 万次查看随机 commit 的请求,其中合法流量只占约 2%。kernel.org 基础设施负责人 Konstantin Ryabitsev 在官方博客发文披露了这组数字,并完整复盘了这场持续一年多的攻防。文首结论只算了一笔账:五个地理分布式节点共 90 个 CPU 核心…