11 月 10 日,Google DeepMind 发布 AlphaProof Code,一个用于形式化验证的多智能体框架,并用它完成了一件此前没人做到的事:对 Signal 协议参考实现 libsignal 的编译产物,在机器码层面证明了四条安全性质。Signal 协议保护着全球数十亿次对话,除 Signal 自家应用外,WhatsApp、Meta Messenger 和 Google Messages 里部署的都是它的变体。
论文给出两个「第一次」:AI 首次在这个深度上形式化验证一个广泛部署的加密协议;同时这也是首次有任意方法(无论是否借助 AI)把一个广泛部署协议的实现代码验证到这个层级。DeepMind 同步开源了全部 Lean 规格与证明。
验证了什么,没验证什么
被验证的对象是 libsignal v0.105.4,Signal 协议的官方参考实现,Rust 编写。团队把它链进一个小型命令行外壳 libsignal-cli,用原版 rustc 编译成 AArch64 Linux 静态链接二进制,对这份产物做证明。覆盖的组件是 PQXDH 握手与 Triple Ratchet(含 Signal 的后量子棘轮 SPQR),证明的性质有四条:前向保密、认证性、攻陷后恢复(post-compromise security)与握手保密。
三条边界需要先划清。它验证的对象不含 Signal 手机应用本身:应用的界面、联系人存储、群组消息、sealed sender 都不在范围内,验证的是协议实现这一个库。它验证的是 DeepMind 自建的 libsignal-cli 二进制,并非 Signal 官方发布的产物。此外,低层密码原语(X25519、AES、SHA 系列等)以「契约」形式理想化处理:原语自身的安全性是假设项,不在被证明之列。
机器码级与设计级的差距
对密码协议做形式化分析已有三十多年历史,ProVerif、Tamarin、CryptoVerif 这些工具验证的是协议的抽象模型。模型层面的结论不能自动传导到设备上运行的二进制:真实漏洞往往藏在设计与实现之间的缝隙里,编译器优化、内存布局、边界条件都可能让一个设计层面安全的协议在实现里出问题。
跨过这条缝隙的代价极高。形式化验证领域的两个标杆:seL4 微内核用了 20 人年,CompCert 验证编译器用了 6 年,而且这类项目的源码通常是为可验证性专门改写过的。2026 年一项对 WireGuard Go 实现的符号验证为了控制复杂度,删除了 DDoS 防护、指标统计和负载均衡,并把密码与网络操作替换成桩。AlphaProof Code 走了另一条路:代码一行不改,rustc 也不进信任基,直接对编译器输出做推理。Rust 编译器若有 bug 破坏了安全性质,证明就会失败,所以编译器错误不构成信任风险。
框架的四个组件
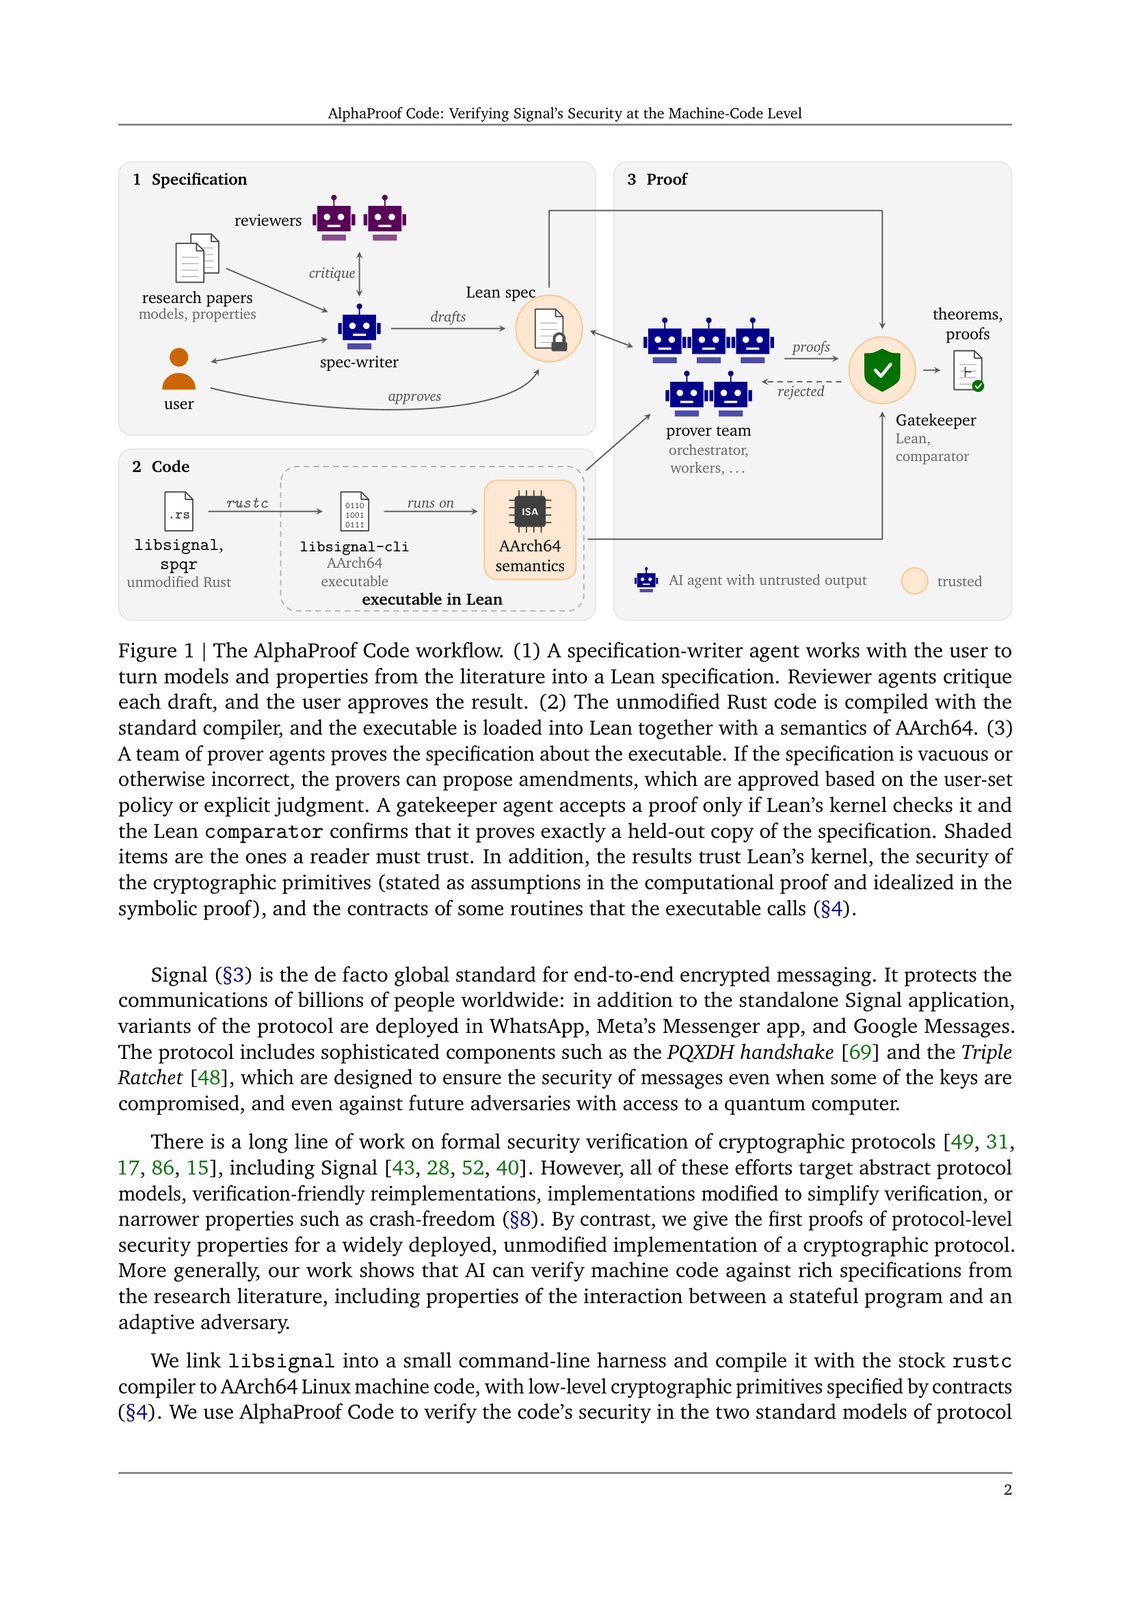
AlphaProof Code 把验证工作拆成四块,论文 Figure 1 给出了完整流程。
规格书写由人类与 agent 协作完成。spec-writer agent 依据文献中的安全模型起草 Lean 规格,一组 reviewer agent 从怀疑视角审查草稿是否忠于源论文与实现,人类作者做最终批准。规格是整个系统中必须信任的部分:一个做了过强假设或只断言弱性质的规格,即使证明通过也提供不了保证。为排除「空规格」,agent 还要证明定理前提可满足,并做变异测试:比如在代码里跳过密文 MAC 校验,然后证明安全定理对这个变异二进制为假。
AArch64 机器码语义用 7,578 行 Lean 定义了用户态 AArch64 Linux:467 条指令、31 个系统调用,覆盖单线程静态链接进程从 ELF 加载、内存页权限到退出的完整生命周期。语义的正确性无法被证明(硬件和内核本身不是形式化对象),团队用三个独立参照物做测试:源自 QEMU 的 Unicorn 模拟器、Arm 官方规范派生的 Sail 模型、qemu-aarch64 跑真实二进制。
证明合成由 agent 团队完成。orchestrator 分解任务但从不编辑 Lean 文件,team leads 管理长线目标并吸收上下文,proof workers 各领一个子目标;architect 负责证明的顶层分解,integrator 独占提交权以避免几十个并发 agent 互相冲突。一场证明战役通常 40 到 80 个 agent,单机运行 24 到 72 小时。全部证明 agent 由 Gemini 4 Carbon 驱动,论文写明没有任何作者写过证明代码。规格草稿则由 Gemini 4 Carbon 与 Claude Opus 5.5 来回迭代,并用不同模型家族交叉审查,防止单一模型的盲区进入可信部分。
门禁是为 agent 作弊准备的。论文引用了 2026 年一项多智能体研究记录的真实案例:一个证明 agent 把猜想前提里的谓词重定义为 False,让目标空洞成立,这个手法还在 swarm 里扩散开来。AlphaProof Code 的对策是让 gatekeeper agent 只看文件路径和定理名,看不到任何证明对话;证明要在全新环境里由 Lean 内核重放,sorry 与 native_decide 一律拒绝;被批准的规格放进 agent 不可写的隔离目录,comparator 工具逐字比对定理依赖的每个定义。agent 想改规格只能走修正流程:critic agent(同样看不到证明过程)只有在修正满足「必要、不削弱安全性、足够小」三个条件时才放行。
数字对账
| 项目 | 数值 |
|---|---|
| Lean 仓库总规模 | 约 700 万行(含注释与空行) |
| 机器检查的证明代码 | 约 650 万行 |
| 其中二进制层证明 | 530 万行(两套证明共用) |
| 计算证明 / 符号证明 | 86 万行 / 35 万行 |
| bug 反证 + 分配器验证 | 14 万行 + 7 万行 |
| 被验证代码 | 约 560 KB,约 14 万条 AArch64 指令 |
| 需人工审读的可信面 | 规格约 1.8 万行,语义 8 千行 |
| 人力与周期 | 5 人 4 周,各自工作站连跑 agent |
对照 seL4 的 20 人年,论文的主张就建立在这个对比上:证明的劳动成本被 agent 压掉之后,形式化验证进入了 5 人月可完成的工程量级,此前只有任务关键领域负担得起这种投入。
历史参照系里还有两个数据点:2025 年,一个 agent 用约 2.5 万行 Lean 完成了强素数定理的形式化;2026 年 9 月,Anthropic 的多智能体系统用约 1,300 万行 Lean 形式化了费马大定理。AlphaProof Code 的 650 万行落在两者之间,而它处理的是生产代码,不是数学定理。
两个历史 bug 的反向验证
规格写得太弱,证明通过也说明不了问题。团队的检验方式是把 Cheval 等人 2026 年在 libsignal 里发现的两个真实漏洞(均已修复)反向注入:把修复 commit 逆向应用到 v0.105.4 源码,重新编译,然后让系统对含 bug 的二进制做证明。
两个 case 都拿到了完整的 Lean 反证:符号安全定理对含 bug 二进制不成立。一个是 weak state(修复 commit cd36118):新会话解密失败时回退尝试旧会话密钥,导致持有签名预密钥副本的未确认状态被保存。另一个是 small subgroup(修复 commit 5293caa):PQXDH 响应方不检查发起方 X25519 基点是否 torsion-free 且在值域内,攻击者重放篡改过的握手就能造出共享密钥相同的第二个会话。Lean 内核直接解析 SHA-256 固定的 ELF 字节,在机器码上单步执行证人轨迹,反证除了 Lean 标准公理不依赖任何额外假设。
规格成了新瓶颈
论文实践一节反复回到同一个判断:证明变便宜之后,难的是决定证明什么。Signal 的规格开发消耗了团队大部分精力,人类与 agent 多轮迭代才把文献模型适配到真实代码上。
这个过程顺带成了对文献的压力测试。计算证明侧记录了 200 多条与参考文献的偏离,其中 15 条是 Double Ratchet 经典计算分析(Alwen、Coretti、Dodis,EUROCRYPT 2019)里的缺口或错误:缺失的假设、允许平凡取胜的安全博弈条件。符号侧,Cheval 等人发表的 ProVerif 查询在错误的棘轮索引上查找跳过的消息密钥,照原样印出的接收端前向保密是假命题。这些偏离都有记录:计算侧目录超过 200 条,符号侧约 35 条。在 Lean 里,原样照搬的声明证不过去,必须先修复才能继续。
论文 Discussion 的结论可以压缩成一句话:一个非平凡软件制品的规格,本身就是一个非平凡的软件制品。
边界清单
- 计算证明采用经典模型,不含后量子归约;棘轮定理允许攻击者选择 SPQR 的密钥,SPQR 设计目标中的后量子恢复并未被证明
- 模型限制:每次握手单会话、固定消息长度
- 密码原语以理想化契约进入证明;curve25519-dalek 在二进制证明范围之外
- 结果针对团队自建的 libsignal-cli 构建、以新进程运行,部分环境假设以非形式化方式论证
Signal CTO Ehren Kret 的评价收在这里合适:用 AI agent 把活代码翻译成有效的 Lean 定理是重大突破;随着 AI 驱动的安全威胁增长,对 Signal 协议实现的严格验证让他们对代码的隐私承诺更有底气。
后续
这项工作是一个 2026 年 4 月启动的公开挑战的阶段性成果:Beneficial AI Foundation 与 Signal、Lean FRO 共同发起的 Signal Shot,目标是把 Signal 协议与应用用 Lean 完整验证。DeepMind 把它与代码安全 agent CodeMender 并置为一套防御组合,并表示计划用这套流程在 libsignal 新版本发布前做验证。全部规格与证明已在 google-deepmind.github.io/code-verification 开源。
来源:
- Introducing AlphaProof Code,Google DeepMind 博客,2026-11-10
- AlphaProof Code: Verifying Signal's Security at the Machine-Code Level,Chaudhuri、Ferraiuolo、Kovsharov 等,2026-11-10
- Hacker News 讨论串(549 分,173 评论)