币安 63 亿美元被盗复盘:EIP-7702 授权劫持与 54 分钟冻结竞速
2026 年 10 月 29 日 16:20(美东时间,下同),区块链上开始出现成批的异常转账:币安分布在多条链上的热钱包地址,资产在短时间内被程序化扫出。Chainalysis 事后统计,流向攻击者地址的资产约 64 亿美元;币安自己公布的估算约 63 亿美元。无论采用哪个数字,这都是加密货币历史上金额最大的单次盗窃案,按 Chainalysis 的说法,…
2026 年 10 月 29 日 16:20(美东时间,下同),区块链上开始出现成批的异常转账:币安分布在多条链上的热钱包地址,资产在短时间内被程序化扫出。Chainalysis 事后统计,流向攻击者地址的资产约 64 亿美元;币安自己公布的估算约 63 亿美元。无论采用哪个数字,这都是加密货币历史上金额最大的单次盗窃案,按 Chainalysis 的说法,…
10 月 29 日,安全公司 Phorion 披露:Anthropic 官方 Claude Code 的 VS Code 扩展在 Cursor 扩展市场被植入后门。恶意版本 2.1.312 与 2.1.313 面向 Windows 和 macOS,在市场里存活约 11 小时(当地时间凌晨 2:27 到下午 1:35,即 UTC 09:27 到 20:35),…
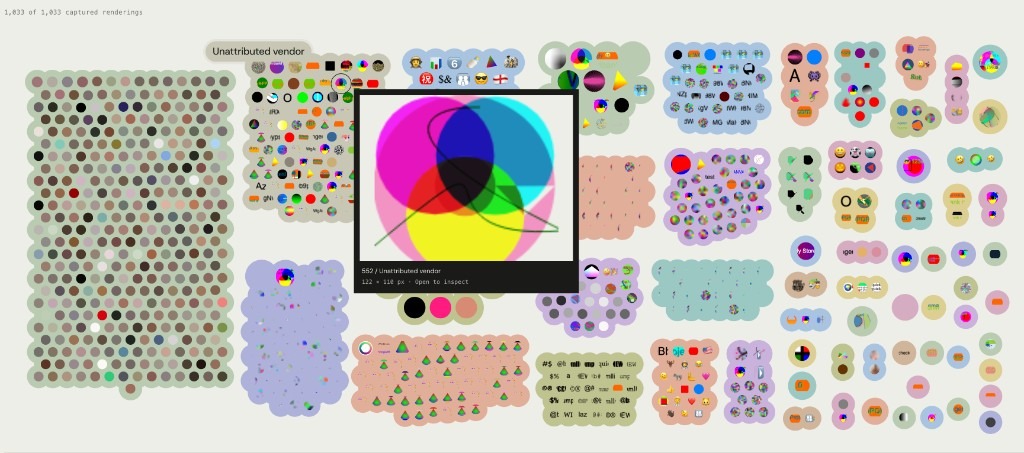
反爬脚本的 anti-LLM 混淆:函数名投毒如何让 AI 拒绝分析你的代码 安全研究者 nullpt 最近做了一件体力活:用 Playwright 爬取 Tranco 榜单前一万家公司网站,钩住 canvas.toDataURL 调用,把每个站点用于浏览器指纹的 canvas 渲染结果全部截下来,汇总成公开图集 fingerprint.garden。在逐张…
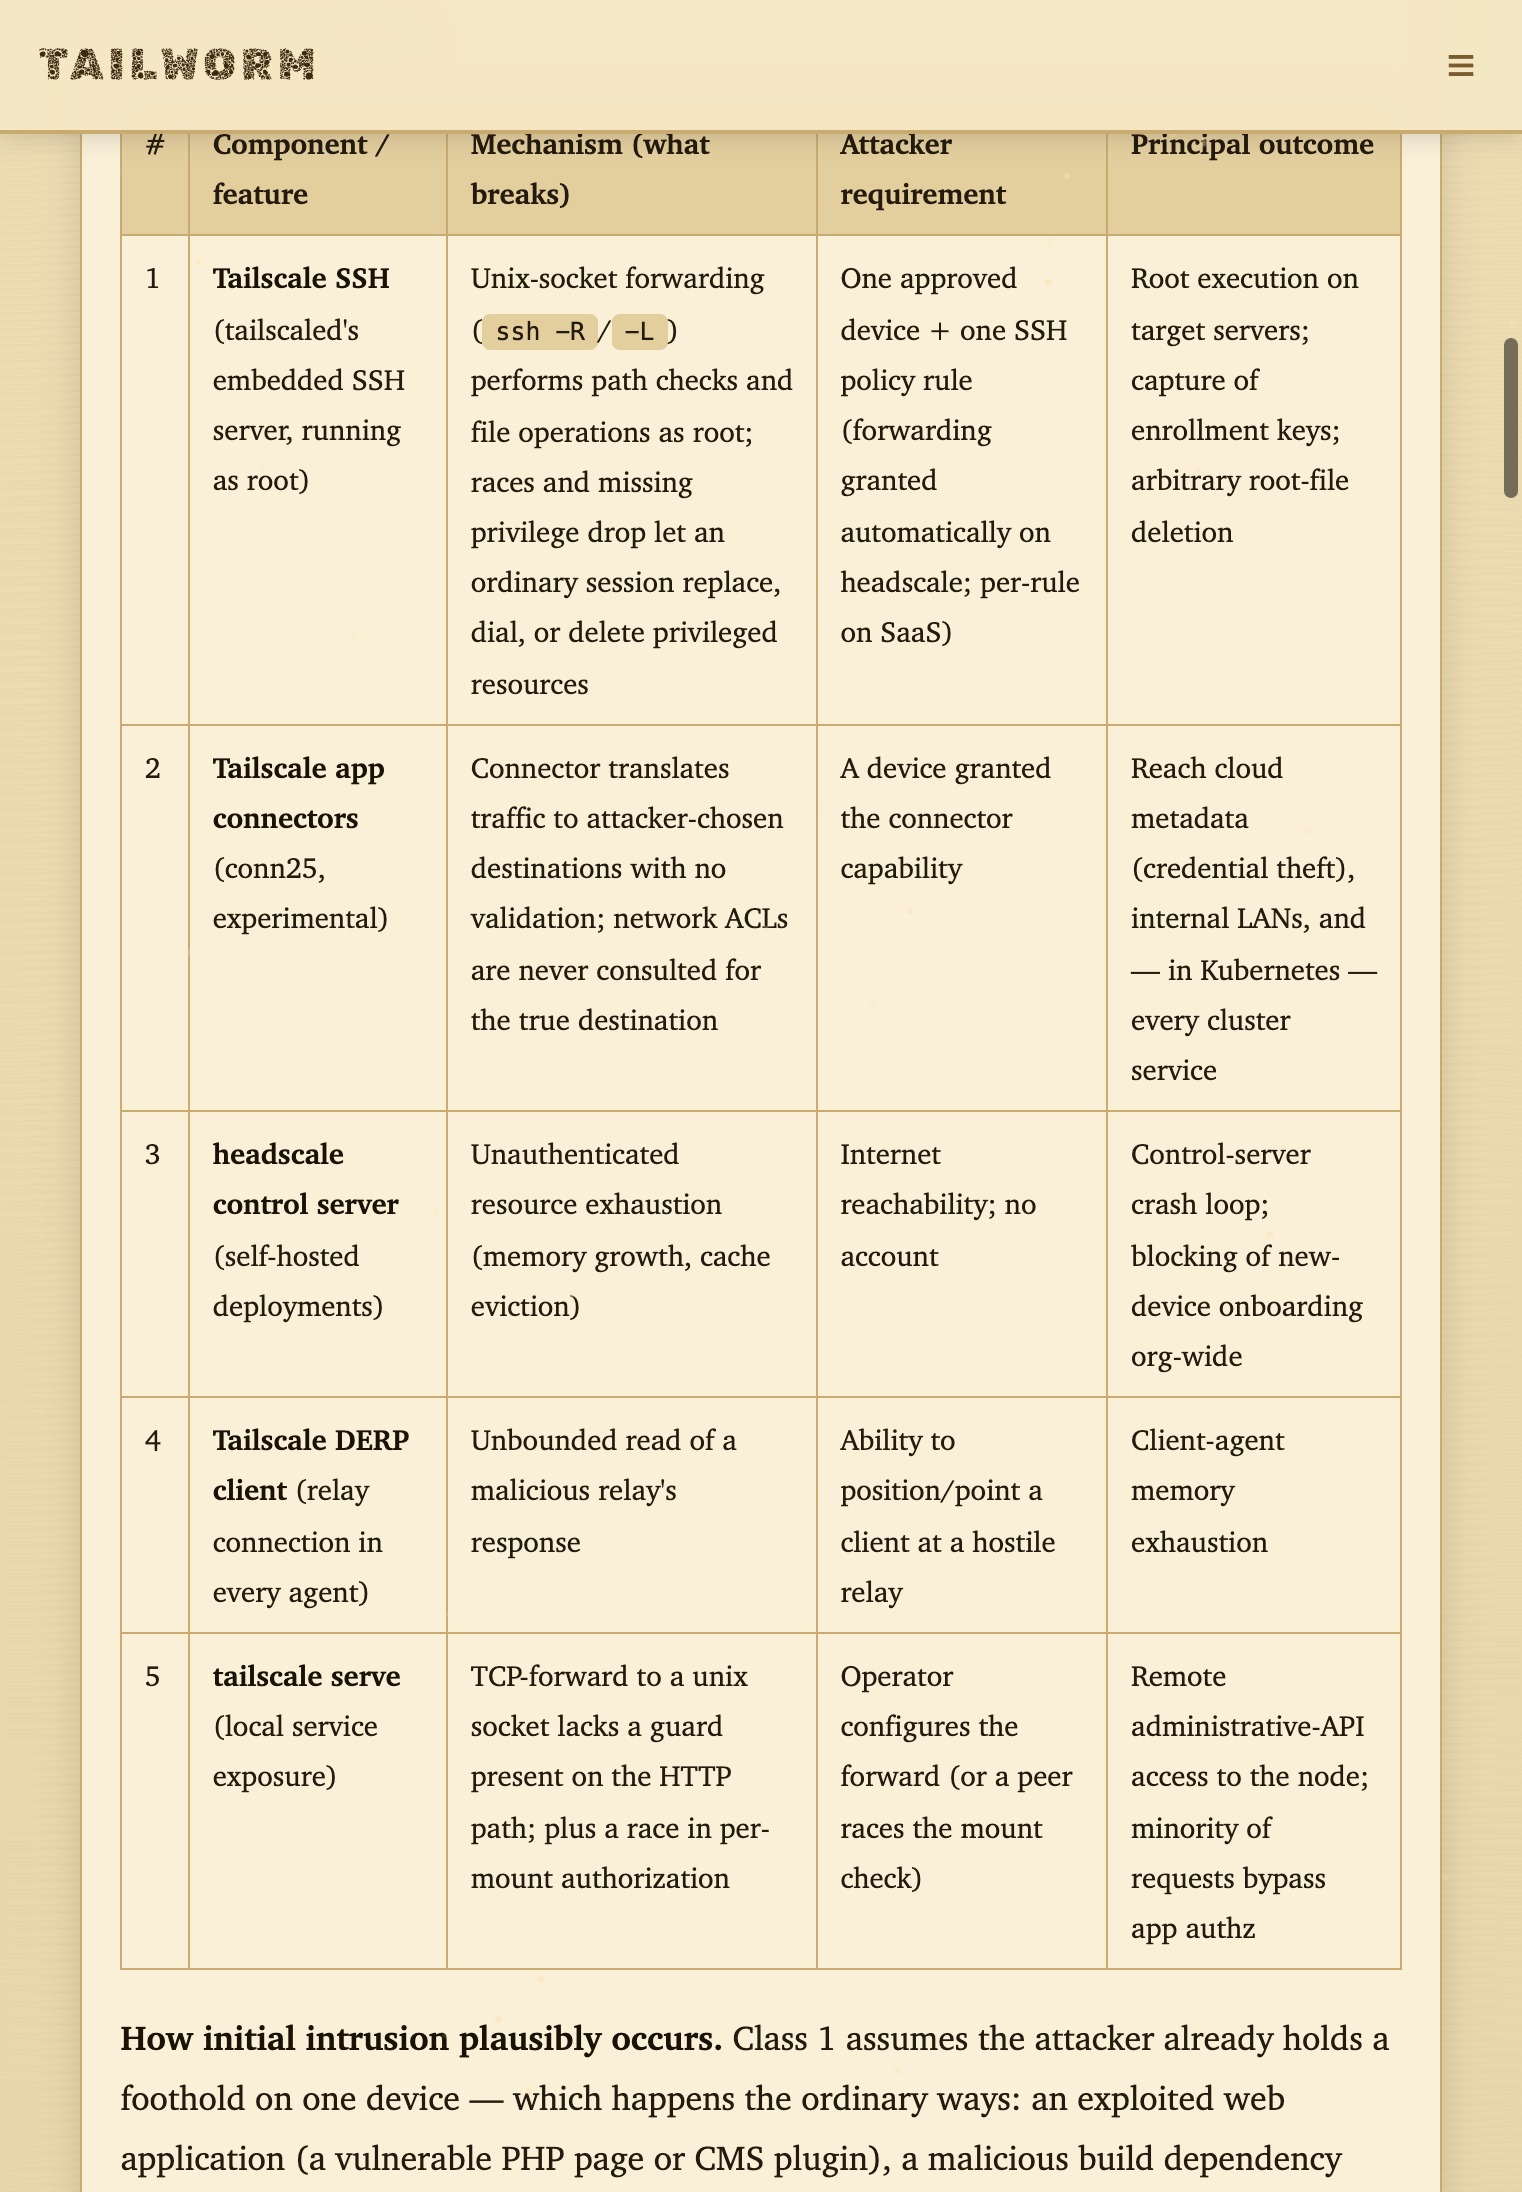
10 月 25 日,安全研究员 Erica Windisch(Cyberdione Labs)发布了针对 Tailscale 与 headscale 的安全评估报告 Tailworm,列出 11 项发现,其中最严重的一组落在 Tailscale SSH 的 Unix 套接字转发上:一台已获准接入 tailnet 的设备,可以越过策略分配给它的权限,对网络内其…
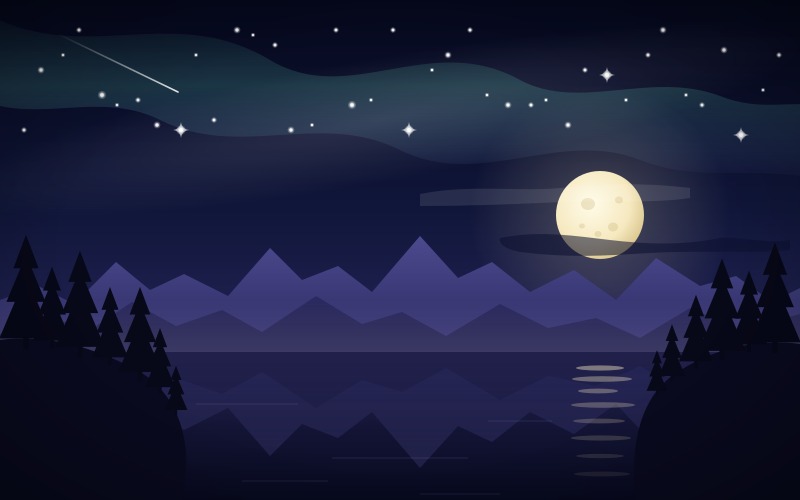
一张看似普通的夜景插画:深蓝的天空、圆月、山脉、湖泊,40 多颗星星散布在夜空中。这幅画由 Claude Fable 5.1 生成,画面里藏着一句话——The monster acts on the moonshine module。整幅图没有任何可见文字,秘密完全编码在星星的纵坐标里。另一个全新会话的 Fable 实例只拿到这张图的截图,没有 SVG 源码…
2026 年 10 月 18 日,加州理工本科生 Sammy Hajhamid(网名 pepsipu)在个人博客发布《jailbreaking the switch 2》,公开了名为 ns2jb 的 Switch 2 纯软件越狱方案;10 月 21 日,exploit 代码在 GitLab 开源。它工作在任天堂当前最新固件 23.0.1 上,是公开出现的首个…
Cloudflare 把内部安全审计系统拆出了一个单仓库版本:security-audit-skill。这个 skill 随官方博客《Build your own vulnerability harness》一起开源,仓库创建于 2026 年 6 月,目前登上 GitHub Trending 榜首,总星标数 37,000,单日新增超过 2,000。 它做的事…
LiteLLM 用户在 10 月 21 日晚打开包管理器时,装到的是一个经过精心伪装的木马。 BerriAI 旗下的 LiteLLM 是 Python 生态里使用最广的 AI 网关之一,日均下载量数百万次,作用是把 OpenAI、Anthropic、Cohere 等上百家模型服务商的 API 收敛成一套统一接口。一个 AI 应用要同时对接多家模型、做负载均衡…
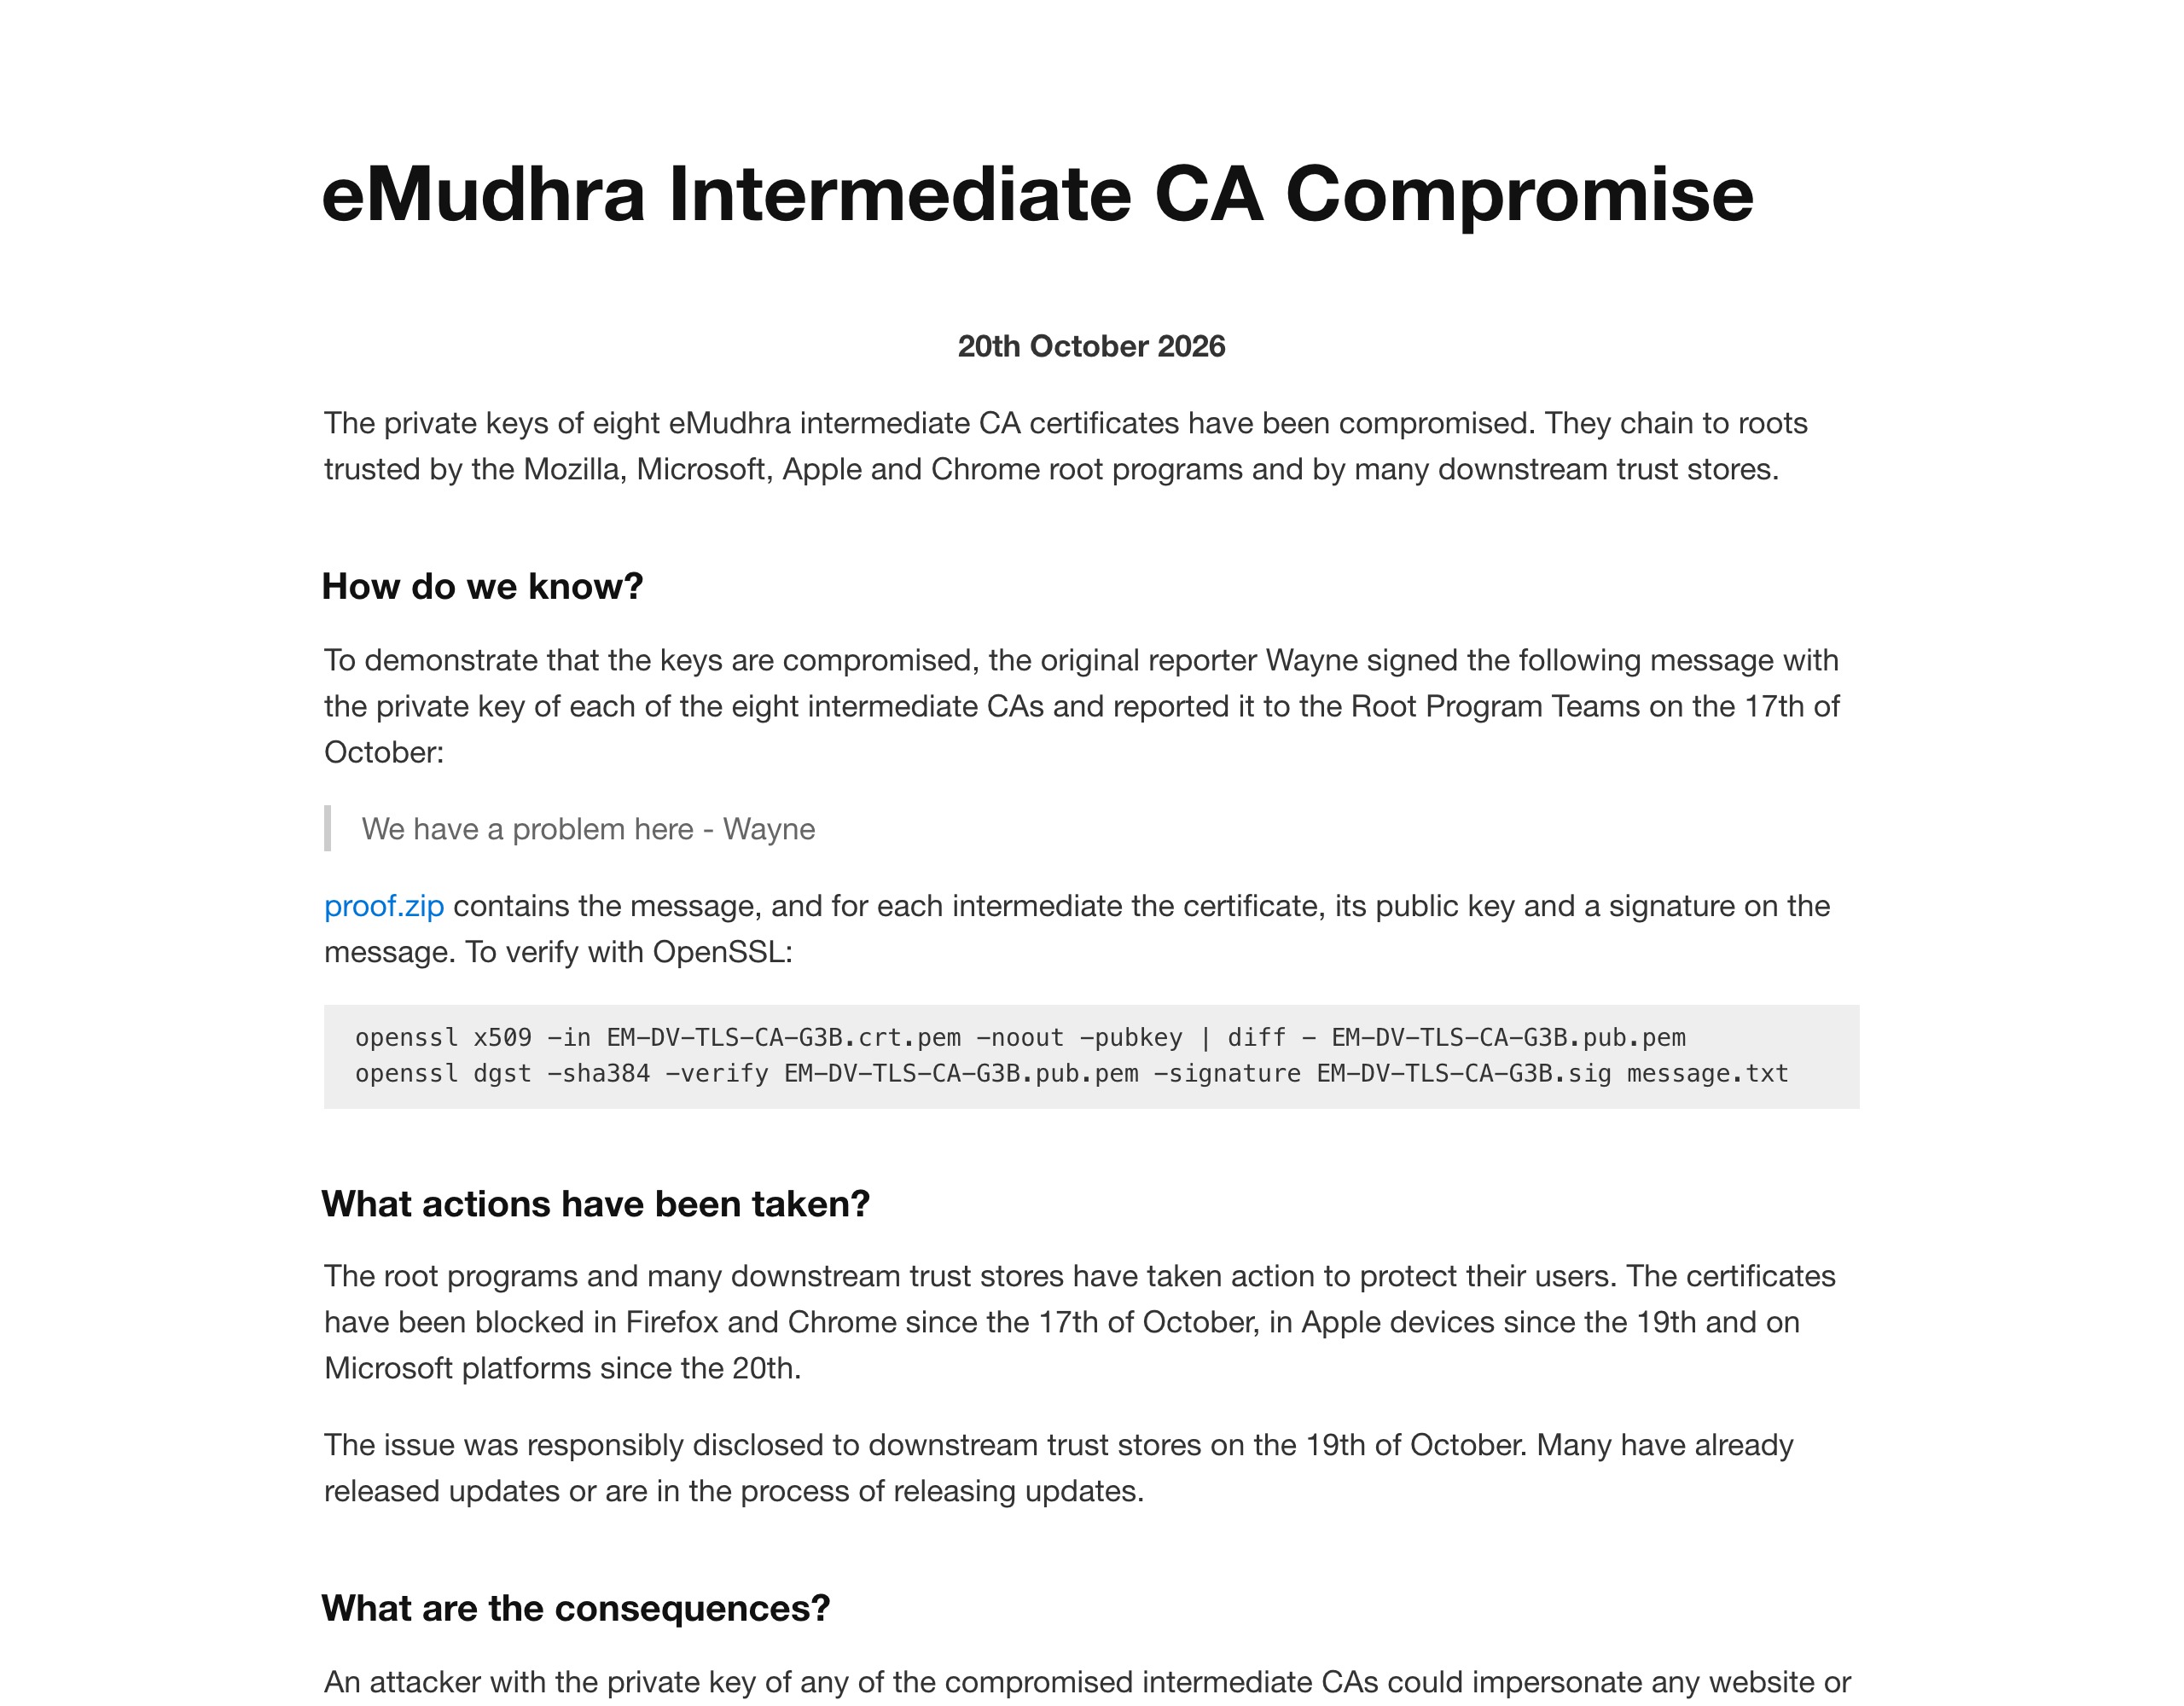
印度证书机构 eMudhra 的八张中间 CA 私钥,任何人都能在笔记本电脑上瞬间恢复:八张 P-384 私钥全部是小于 256 的整数,安全研究者 Scott Helme 从公开证书出发逐一验证,每张都在一秒内还原。10 月 17 日研究者向四大根程序报告,当天晚些时候 Chrome 与 Firefox 完成封锁,10 月 20 日 Mozilla 公开披…