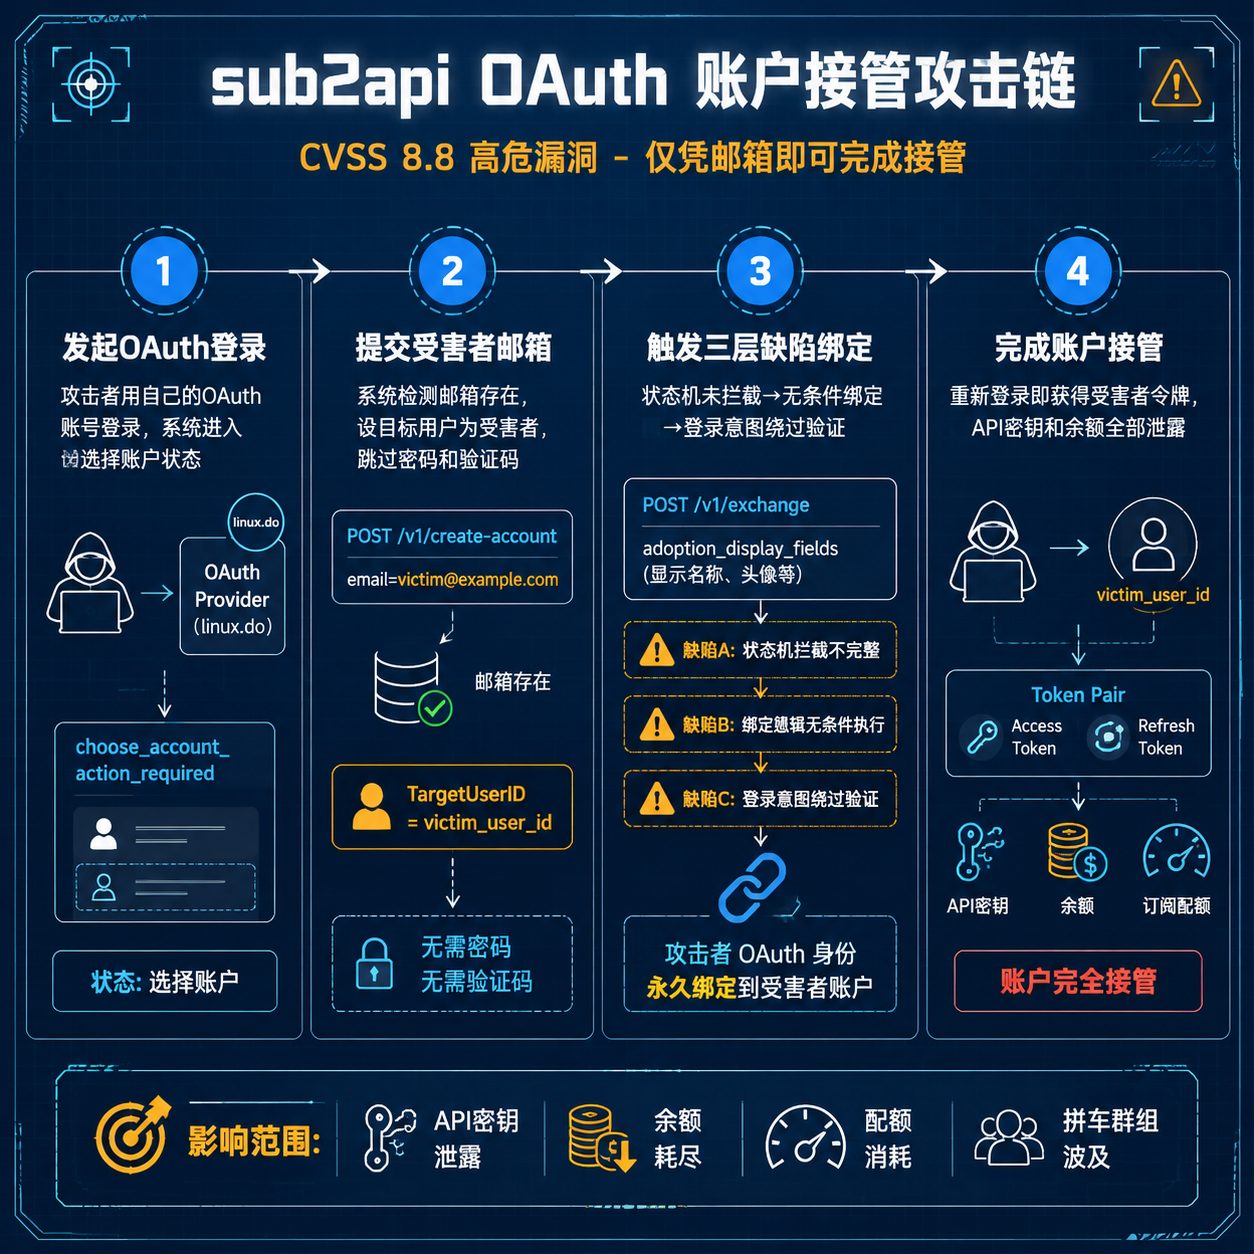
sub2api曝OAuth高危漏洞:仅凭邮箱即可接管账户
开源 AI API 网关 sub2api 日前披露了一个高危账户接管漏洞(CVSS 8.8)。攻击者仅需知道目标用户的注册邮箱,无需密码、验证码或任何用户交互,就能将自己的 OAuth 身份绑定到对方账户上,获取全部 API 密钥、账单余额和订阅配额的控制权。 sub2api 是一个在 GitHub 上获得超过 36000 Star 的开源项目,用于将 Cl…
开源 AI API 网关 sub2api 日前披露了一个高危账户接管漏洞(CVSS 8.8)。攻击者仅需知道目标用户的注册邮箱,无需密码、验证码或任何用户交互,就能将自己的 OAuth 身份绑定到对方账户上,获取全部 API 密钥、账单余额和订阅配额的控制权。 sub2api 是一个在 GitHub 上获得超过 36000 Star 的开源项目,用于将 Cl…
安全研究人员发现 Bitwarden CLI 的 npm 软件包 @bitwarden/[email protected] 遭遇供应链攻击,包内被植入恶意代码。这是 2026 年又一起针对知名开源项目的 CI/CD 管道攻击事件。 攻击详情 根据 Socket 研究团队的披露,攻击者通过入侵 Bitwarden CI/CD 管道中的 GitHub Action 注入恶…
这类供应链攻击最麻烦的地方,不是恶意代码写得有多复杂,而是它开始利用人眼和代码审查流程天然看不见的部分。 Aikido Security 近日披露,黑客组织 Glassworm 发起的新一轮攻击,已经影响至少 151 个 GitHub 仓库,并进一步扩展到 npm 和 VS Code 市场。研究人员表示,攻击者把恶意负载编码进不可见的 Unicode 字符中…
