LiteLLM 再度被投毒:PyPI 上的 1.107.0 偷走了所有能偷的凭据
LiteLLM 用户在 10 月 21 日晚打开包管理器时,装到的是一个经过精心伪装的木马。 BerriAI 旗下的 LiteLLM 是 Python 生态里使用最广的 AI 网关之一,日均下载量数百万次,作用是把 OpenAI、Anthropic、Cohere 等上百家模型服务商的 API 收敛成一套统一接口。一个 AI 应用要同时对接多家模型、做负载均衡…
LiteLLM 用户在 10 月 21 日晚打开包管理器时,装到的是一个经过精心伪装的木马。 BerriAI 旗下的 LiteLLM 是 Python 生态里使用最广的 AI 网关之一,日均下载量数百万次,作用是把 OpenAI、Anthropic、Cohere 等上百家模型服务商的 API 收敛成一套统一接口。一个 AI 应用要同时对接多家模型、做负载均衡…
安全研究人员发现 Bitwarden CLI 的 npm 软件包 @bitwarden/[email protected] 遭遇供应链攻击,包内被植入恶意代码。这是 2026 年又一起针对知名开源项目的 CI/CD 管道攻击事件。 攻击详情 根据 Socket 研究团队的披露,攻击者通过入侵 Bitwarden CI/CD 管道中的 GitHub Action 注入恶…
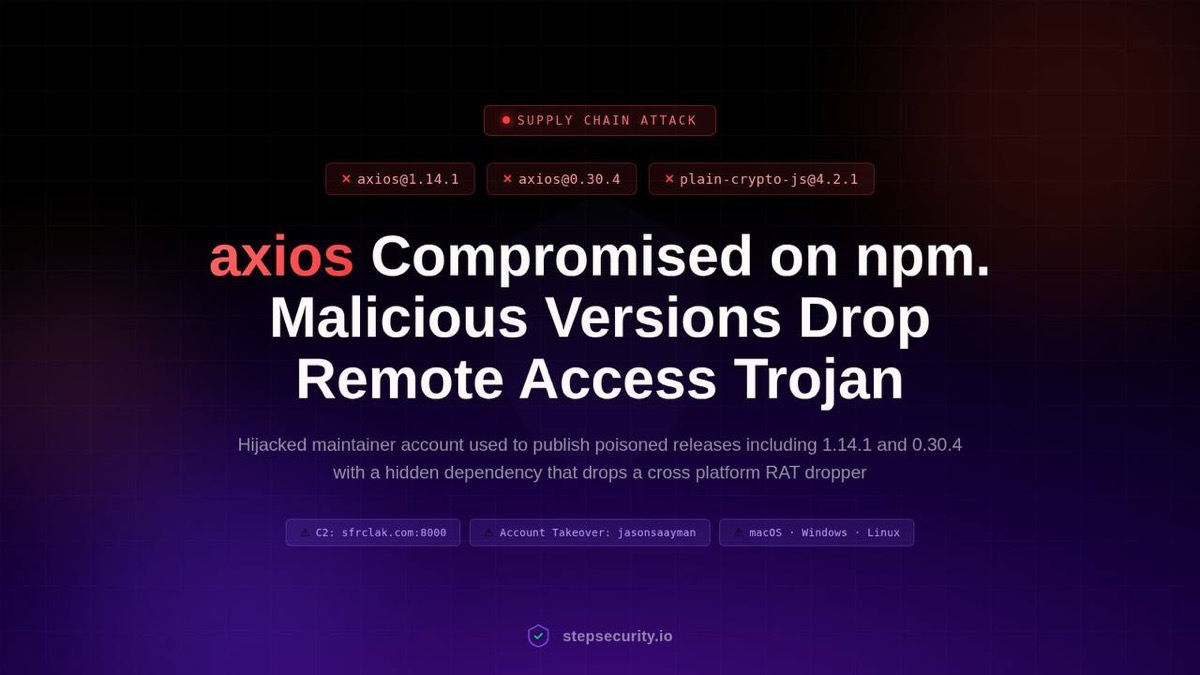
攻击概述 2026 年 3 月 31 日,安全机构 StepSecurity 发现 JavaScript 生态中下载量最大的 HTTP 客户端库 axios 遭遇供应链攻击。攻击者劫持了 axios 首席维护者的 npm 账号(jasonsaayman),手动发布了两个恶意版本——[email protected] 和 [email protected]——分别投放到 1.x…
Apifox 桌面端被曝遭遇一次供应链投毒。按公开还原分析,问题不在用户自己导入了什么接口文档,而在桌面端加载的一段 CDN 事件统计脚本被篡改;一旦代码在 Electron 环境里跑起来,拿到的就是开发机上的敏感信息。 研究者 phith0n 公开的恶意载荷还原代码显示,这段脚本会先收集设备指纹、系统信息、用户名、主机名,并尝试读取 Apifox 本地登录…