NGINX 曝严重 RCE 漏洞:潜伏代码库 18 年,全球数亿服务器面临风险
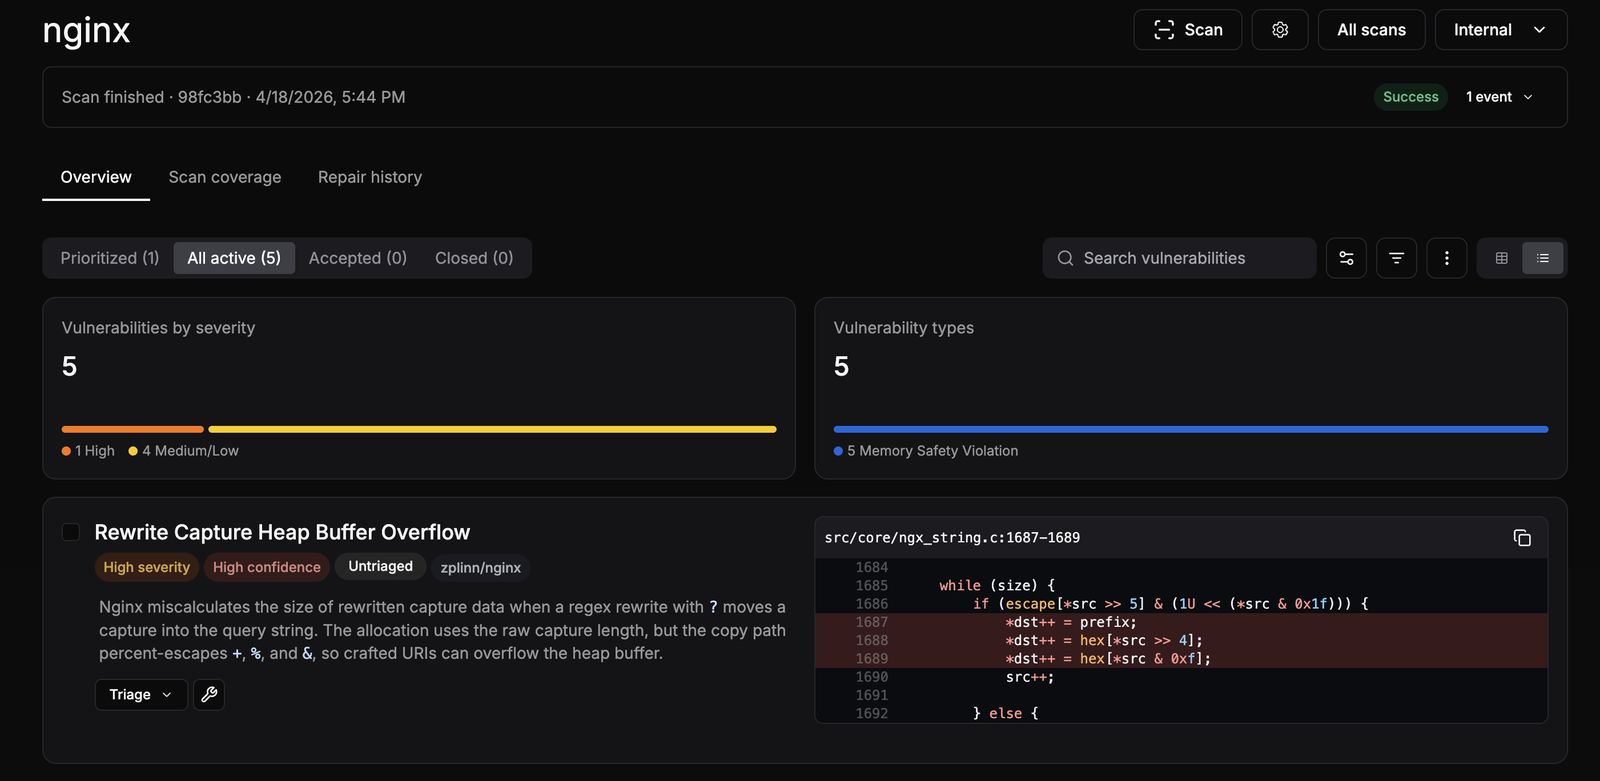
2026 年 5 月 13 日,安全研究机构 depthfirst 与 F5 联合披露了 NGINX 中一个编号为 CVE-2026-42945 的严重漏洞,CVSS v4.0 评分达 9.2。该漏洞属于堆缓冲区溢出类型,存在于 ngxhttprewritemodule 模块中,最早可追溯至 2008 年引入的代码逻辑,在代码库中潜伏长达 18 年。Dept…
2026 年 5 月 13 日,安全研究机构 depthfirst 与 F5 联合披露了 NGINX 中一个编号为 CVE-2026-42945 的严重漏洞,CVSS v4.0 评分达 9.2。该漏洞属于堆缓冲区溢出类型,存在于 ngxhttprewritemodule 模块中,最早可追溯至 2008 年引入的代码逻辑,在代码库中潜伏长达 18 年。Dept…
2026 年 5 月 11 日 19:20–19:26 UTC,攻击者向 42 个 @tanstack/ npm 包发布 84 个恶意版本。攻击链组合利用了 GitHub Actions 的三个机制——pullrequesttarget Pwn Request、Actions 缓存投毒、以及从 runner 内存提取 OIDC token——在不窃取任何 n…
Dirty Frag 漏洞示意图 韩国安全研究员 Hyunwoo Kim(@v4bel)公开披露了一个被命名为"Dirty Frag"的 Linux 内核本地权限提升漏洞,允许普通用户无需密码即可获得 root 权限。PoC 已在 GitHub 公开,Ubuntu、RHEL、Fedora、openSUSE 等所有主流发行版目前均无可用补丁。 漏洞原理 Dir…
挪威安全研究员 Tom Jøran Sønstebyseter Rønning 发现,Microsoft Edge 启动时会将所有已保存的密码解密并以明文形式加载到进程内存,在整个会话期间持续保留——即使用户从未访问需要这些凭证的网站。微软回应称此行为是"by design"(有意为之)。 发现过程 Rønning 在 X 上发布了 proof-of-con…
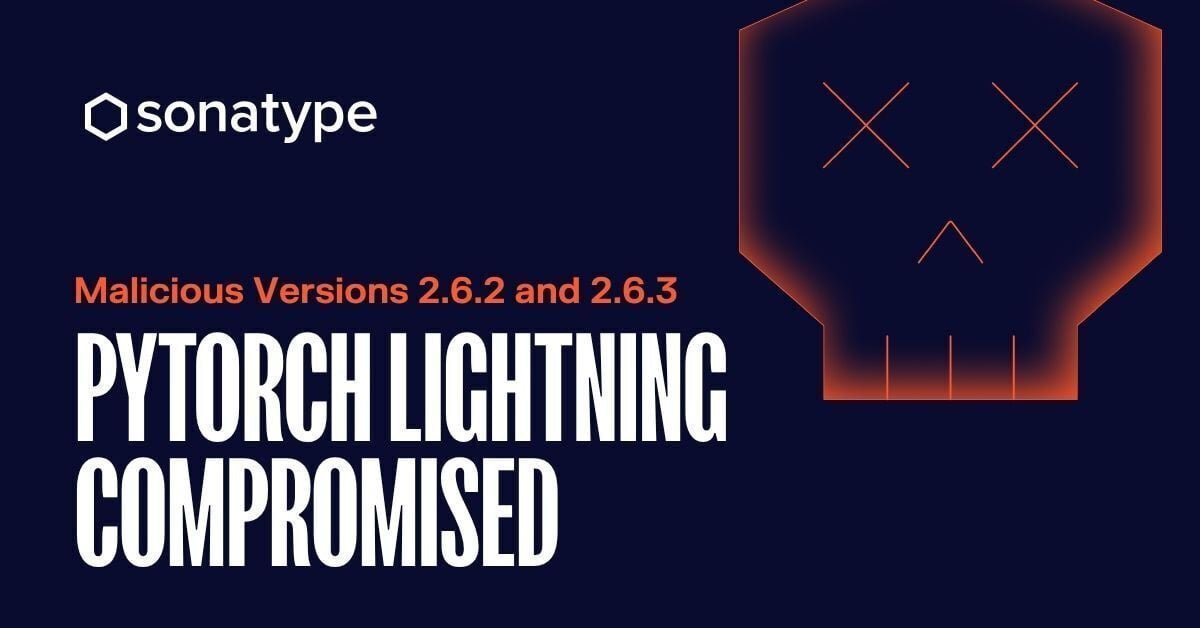
2026年4月30日,深度学习框架 PyTorch Lightning 的 PyPI 包 lightning 的 2.6.2 和 2.6.3 版本被植入恶意代码,import lightning 即触发窃取行为。月下载量约 800 万的包被劫持,波及大量 ML 训练管线和 CI 环境。 事件时间线 UTC 12:45 — lightning 2.6.2 发布…
Wiz Research 在 GitHub 内部 git 基础设施中发现了一个严重的远程代码执行漏洞(CVE-2026-3854),攻击者仅需一个标准 git push 命令即可在 GitHub Enterprise Server(GHES)或 GitHub.com 的后端服务器上执行任意代码。 GitHub 在收到报告后 6 小时内修复了 GitHub.c…
安全研究人员发现 Bitwarden CLI 的 npm 软件包 @bitwarden/[email protected] 遭遇供应链攻击,包内被植入恶意代码。这是 2026 年又一起针对知名开源项目的 CI/CD 管道攻击事件。 攻击详情 根据 Socket 研究团队的披露,攻击者通过入侵 Bitwarden CI/CD 管道中的 GitHub Action 注入恶…
澳大利亚 AI 顾问、Agentic Labs 创始人 Jesse Davies 今年早些时候醒来后收到了一份令人震惊的账单:Google Cloud 向他收取了 25,672.86 澳元(约合 18,391.78 美元)——尽管他的账户预算上限设为 10 澳元(约 7 美元)。这一切发生在一夜之间。 事件经过 Davies 并非安全小白。他在 Google…
Anthropic 上周发布了一个名为 Mythos 的顶级网络安全模型,号称具备批量发现零日漏洞、渗透主流操作系统的能力。出于安全考虑,Anthropic 仅在极小范围内向 Apple、Amazon、Cisco 等企业开放封闭测试,项目代号 Glasswing。 但彭博社 4 月 22 日披露,一个规模不大的 Discord 私人社群在 Mythos 发布…