标签: Linux
清除筛选
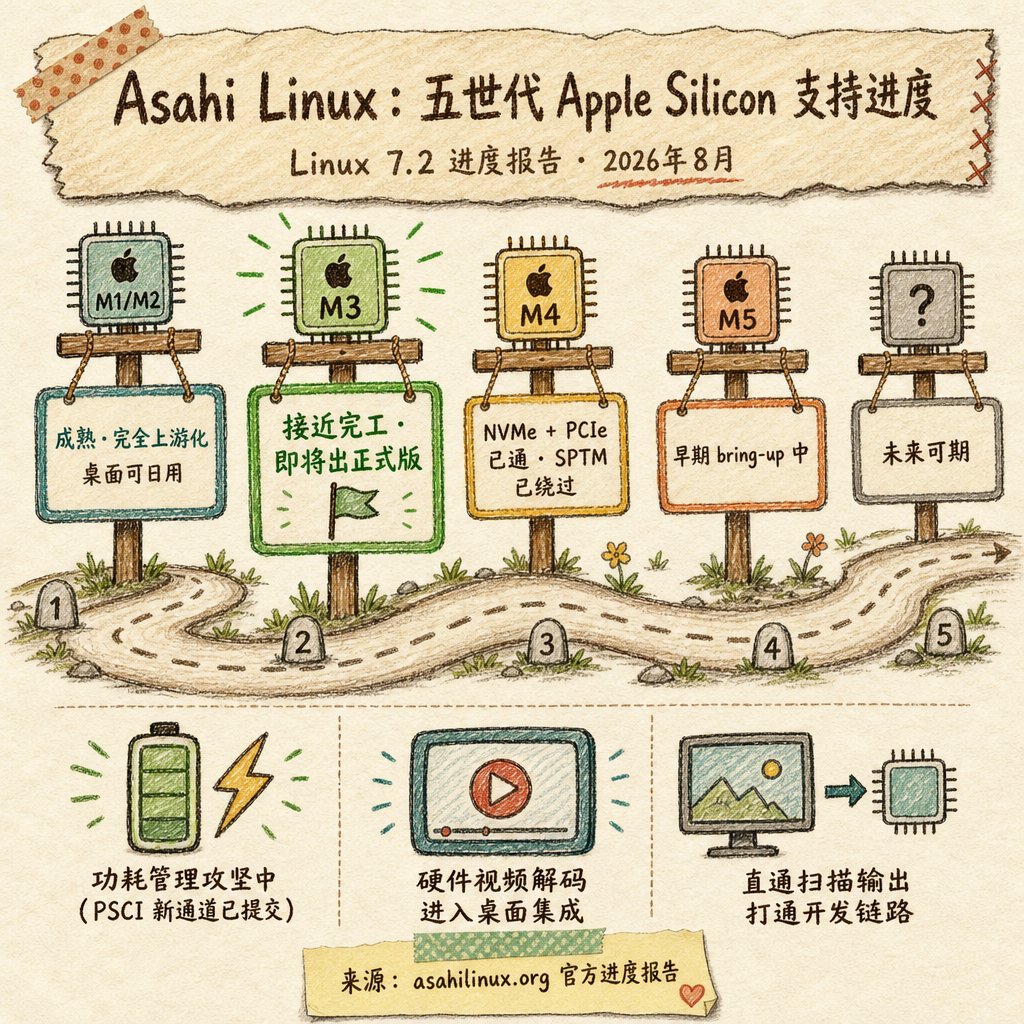
Asahi Linux 7.2 进度报告技术解读:M3 收官、M4 复活与 PSCI 新通道
Asahi Linux Progress Report: Linux 7.2 技术解读 Linux 7.2 发布当天,Asahi Linux 项目照例发出了新的进度报告。这份报告里最实质的三件事:M3 系列 bring-up 接近完工,官方明确「almost ready to cut an official release」;M4 与早期 M5 完成初步点亮…
SELF 技术解读:把 ELF 可执行文件搬进 SQLite,整个 userland 装进一个可查询文件
一个可以 chmod +x 直接运行的文件,用 file 命令查看类型却显示 SQLite 数据库——这件事在 Linux 上已经可以实现。工程师 Farid Zakaria 发布了名为 SELF(Structured Executable & Linkable Format)的原型项目,把 ELF 可执行格式整体搬进 SQLite,./hello 输出 H…
Omarchy 4 Quattro 技术解读:单进程桌面外壳、pacman 化与 Hyprland 配置 Lua 化
2026 年 8 月 14 日,Basecamp 联合创始人 David Heinemeier Hansson(DHH)主导的 Linux 发行版 Omarchy 发布 4.0 版,代号 Quattro。官方将这次更新定义为项目启动以来规模最大的一次重构:整个桌面外壳在 Quickshell 中重写为单进程插件架构,系统文件从 git 仓库迁移到 Arch…
OpenLogi 开源解读:Rust 重写的罗技驱动,无账号无遥测,TOML 配置直连 HID++
罗技官方驱动 Logitech Options+ 长期被用户抱怨三点:必须登录账号、后台常驻云同步与遥测、安装包与运行时资源占用偏重。GitHub 上一个 Rust 项目给出了另一条路:OpenLogi,通过 HID++ 协议直连设备,把按键重映射、DPI、SmartShift 滚轮等配置全部放在本地一个 TOML 文件里完成,无账号、无遥测、无云依赖。 !…
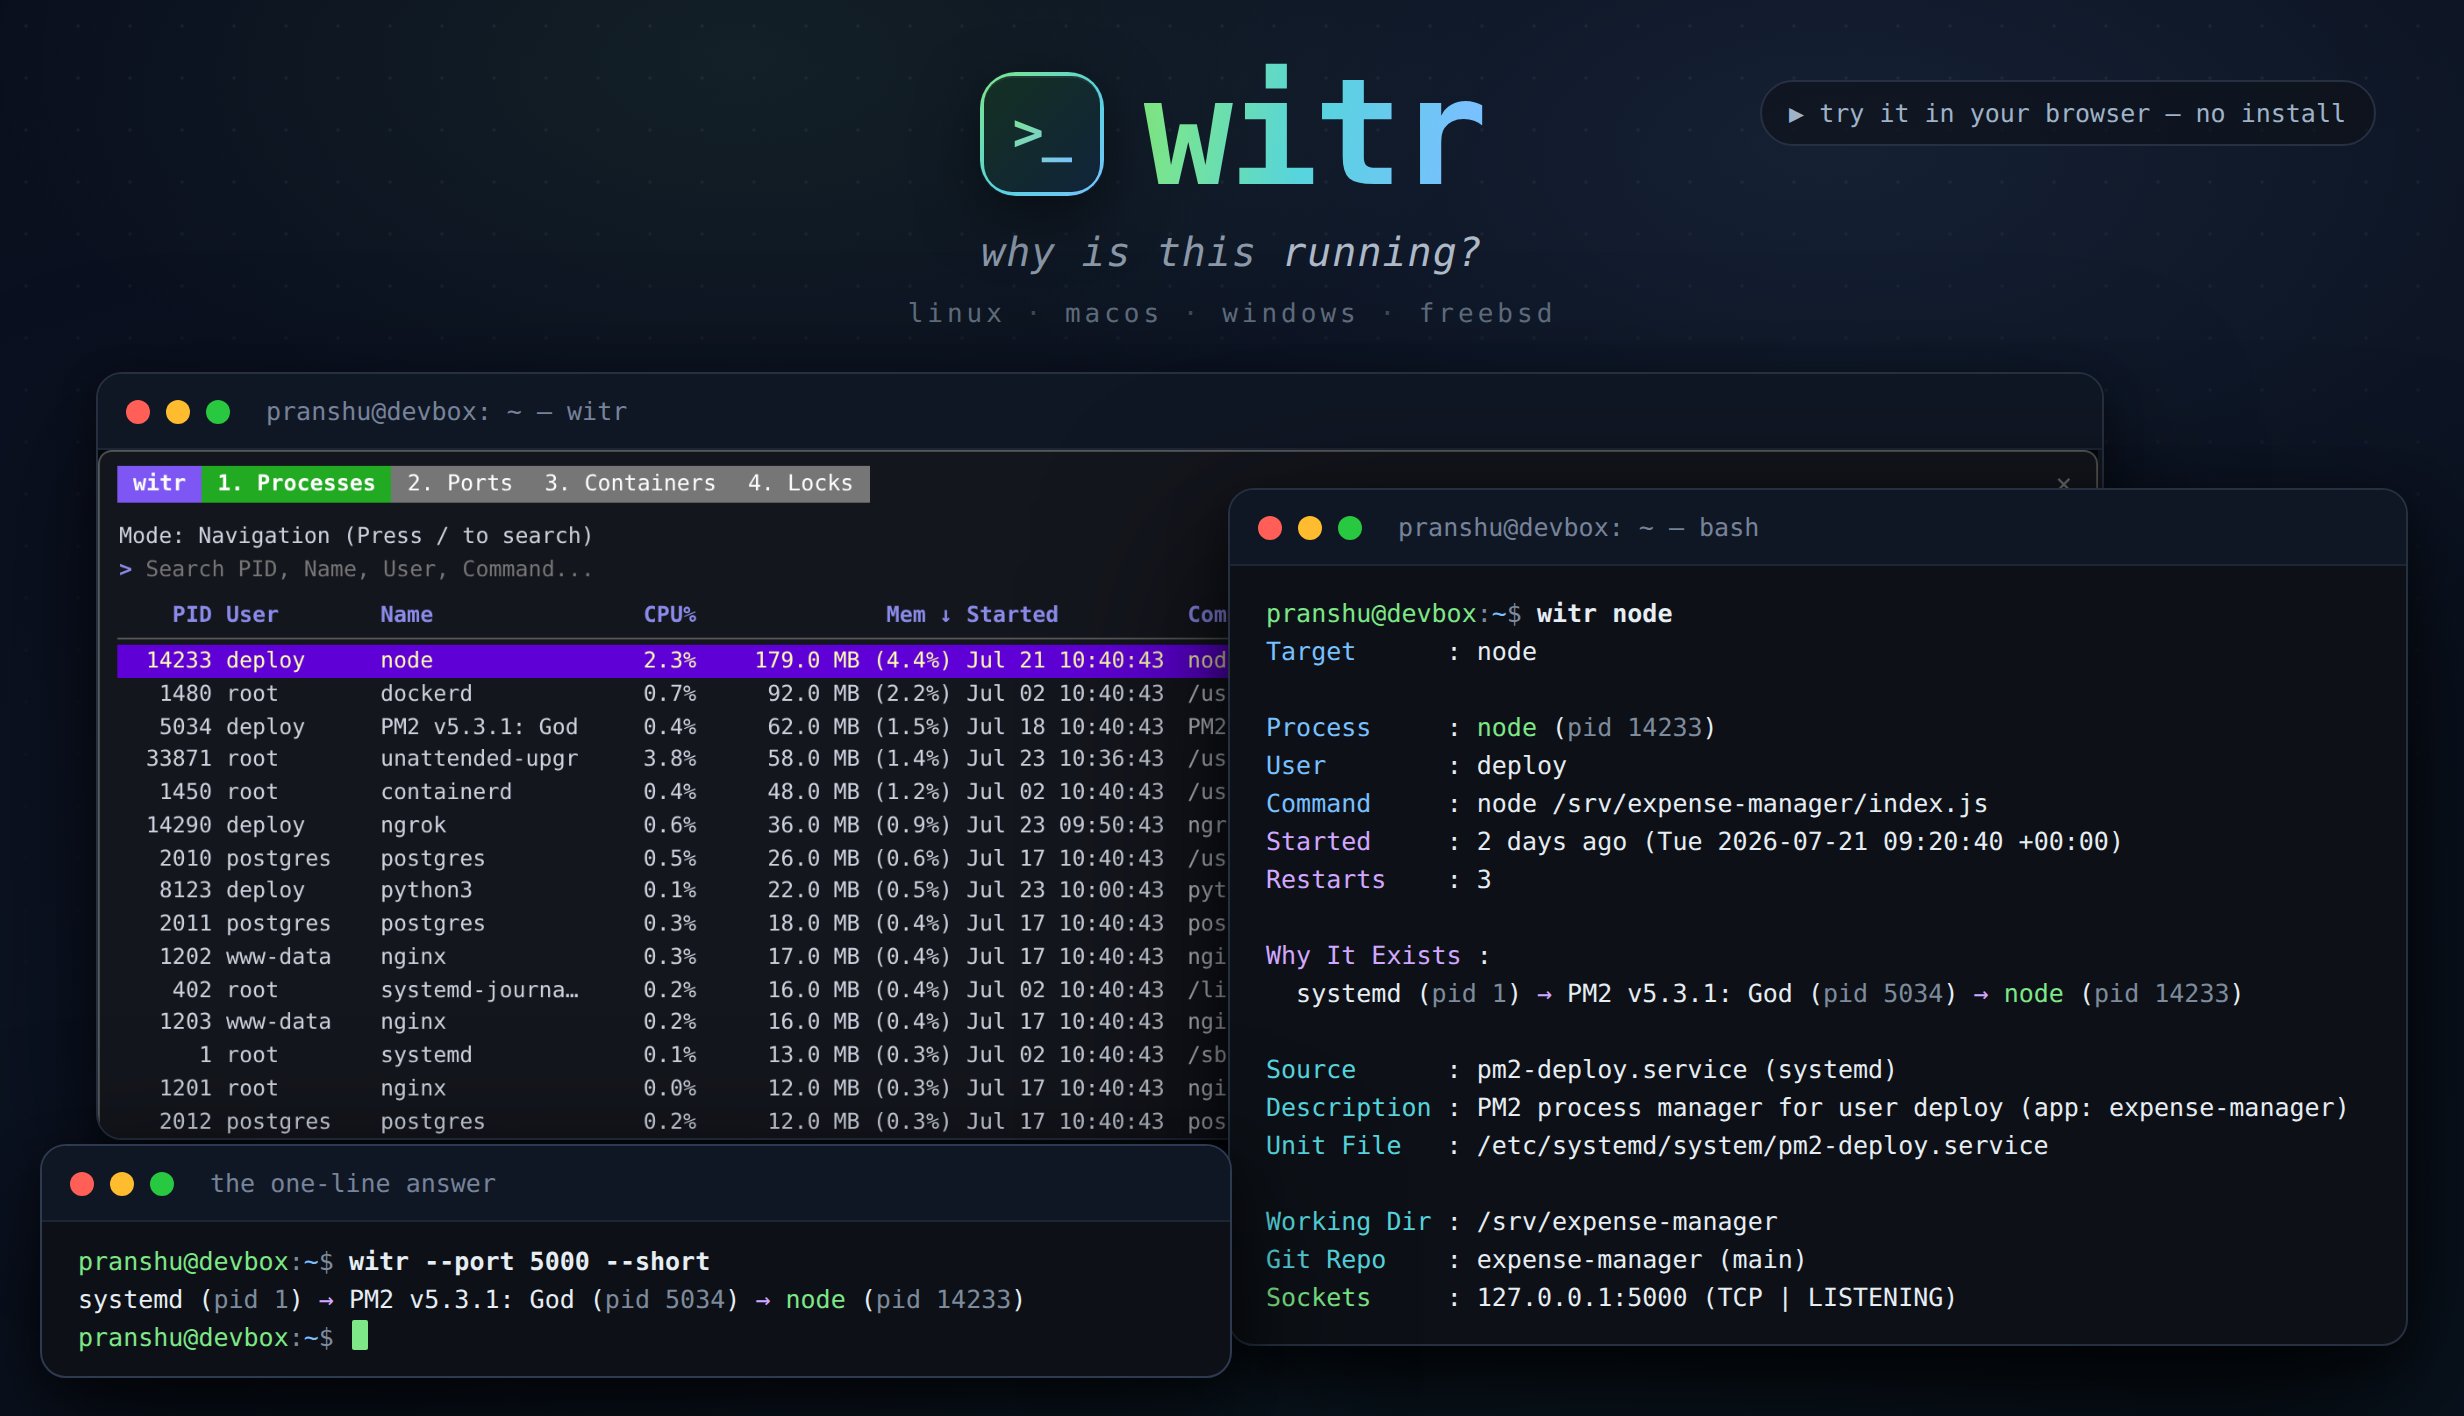
witr 开源进程追踪工具:一条命令还原进程因果链
登录一台 Linux 服务器,ps aux 列出一堆进程,其中一个占了大量内存的 node 你完全不记得是谁拉起来的。端口 5000 在 LISTEN,但 lsof -i :5000 只给了你一个 PID,你得手动翻 systemd unit、PM2 进程树、Docker 容器列表,拼凑出这条因果链。witr 把这个手动过程自动化了——一条命令输出从 PID…
Linux登顶2026 CVE漏洞榜:内核维护者称这是好事
2308个CVE,第一名 2026年上半年,Linux以2308个CVE漏洞数量位居所有厂商首位,领先Google(1752)、微软(843)和苹果(284)。这个“第一名”乍看令人担忧,但长期内核维护者Greg Kroah-Hartman认为,这恰恰说明Linux的漏洞报告体系更完整、更透明。 Linux CVE概念图 CVE数量背后的报告标准差异 Gre…

Claude Desktop 上线 Linux beta:支持 Ubuntu 和 Debian
Anthropic 于 2026 年 6 月 30 日推出 Claude Desktop 的 Linux beta 版本,正式支持 Ubuntu 和 Debian 系统。此前 Linux 用户只能通过浏览器或终端 CLI 与 Claude 交互,现在可以获得与 macOS 和 Windows 同等的桌面体验。 Claude Desktop for Linux…
Linux 内核曝 DirtyClone 高危漏洞,本地用户可静默提权至 root
Linux 内核曝 DirtyClone 高危漏洞,本地用户可静默提权至 root DirtyClone CVE-2026-43503 JFrog 安全研究团队披露了 Linux 内核本地提权漏洞 DirtyClone(CVE-2026-43503),CVSS 评分 8.8。该漏洞属于 DirtyFrag 家族的新变种,因 pskbcopyfclone()…
Dirty Frag:Linux 内核零拷贝路径本地提权漏洞
Dirty Frag 漏洞示意图 韩国安全研究员 Hyunwoo Kim(@v4bel)公开披露了一个被命名为"Dirty Frag"的 Linux 内核本地权限提升漏洞,允许普通用户无需密码即可获得 root 权限。PoC 已在 GitHub 公开,Ubuntu、RHEL、Fedora、openSUSE 等所有主流发行版目前均无可用补丁。 漏洞原理 Dir…