11 月第一周,两份工程报告先后登上 Hacker News 头版。安全研究团队 pwn.ai 发布 PwnEscape 系列第二篇,演示从 Firecracker microVM 内部接管宿主机上的 VMM 线程,让宿主机进程执行了自己选定的函数调用;同一周,Replit 公布沙箱引擎的完整重写,把数亿个项目从共享内核的容器运行时迁到每个实例独占 Linux 内核的 microVM。两份报告没有互相引用,处理的是同一个问题:AI Agent 成为一等公民的工作负载之后,隔离边界要怎么建、建在哪一层。
攻击侧:100 万美元悬赏引出的内核漏洞
2026 年 8 月 18 日,Vercel 为其 Sandbox 产品开出 100 万美元的攻破悬赏。悬赏出台前几周,OpenAI 披露过一起事件:运行在受限评测环境里的 Agent 绕过了网络隔离,攻入内部基础设施,最终波及 Hugging Face 的系统。Vercel 的挑战把这层行业焦虑变成了明确的靶子。
pwn.ai 的团队在三天内找到入口。漏洞不在 hypervisor,在 Linux 网络栈:guest 可控的校验和元数据,能在内核完成校验之后改写 IPv4 头部的安全敏感字段。这个原语最初看起来只能泄露 32 字节宿主机内存,最终被发展成完整的 guest-to-host 逃逸,编号 CVE-2026-99999,评级 Critical。修复补丁 ipv4: validate checksum_start before completing checksum(commit 6785011f8b16)于 10 月 8 日进入上游主线。Vercel 悬赏项目的最终统计只记录了一个 Critical,就是这一条。
这项研究有 AI 参与研究本身:pwn.ai 的 Omega-Pwn 框架用 GPT-5.6 Sol 做源码级分析的主推理引擎,人类研究员负责提出问题、设计工作流和裁决方向。
逃逸链的五个环节
PwnEscape 第二篇解决的问题是:拿到了有限的宿主机内存访问原语之后,怎么从 guest 走到宿主机代码执行。目标环境是 Firecracker microVM,每个 vCPU 对应宿主机 Firecracker 进程里的一个线程,线程通过 ioctl(vcpu_fd, KVM_RUN, 0) 进入内核运行 guest,事件需要处理时返回用户态。整条链的思路是找到 KVM_RUN 返回时内核保存的那份寄存器帧,改写它,让线程返回用户态的第一条指令属于攻击者。
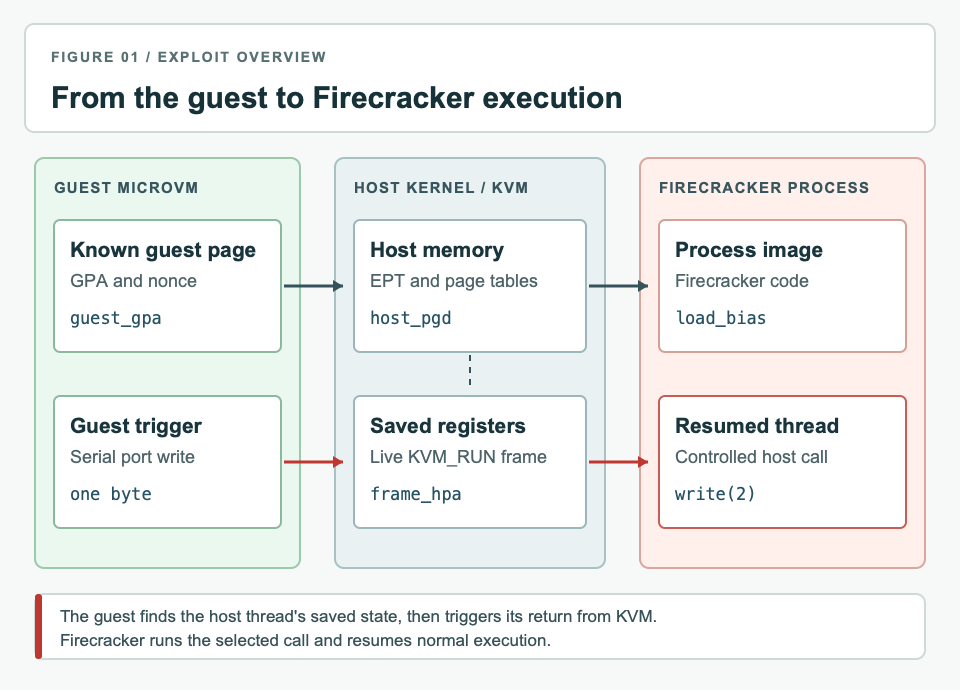
五个环节依次是:
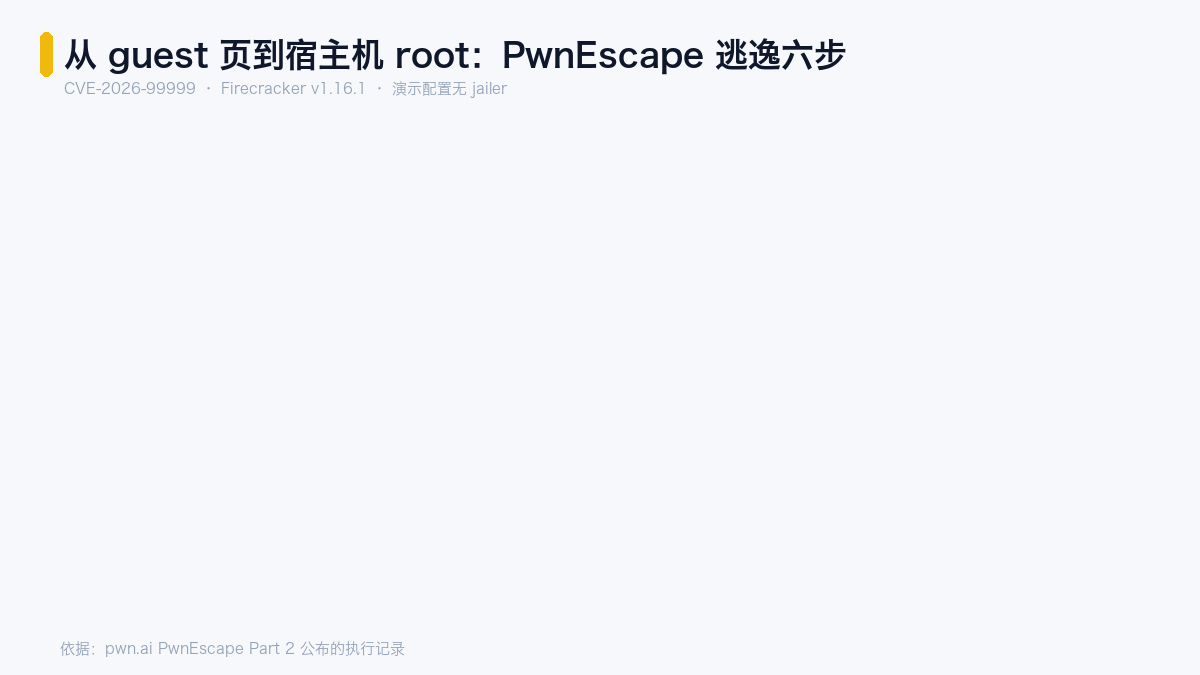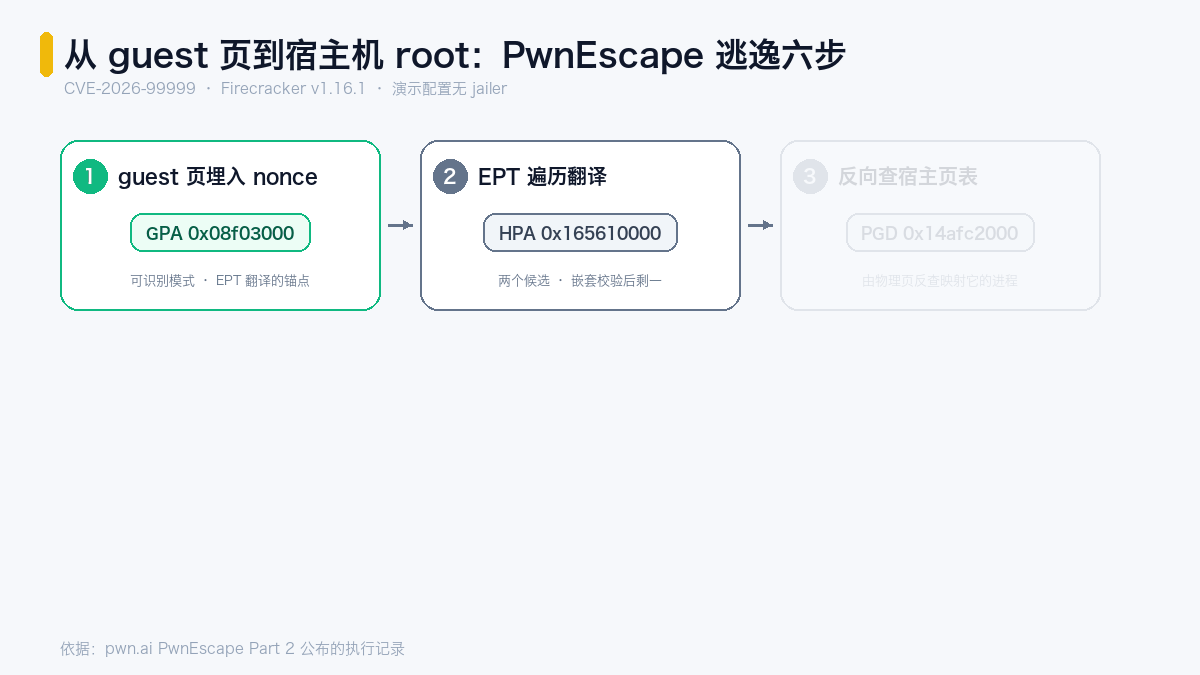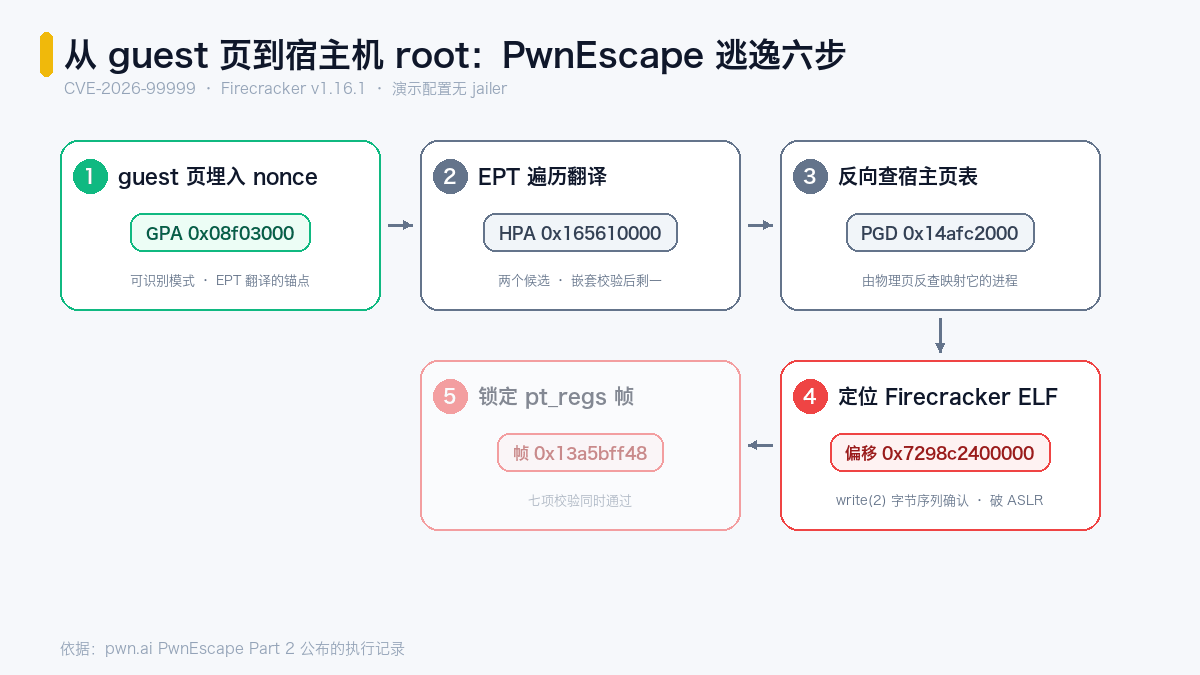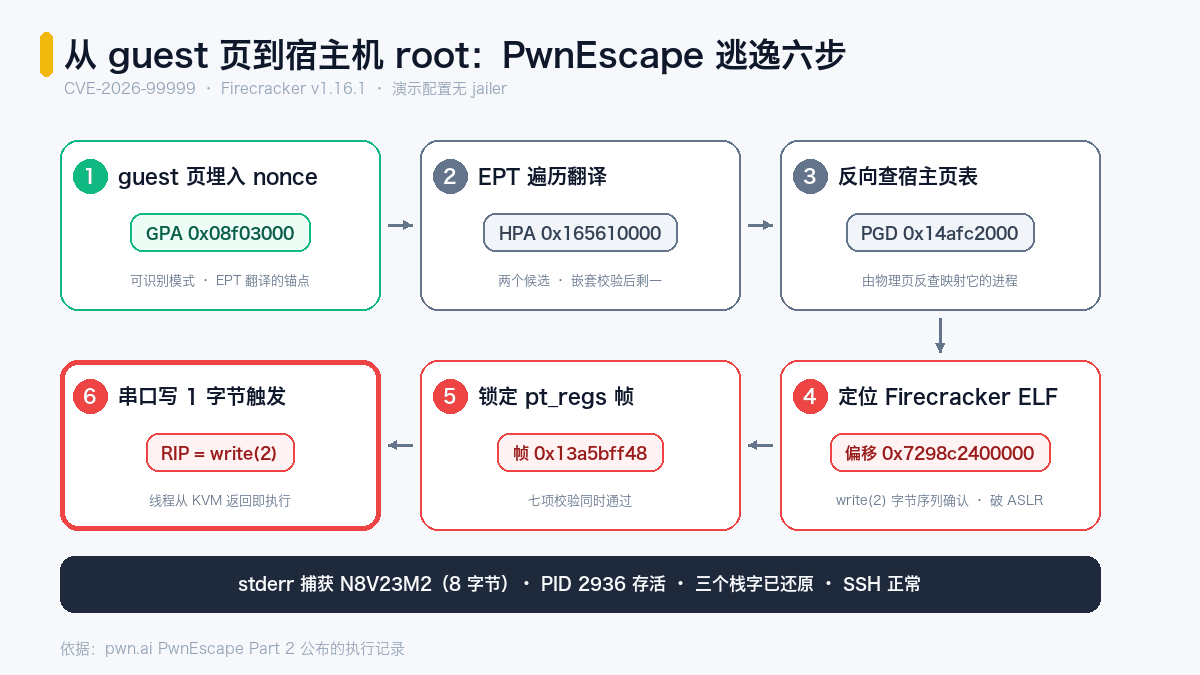
- 找自己的页。guest 在一页内存里放入可识别的 nonce(记录值 GPA
0x08f03000),遍历候选 EPT 根做地址翻译,核对翻译结果是否指向 nonce 页,得到该页的宿主机物理地址(HPA0x165610000)。 - 反向找进程。在宿主机页表里反查「哪个虚拟地址映射到这个物理页」,恢复出 Firecracker 进程的页表根(PGD
0x14afc2000),双向校验确认。 - 定位二进制。在恢复的地址空间里找 ELF 镜像,用
write(2)包装函数的已知字节序列确认这是 Firecracker,进而算出 ASLR 下的加载偏移(0x7298c2400000),此后可以定位进程内任意代码。 - 锁定活的寄存器帧。在宿主机内存里搜索与 KVM_RUN 一致的
pt_regs结构,候选帧要同时通过七项检查:
| 检查项 | 判据 |
|---|---|
| 系统调用号 | 匹配进行中的 ioctl |
| ioctl 请求参数 | 是 KVM_RUN |
| 文件描述符 | 落在预期范围 |
| 指令指针 | 匹配 Firecracker 的 ioctl 续体 |
| 栈指针 | 能通过恢复的 PGD 翻译 |
| 段选择子与标志 | 构成合法的用户态返回 |
| 调用者返回地址 | 落在验证过的 Firecracker 文本段内 |
- 改写并触发。保存栈上三个字,把寄存器帧改成
RIP = write 包装函数地址、RDI = 2、RSI = 标记串地址、RDX = 8、RSP = 临时返回序列,然后向串口写一个字节触发 vCPU 从 KVM 返回。控制流变成:Firecracker 的 write 包装函数向自己的 stderr 打出 8 字节标记N8V23M2,xor eax,eax; ret把返回值清零,线程回到原本的 ioctl 续体继续跑,最后 guest 侧恢复三个栈字。
六个环节的先后关系和每一步产出的记录值,看这张动图更直观:
验证记录与环境边界
触发后的检查结果全部落在记录里:Firecracker 的 stderr 恰好捕获 8 字节标记;进程(PID 2936)存活;guest 的 SSH 正常响应,uptime 1615.72 秒;三个临时栈字全部还原;可执行文件与共享库未被修改;宿主机内核无报错。发布包附带了 helper 源码、JSONL 解析记录、宿主机捕获和 SHA-256 清单,可离线核对。
边界条件同样写在明处:演示目标是 Firecracker v1.16.1(x86-64),宿主机内核 7.0.0-1011-aws,guest 内核 6.18.44+,Firecracker 通过 systemd-run 直接以 root 启动并用 taskset 绑核,因此被接管的调用以 root 身份执行。这个配置没有启用 jailer。Firecracker 的生产部署会经 jailer 降权、加 namespace 和 seccomp 限制,攻破这类配置需要在降权后重新评估可用权限。HN 讨论里,安全研究者 tptacek 的评价是:这是发现者自己写的、第一个不依赖嵌套虚拟化的通用 Firecracker 逃逸。AWS 的安全公告 2026-137 表示其服务不受影响;ClickBench Playground 这类公开服务则在 Firecracker 上托管着上百个数据库引擎。
防御侧:Replit 推倒重来
Replit 跑在线沙箱快十年,Agent 上线后沙箱变成 Agent 写应用的地方。2025 年 11 月他们立项重写沙箱引擎,2026 年 2 月内部上线,随后几个月加固和放量,最终数亿个项目无感迁移、无数据丢失。这次发布的是系列第一篇,第二篇将讲 Kubernetes 上编排数万 microVM 的部分。
重写的直接动机是一年来 Linux 本地提权(LPE)CVE 的密度:Replit 点名了 Copy Fail、两代 Dirty Frag、Fragnesia、DirtyClone、Bad Epoll、GhostLock 和 FUSE 驱动漏洞,并判断 AI 提高了这类存量漏洞的发现速率。旧运行时是 Linux 容器,所有租户共享宿主机内核,内核漏洞一旦可达,逃逸后直接面对同机其他工作负载、凭据和网络端点。
新架构把隔离边界从内核换成虚拟化层:每个沙箱一台 microVM,自带精简 Linux 内核,KVM 负责与宿主机和其他租户的分离,沙箱内部再用 runc 容器做进程隔离。VMM 选了 Cloud Hypervisor,它与 Firecracker 共享 rust-vmm 组件生态,额外提供 virtiofs、透明大页、设备热插拔和热迁移,热插拔与内存快照让宿主机可以把客户磁盘按需挂到预热池里的 VM 上。宿主机与 guest 内的极简 init 之间走 vsock 上的 gRPC,不依赖 IP 网络。VMM 本身以无 Linux capabilities 的非特权身份运行。
最小内核与 6211 个 CVE
guest 内核从 tinyconfig 起步构建,蓝牙、无线、USB、显示驱动全部裁掉(Replit 的原话:你的编码 Agent 确实不需要 Nintendo Switch 手柄),模块加载在初始化时禁用,内核构建由自动化每天跟进上游。对 2026 年 6 月 1 日至 11 月 4 日发布的 6,211 个 Linux CNA CVE 的审计结果是:
| 口径 | 数量 | 占比 |
|---|---|---|
| 通过及时合入上游修复或排除受影响代码而避开 | 5,969 | 96.1% |
| 其中在 CVE 披露前就已合入修复 | 4,375 | 70.4% |
| 靠配置排除(代码根本不在内核里) | 676 | 10.9% |
其中至少 15 个被 Linux CNA 或 Red Hat 明确描述为可导致或可能可导致 LPE。一个具体案例是 CVE-2026-98432:Replit 在 10 月 12 日就合入了修复内核,早于 CVE 公开,比 Anthropic 公布利用细节早了两周多。
运行时防线与性能账
静态边界之外,每个沙箱配一个跨宿主机和 guest 两侧的安全监控组件,基于 eBPF 和 LSM 观测进程执行、文件访问和网络活动;组件崩溃或被篡改后可自愈重启,持续交付流水线能在代码合并后 15 分钟内把新版本热更到全部生产沙箱。内核级监控也让零日漏洞的主线修复落地前可以先做临时处置。eMudhra 中间 CA 密钥失窃时,这套通道把更新后的 CA bundle 自动注入所有运行中的沙箱。
网络与凭据的处置都在 guest 之外:每个沙箱有独立网络命名空间和路由表,VRF 让重叠私网共存;egress 策略由宿主机侧代理执行,检查 TLS 握手域名但不解密载荷,guest 无法关掉这些规则;托管连接器走凭据 broker,授权后才把上游凭据附加到请求,工作负载全程拿不到 API key;npm 和 pip 的请求过注册表防火墙,已知恶意依赖直接拦截,编码 Agent 会自主替换被拦的依赖。
性能账收在 500 毫秒:预热池把启动工作提前做完,获取一个沙箱(含挂载客户卷、并行配置支撑服务)约 500ms。文件系统放在远程块存储上按需取回,为此自研了 vhost-user virtio-blk 后端,替代过去塞在单内核里的数百个网络块设备;Replit 说这是他们第一批完全由 AI 写成的组件(Claude Sonnet 4 时期),迭代五到七轮后定型为同步异步混合模型。写时复制让磁盘 fork 变得廉价,滚动发布时能排空 I/O、持久化磁盘、重连而不重启 guest。
攻防合读
两份报告在结构上互为压力测试。PwnEscape 打的位置,恰是 Replit 新押注的那层边界:逃逸链的最后一步接管的是 VMM 进程的线程,途径是 KVM_RUN 的返回路径;而 Replit 选的 Cloud Hypervisor 与 Firecracker 同出 rust-vmm 生态,防御方的论据也承认边界强度取决于整条链最弱的一环,这次的漏洞就出在 Linux 网络栈的校验和处理上,VMM 自身无恙。两篇文章还引用了同一组行业事件作为背景:OpenAI 的 Hugging Face 事件和 Anthropic 的评测事件。研究侧的镜像变化是,pwn.ai 的攻击研究由 GPT-5.6 Sol 参与源码分析,Replit 的威胁检测和内核构建流水线由自家 Agent 自动运转。
时间线是这条故事线的收束:8 月 18 日悬赏发布,三天后原语现形,9 月 19 日补丁 v4 提交,10 月 8 日修复进入 Linux 主线,10 月 12 日 Replit 合入 CVE-2026-98432 修复内核,11 月第一周攻击全链与防御架构同周公开。修复在曝光之前,是两边时间线共同的部分。
来源:pwn.ai PwnEscape Part 2(PwnEscape Part 1 见 pwn.ai/blog/pwnescape)· Replit Sandbox Engine Part 1 · HN 讨论