2026 年 11 月 5 日,Alpine Linux 发布安全公告,OpenSSH 同日发布 10.6p2 紧急版本,两份公告指向同一个问题:在使用 musl libc 且 sshd 未走 PAM 的系统上,任何一个「没设密码」的账户,都可以被一个 257 到 1024 字节的任意长密码直接登入。一次连接,每次成功,无需重试,也不需要知道任何真实密码。公告发布当天,原始技术 writeup 登上 Hacker News 榜首,拿到 2100+ 赞与 550+ 条讨论。
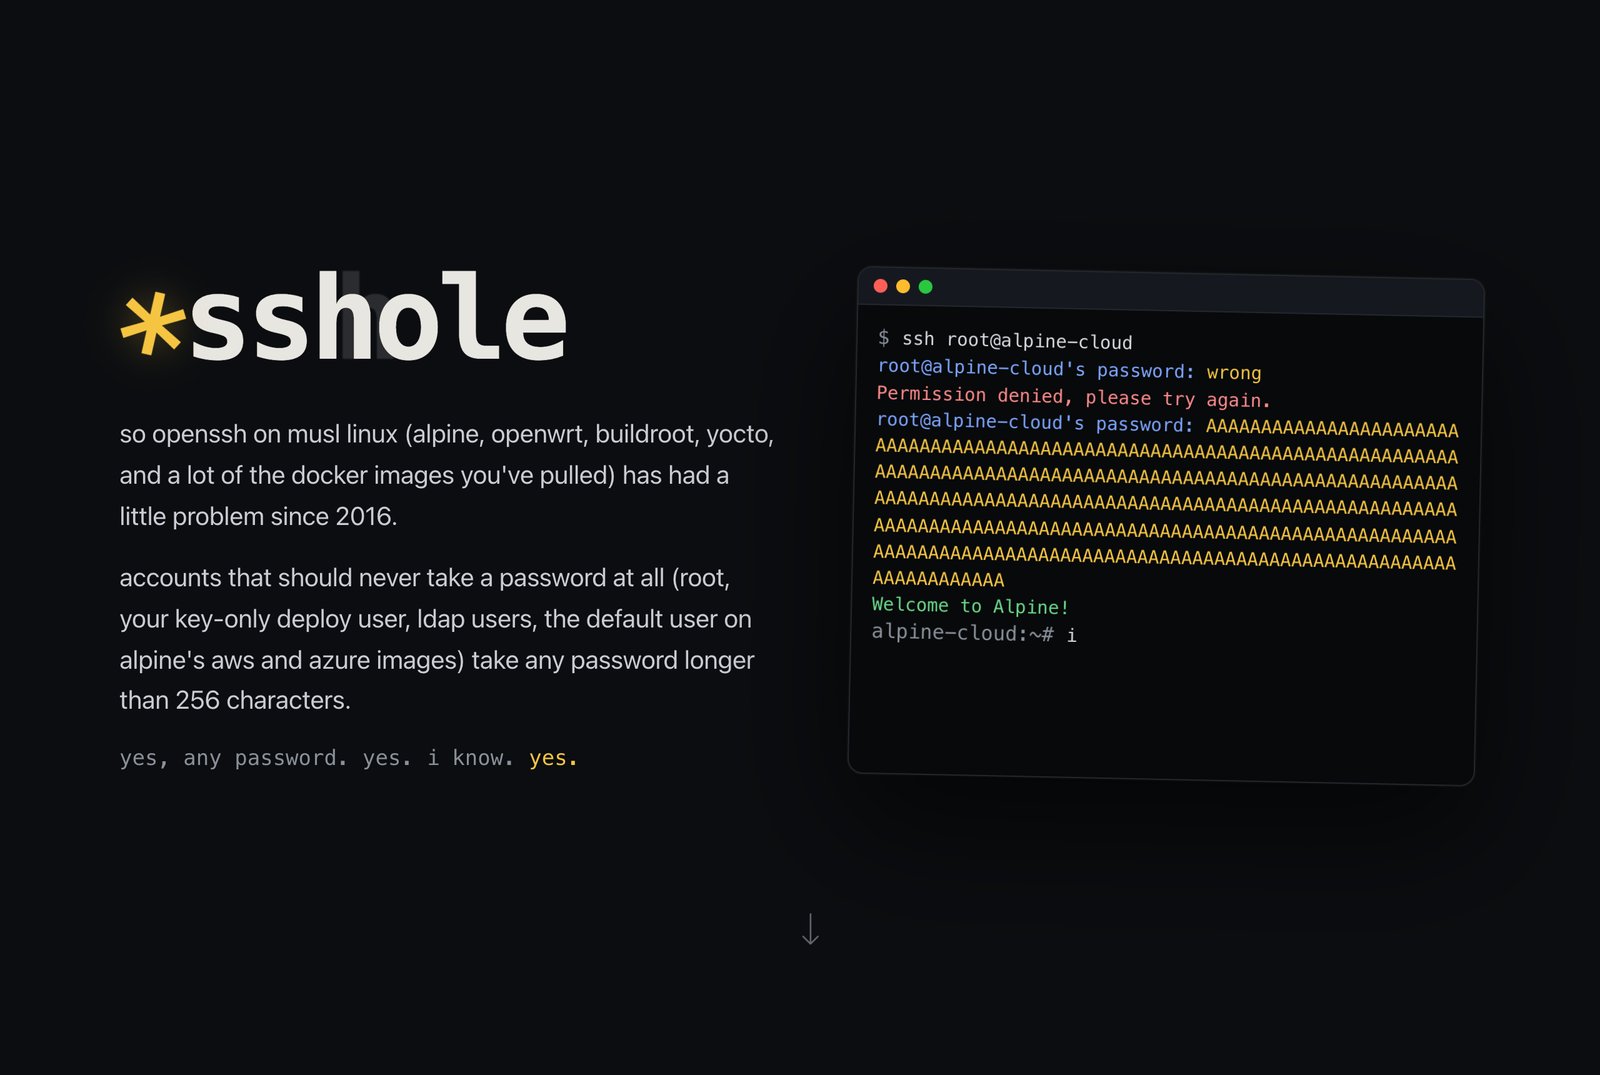
这个漏洞的每个环节单独看都没有错:密码学是对的,协议实现是对的,锁账户的操作也是对的。把三条各自正确的历史线放到一起,锁就开了。
1980 年,Bill Joy 写下第一个星号
早期 Unix 把密码哈希直接放在 /etc/passwd 里,所有用户可读。1980 年,Bill Joy 在 3BSD 的这个文件里给 daemon 账户的密码字段写了一个 *。daemon 不该有人登录,* 不是任何算法的合法哈希,任何密码都对不上它,账户就此锁死。他在备注栏里给这个账户写的真名是「the devil himself」。
这个约定沿用至今:密码字段是 * 的账户,等于「此账户不接受密码登录」。今天的 Linux 把哈希挪进了 /etc/shadow,无密码账户的存储字段依然是那一个字符。
crypt() 的两种失败方式
sshd 校验密码的方式并不复杂:拿用户输入的口令,用存储字段里的盐做一次 crypt(),比对结果与存储字段是否一致,一致就放行。
crypt() 有一个规范的失败语义:Single UNIX Specification 规定,遇到无法处理的输入时返回 NULL。问题在于大量调用方从不检查 NULL,直接拿返回值去比较,程序崩溃。2012 年 8 月,musl libc 决定不再返回 NULL:失败时改返回一个「不可能与真实密码匹配」的单字符哈希。他们选的那个字符,就是 *。
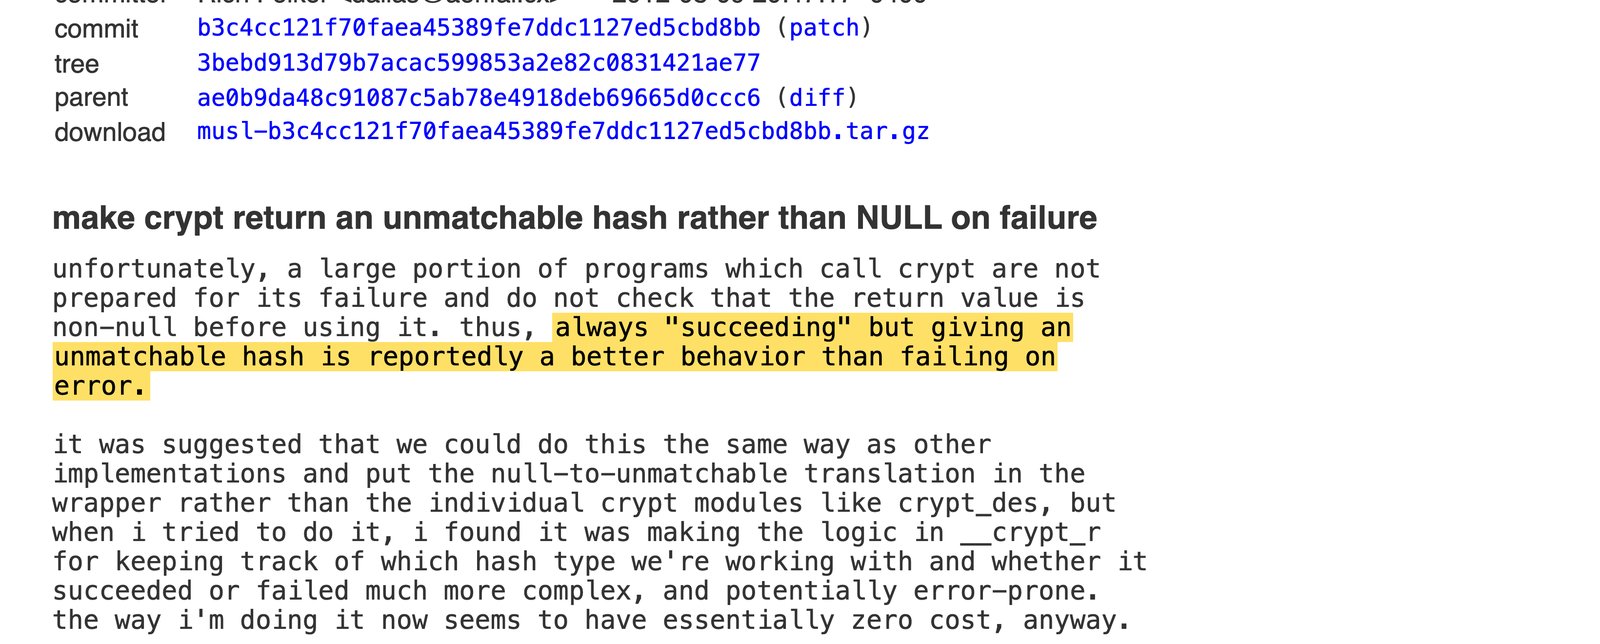
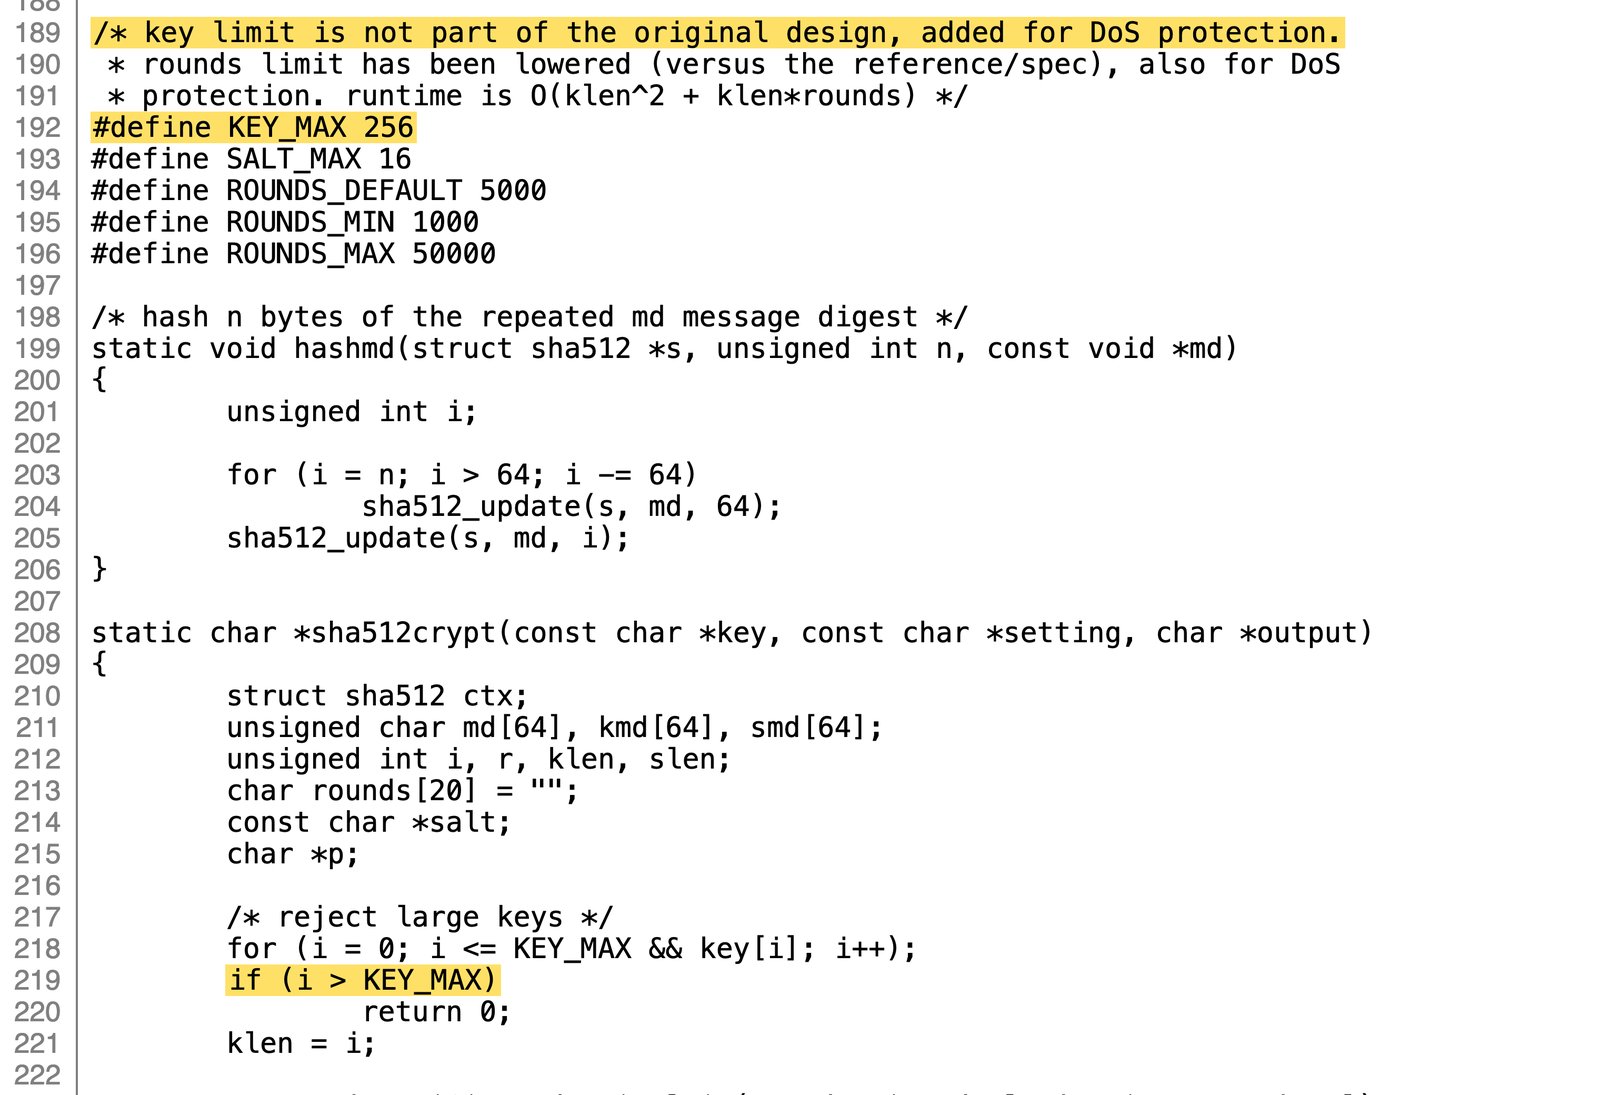
二十天后,musl 又提交了 sha512crypt 的一个防护:哈希耗时随口令长度平方增长,超长口令可被用来做拒绝服务,于是 musl 加了 KEY_MAX 256,口令超过 256 字节直接拒绝。拒绝走的就是失败路径,返回值同样是 *。源码注释里写着:key limit 不属于原始设计,是为 DoS 防护加的。
为了抹平时序,sshd 开始借别人的盐
2016 年的 CVE-2016-6210 是另一起问题的起点。当时的 sshd 对不存在的用户秒拒,对真实用户要多花几毫秒做哈希,攻击者靠响应时间就能枚举用户名。修复办法是:查无此户时,sshd 借一个别的账户的盐,照样把输入口令哈希一遍,让拒绝也变慢。
这个「借盐」逻辑同样覆盖了密码字段为 * 的真实用户。从这一年起,* 账户的登录尝试也会进入 crypt() 调用路径。
Alpine 把 root 的锁定字符改成了 *
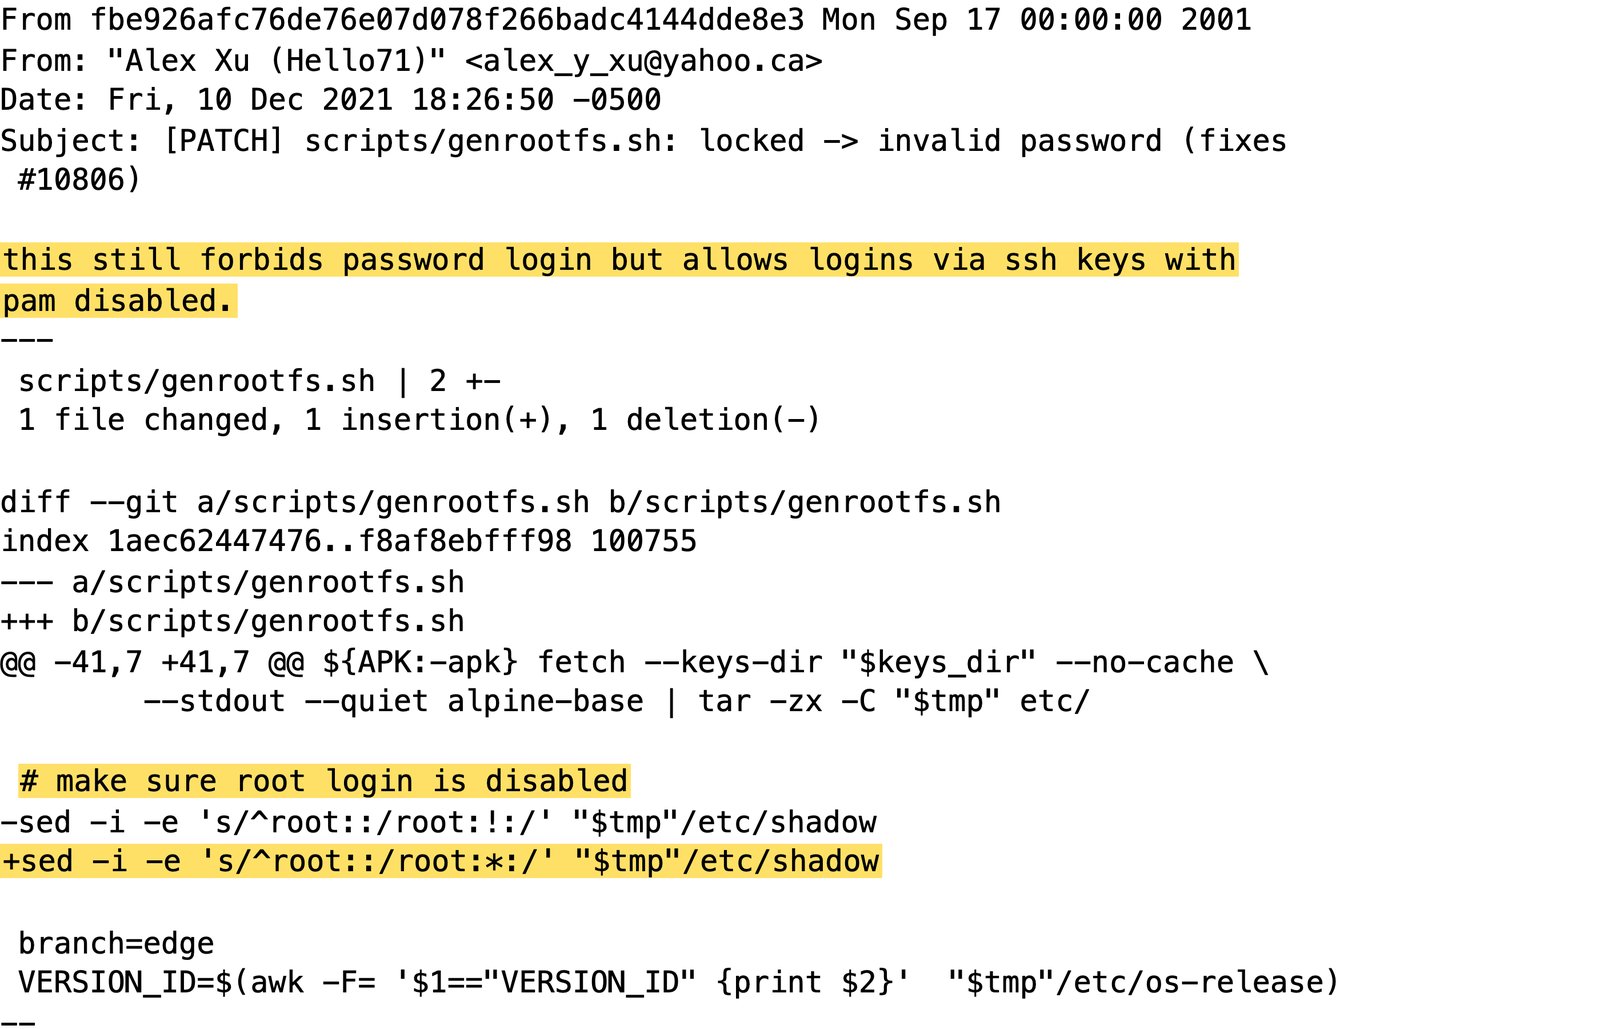
2019 年,CVE-2019-5021 曝出 Alpine 的 Docker 镜像里 root 密码字段为空,等于无密码 root。Alpine 的修复是把 root 锁成 !。但 ! 在无 PAM 的环境里连 SSH 密钥登录一起杀掉,而云镜像恰恰靠密钥登录。2021 年 12 月,Alpine 的 genrootfs.sh 把锁定字符改成 *:密码登录依然禁止,密钥登录恢复可用。这个改动随 Alpine 3.16 出厂,从此 Alpine 的 root 在 /etc/shadow 里就是 root:*。
三条线在 256 字节上相遇
至此全部条件就位。在 musl 系统上跑一个不启用 PAM 的 sshd,攻击者连上来,选中一个 * 字段账户,发送一个超过 256 字节的口令:
- 该账户存储字段太短、不含盐,sshd 借来另一个账户的盐(2016 年的逻辑);
- musl 的
crypt()收到超长口令,拒绝计算,返回错误指示*(2012 年的逻辑); - 返回的
*与存储字段的*逐字符相等,比较通过,登录成功。
三个环节各自都是防御性设计,拼起来却成了万能钥匙。受影响的也不只 Alpine:writeup 点名 OpenWrt、Buildroot、Yocto 这些 musl 系统同样在列。
十年无人看见,但有人擦肩而过
从 2016 年算起,这个组合条件存在了十年。没人发现的原因写在生态的分工里:OpenSSH 在 OpenBSD 和 glibc 上做测试;musl 不测 sshd;大多数发行版走 PAM 认证,PAM 对 * 账户根本不会调用 crypt()。
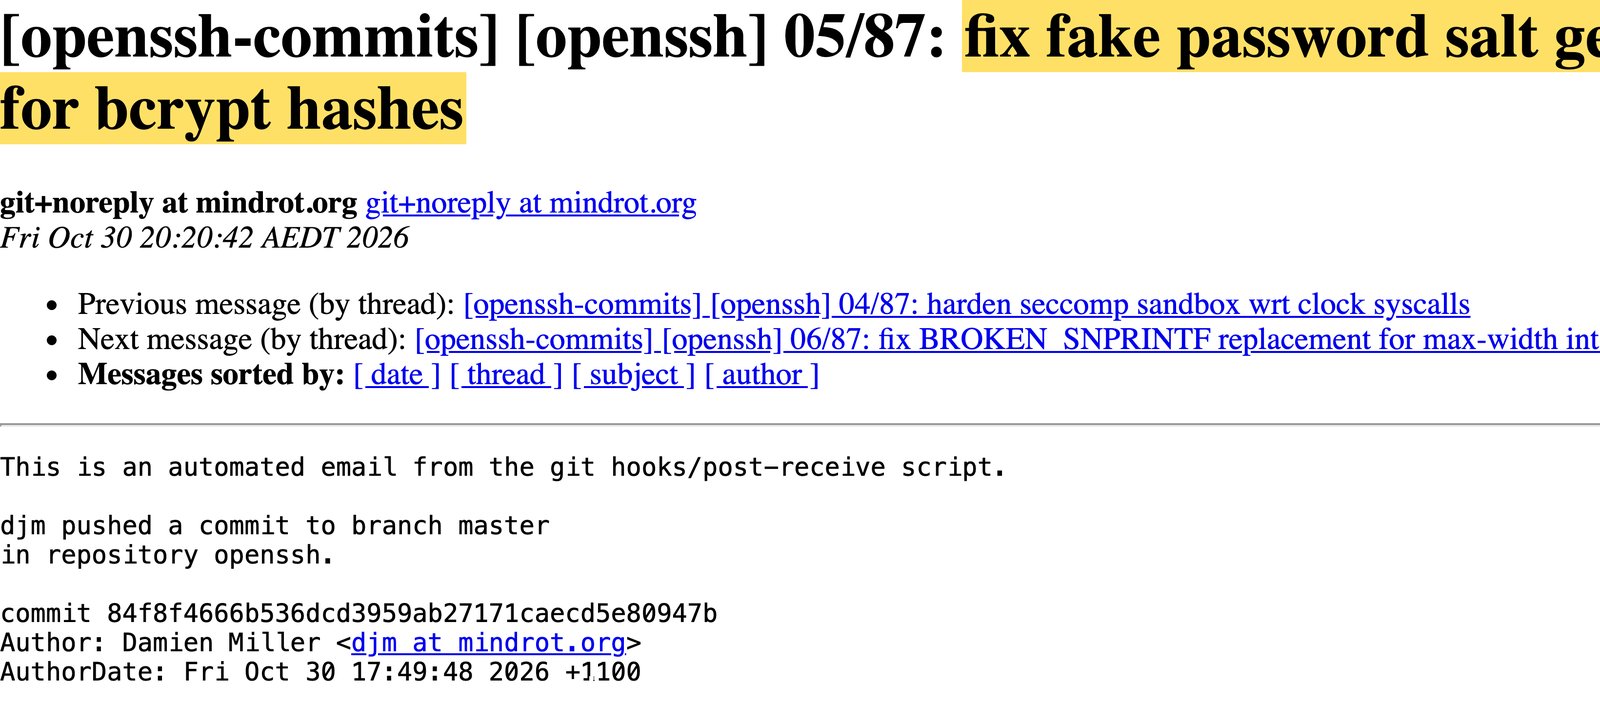
擦肩而过的记录至少有三条。2013 年,一位 Debian 开发者在 glibc 邮件列表提议 glibc 也返回 *,六年之后 Debian 换用 libxcrypt,返回 *0,差一个字符。2024 年 12 月,musl 邮件列表讨论 busybox passwd 在 257 字符口令上出错的 bug,同一个 *、同一个上限,没人提到 sshd。2026 年 10 月 30 日,OpenSSH 维护者 Damien Miller 提交了一个修复假密码盐生成的 commit,出问题的代码就在它下面四行。四天后,有人找到了它。
12 个构建、17,600 次登录和一群 agent
找到它的人是安全公司 Wakefield 的 Özgün Kültekin。他的做法是给 sshd 做「无聊部位」的体检:把 sshd 按每种能想到的组合编译(glibc、musl、有 PAM、无 PAM、有 shadow、无 shadow × master 与 10.6p1 两个版本,共 12 个构建),向它们投喂约 17,600 次畸形登录:怪异哈希、损坏账户、超长口令。他在 writeup 里补了一句执行主体:这活是 agent swarms 干的,一大群。
12 个构建对每次登录的判定全部一致,只有 musl 无 PAM 的构建会对不该通过的输入说 yes。OpenSSH 10.6p2 的发布说明里,修复条目写得克制:根因在 sshd 之外,但可以通过 sshd 利用电可以在 sshd 里堵住。报告人署名 Özgün Kültekin of Wakefield。
谁在影响范围里
中招需要四个条件同时成立,缺一即安全:
- musl 系统(Alpine、OpenWrt、Buildroot、Yocto)上运行 sshd,且未启用 PAM。Alpine 默认的
openssh-server包不带 PAM; PasswordAuthentication为 yes,这是 OpenSSH 的默认值;- 存在密码字段为
*的账户。Alpine 3.16 起出厂即root:*;adduser建的无密码密钥用户、经 musl-nscd 接入的目录服务用户都在此列。官方 tiny-cloud 镜像(AWS/Azure 等)的默认alpine用户自带免密 doas,拿下它就是 root; - 机器上至少还有一个
$5$或$6$哈希的真实密码账户,借盐需要它。
不在范围里的:走 PAM 的 openssh-server-pam 且 UsePAM yes;已设 PasswordAuthentication no 的机器;密码字段为 ! 的锁定账户(! 连密钥一起禁,反而无法被「匹配」);容器里不跑 sshd 的 Docker 用户;glibc 发行版、Dropbear、OpenBSD。root 本身受默认 PermitRootLogin prohibit-password 保护,直接打 root 需要管理员改过这项,但 alpine 用户加免密 doas 的路径绕开了这层。
修复版本与自查方法
修复包已经铺到 Alpine 3.16 起的全部仍在维护分支:
| 分支 | 修复版 openssh |
|---|---|
| edge | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
| 3.20 | 9.7_p1-r6 |
| 3.19 | 9.6_p1-r3 |
| 3.18 | 9.3_p2-r4 |
| 3.17 | 9.1_p1-r7 |
| 3.16 | 9.0_p1-r6 |
执行 apk upgrade -U -a 后必须 rc-service sshd restart:升级包不会替换正在运行的守护进程。暂时无法升级的机器,先确认密钥登录可用,再写 drop-in 配置关闭密码登录并重启 sshd(3.19 起支持配置目录,更老的版本直接改主配置文件):
mkdir -p /etc/ssh/sshd_config.d
echo 'PasswordAuthentication no' > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
sshd -T | grep -i passwordauthentication
是否被打过,查 /var/log/messages:出现「Accepted password for」且对应账户没有设过密码(alpine、root 或任何密钥用户),或者多出陌生的 doas 使用记录、新用户、新 authorized_keys,按已失陷处理。Kültekin 在 GitHub 放了检查工具,仓库为 oz9un/sshole。
OpenSSH 顺带说的一件事
10.6p2 的发布说明里还有一段与本次漏洞无直接关系的说明:OpenSSH 团队近期收到大量安全报告,其中不少来自 AI 模型或由 AI 协助完成;许多报告在真实威胁模型下不构成安全问题,但他们欢迎这类报告,尤其配合人工分诊、分析与修复建议的。团队同时观察到,多个由 AI 工具发现的安全 bug 随后被不同研究者独立发现,这意味着不向开源项目报告的对手同样可能找到这些 bug。为此 OpenSSH 决定提高发版频率,让修复更快到达用户手里,而不是攒到下一个计划版本。这次隔夜发版的 10.6p2,就是这个策略的第一批产物。
来源:sshhole.com 技术 writeup、Alpine Linux 安全公告、OpenSSH 10.6p2 Release Notes、Hacker News 讨论