夏令时刚结束的那个周末,爱沙尼亚开发者 Rasmus Moorats 发现自己 2014 款雷诺 Latitude 的仪表台时钟慢了一个小时。他按常规路径进设置菜单找「Set time」,选项不在那里。对照同款车机的网络视频逐个菜单翻了一个小时,那个入口在他的车上不存在。最后他把这台车的导航主机越狱了,复盘文章发布在个人博客上,随后冲到 Hacker News 首页前三,拿到 800 多分。
时钟设置的入口,被放进了导航卡里
这台车搭载的是 TomTom Carminat LIVE 主机,雷诺 2009 到 2014 年间的 Laguna、Mégane、Scénic、Espace、Fluence、Latitude、Koleos 都在用这套系统。前车主卖车时问过要不要那张「导航地图 SD 卡」,还提到一个听上去像托辞的说法:这台车没有那张卡就改不了时钟。Moorats 当时不信,卡也没要。
仪表台上从此常驻一行「No maps found!」,他没在意,直到夏令时把时间差摆上台面。两个 Settings 按键,一个只管蓝牙和电话簿,另一个按下去弹「No maps detected!」。
他索性把固件拉下来逆向,结论证实了前车主的说法:进入设置应用的那份菜单定义文件,本身就从 SD 卡读取。卡不在位,主机连「怎么进入设置界面」都不知道。防伪还有一层 DRM:系统校验 SD 卡的 CID(出厂烧进卡里的唯一编号),卡内文件还要带基于这个 CID 的签名,把文件拷到空白卡上过不了检查。网上第三方卖这张卡,连运费寄到爱沙尼亚约 60 欧元。他不想为一张用不上的地图付这笔钱,决定自己动手。
固件公开可下,防线比预想的多
Carminat LIVE 的核心是三星 S5P6440 SoC(ARM1176JZF-S 核,ARMv6 架构),跑 TomTom 基于 Linux 2.6.28.10 定制的系统,硬件代号 beaumont。社区里已有人做过部分逆向,一个法语仓库(andronedev 维护的 carminat-tomtom-live-re)给出了固件下载地址;这套固件至今仍能从 TomTom 官方 CDN 免认证下载,NavCore 9.884 版本一并附在仓库文档里。
更新包里的 ttsystem 文件是 ext3 文件系统镜像,装着整台设备的 root 文件系统。他的第一反应是挂载、改 init 脚本、回写空白卡让主机刷入。原版镜像可以正常安装确认,改过的版本一律被拒。镜像尾部有一段高熵数据、若干零块,再跟 40 字节高熵内容,他判断是某种签名(40 字节的长度接近 DSA 配 SHA-1),而执行校验的 recovery 分区根本不在更新包里,无从分析。
他搭了一套 QEMU 模拟器:同版本 2.6 内核加补丁,再加一个简单的 CAN 总线仿真器骗过系统启动检查。模拟器里的系统每 3 秒重启一次,他在模拟层把 reboot 系统调用忽略掉,才拿到一个能反复做实验的环境。
一张挂载表暴露了防守思路
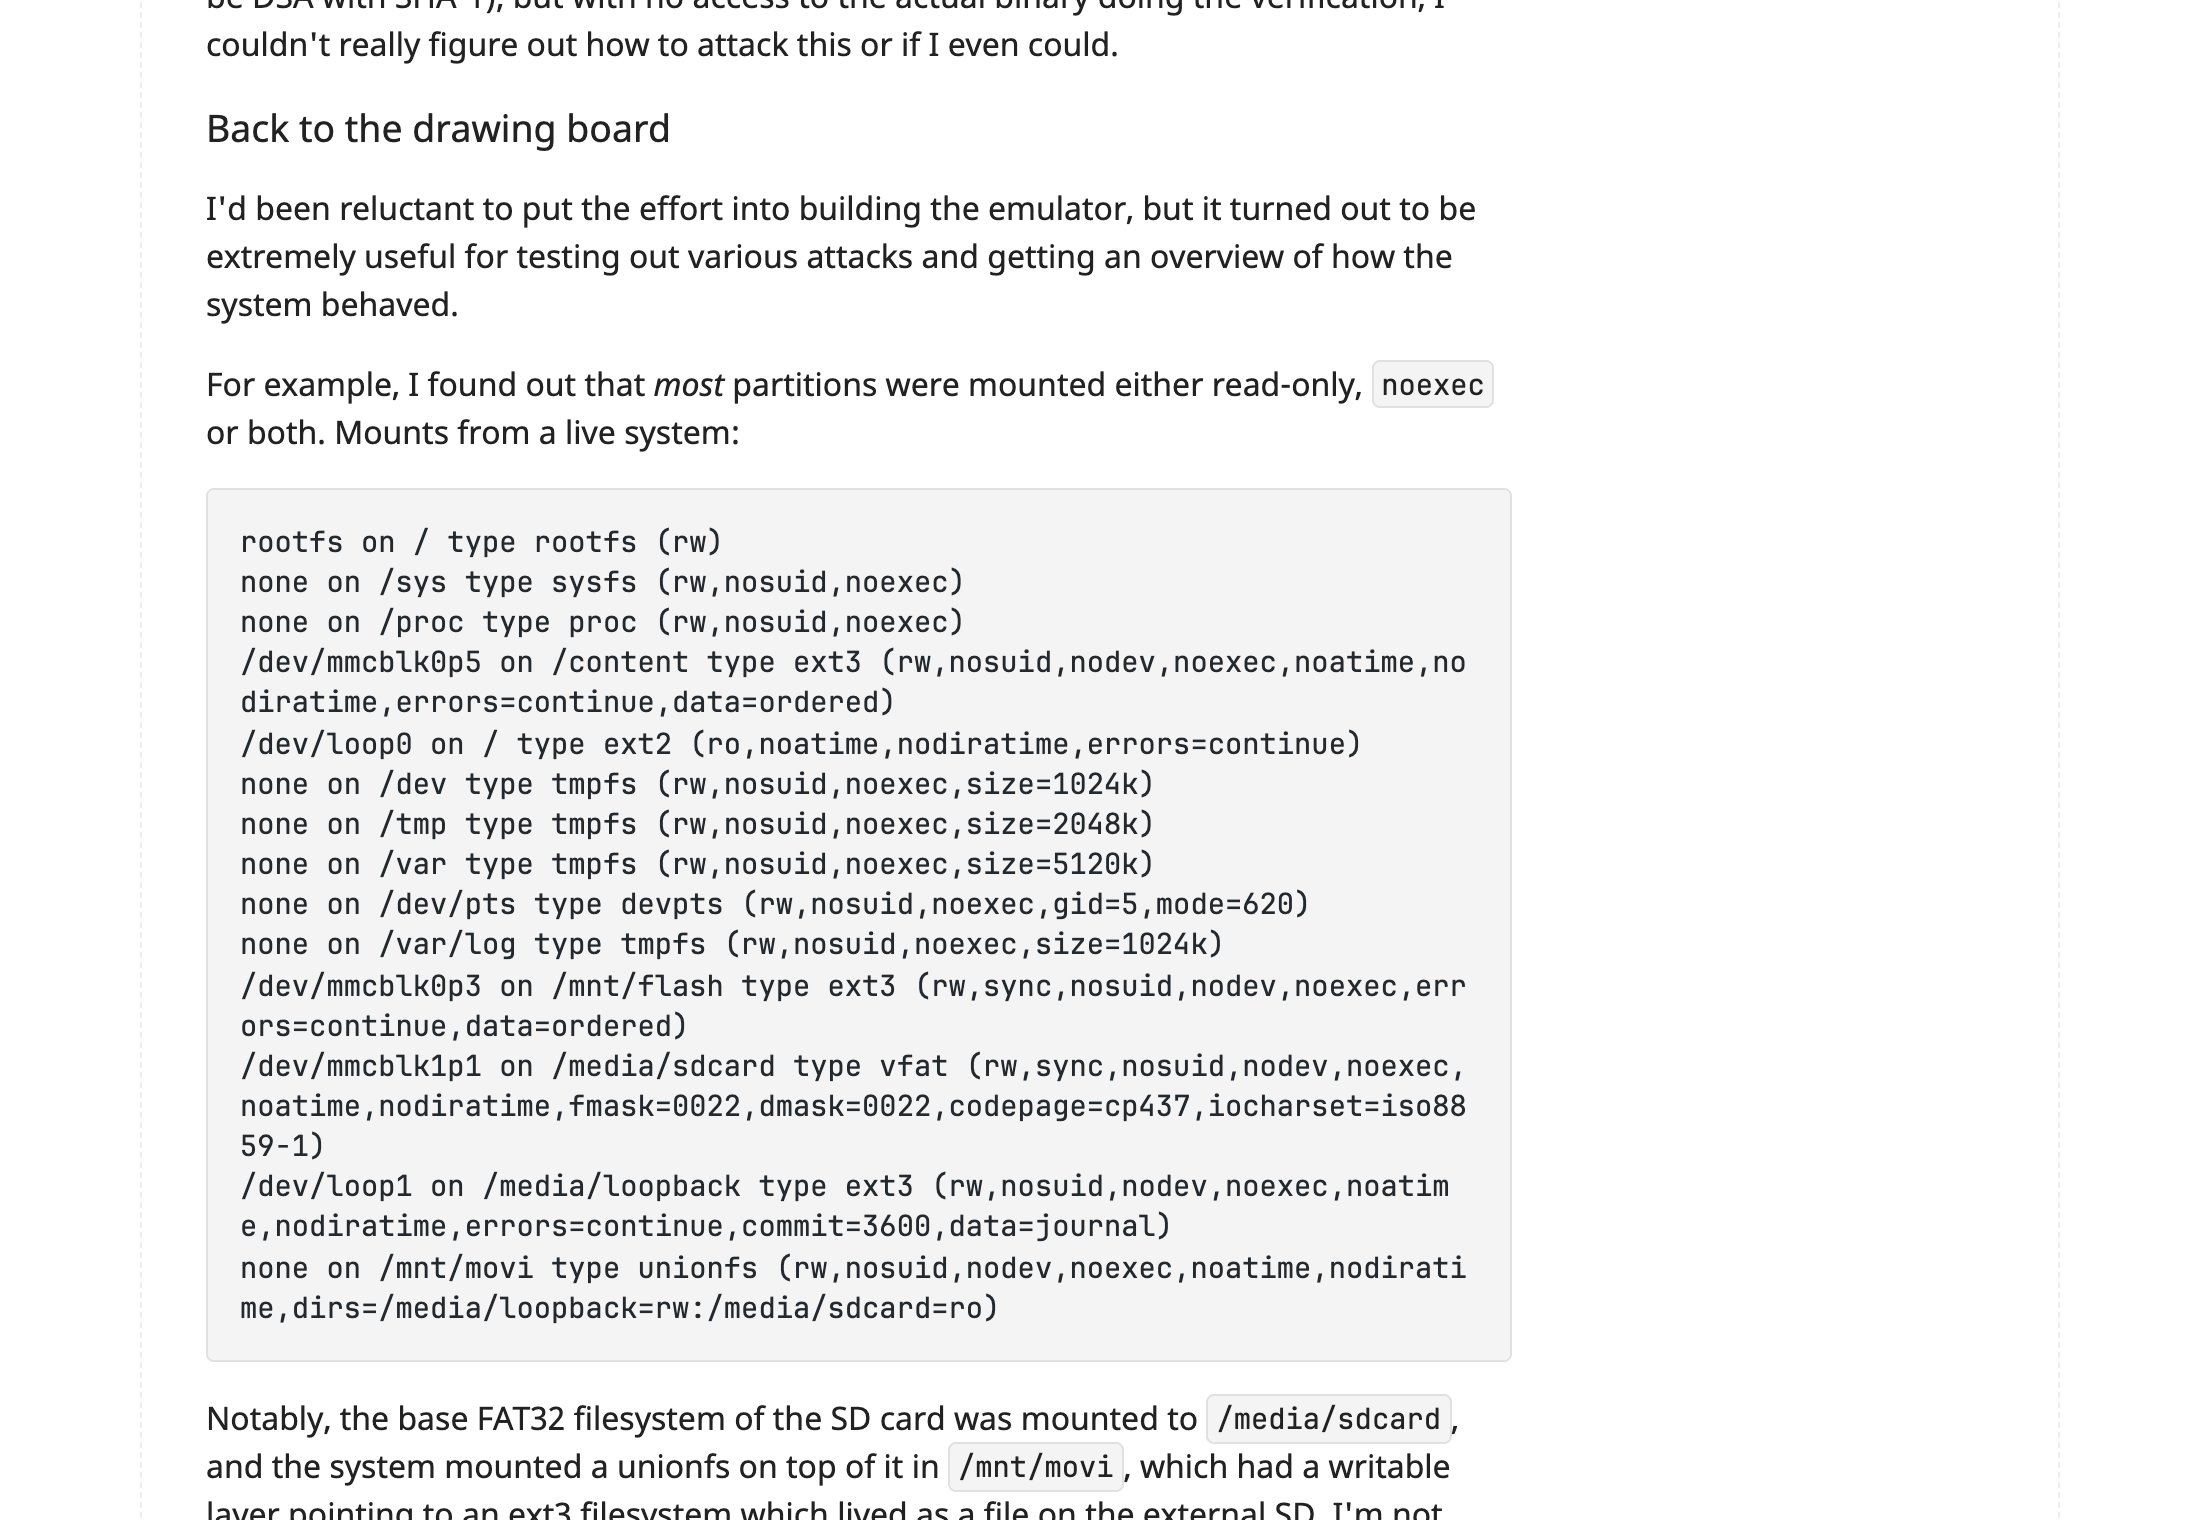
模拟器派上的最大用场,是把系统运行时的挂载表完整打出来。rootfs 只读挂载;SD 卡 FAT32 分区挂在 /media/sdcard,系统又在 /mnt/movi 叠了一个 unionfs,可写层指向 SD 卡上一个 ext3 文件。绝大多数挂载点带 noexec,部分还叠了 nosuid、nodev。一台 2011 年前后设计的产品,挂载策略做得比同期多数嵌入式设备严格。攻击面被压到:能写的地方不能执行,能执行的地方写不进去。
三个看起来没用的能力,拼出了完整提权链
突破点来自 master.script,一份随开机从 SD 卡加载的 UI 自动化脚本,用 TomTom 自定义的脚本语言写成,由主程序 ttn 解析执行,而 ttn 以 root 运行。Moorats 逆向了 ttn 的解析器,翻出三个各自成不了事的能力:
SHEX 命令能把任意参数喂给 launchserver,后者直接 execve。但它只接受单个空格分隔的 token,不能传参数;SD 卡又挂了 noexec,直接执行卡上的脚本走不通,绕道 /bin/sh 执行卡上文件需要传参,同样卡死。
LOG 命令往文件写一行文本,只允许 0x20 到 0x7E 的可打印 ASCII,不能写二进制。但 LOGFILE 宏接受相对路径,经典的路径遍历,可以以 root 身份把一行 ASCII 写到文件系统任意位置。
写进去写什么?他借了内核漏洞利用的老手法:Linux 的 /proc/sys/kernel/core_pattern 控制 core dump 的去向,支持竖线开头的管道语法,进程崩溃时内核按这个配置拉起处理进程并喂入数据。这个特性 2.6.24 就有了,车机的 2.6.28 内核刚好够用,而且它可以从用户态直接写。把 LOGFILE 指到 ../../proc/sys/kernel/core_pattern,写入一行 |/bin/sh /media/sdcard/payload.sh,剩下只差一次崩溃。
触发崩溃也要挑:靠漏洞把 UI 或解析器打崩会立刻触发整机重启,脚本活不到执行。他在模拟器里把系统里的二进制挨个跑了一遍,找到 /bin/dbus-monitor——这台主机根本没跑 system bus,dbus-monitor 连不上总线就抛 SIGABRT,内核照常生成 core dump,按刚写入的 core_pattern 把 payload.sh 交给 /bin/sh,以 root 执行。
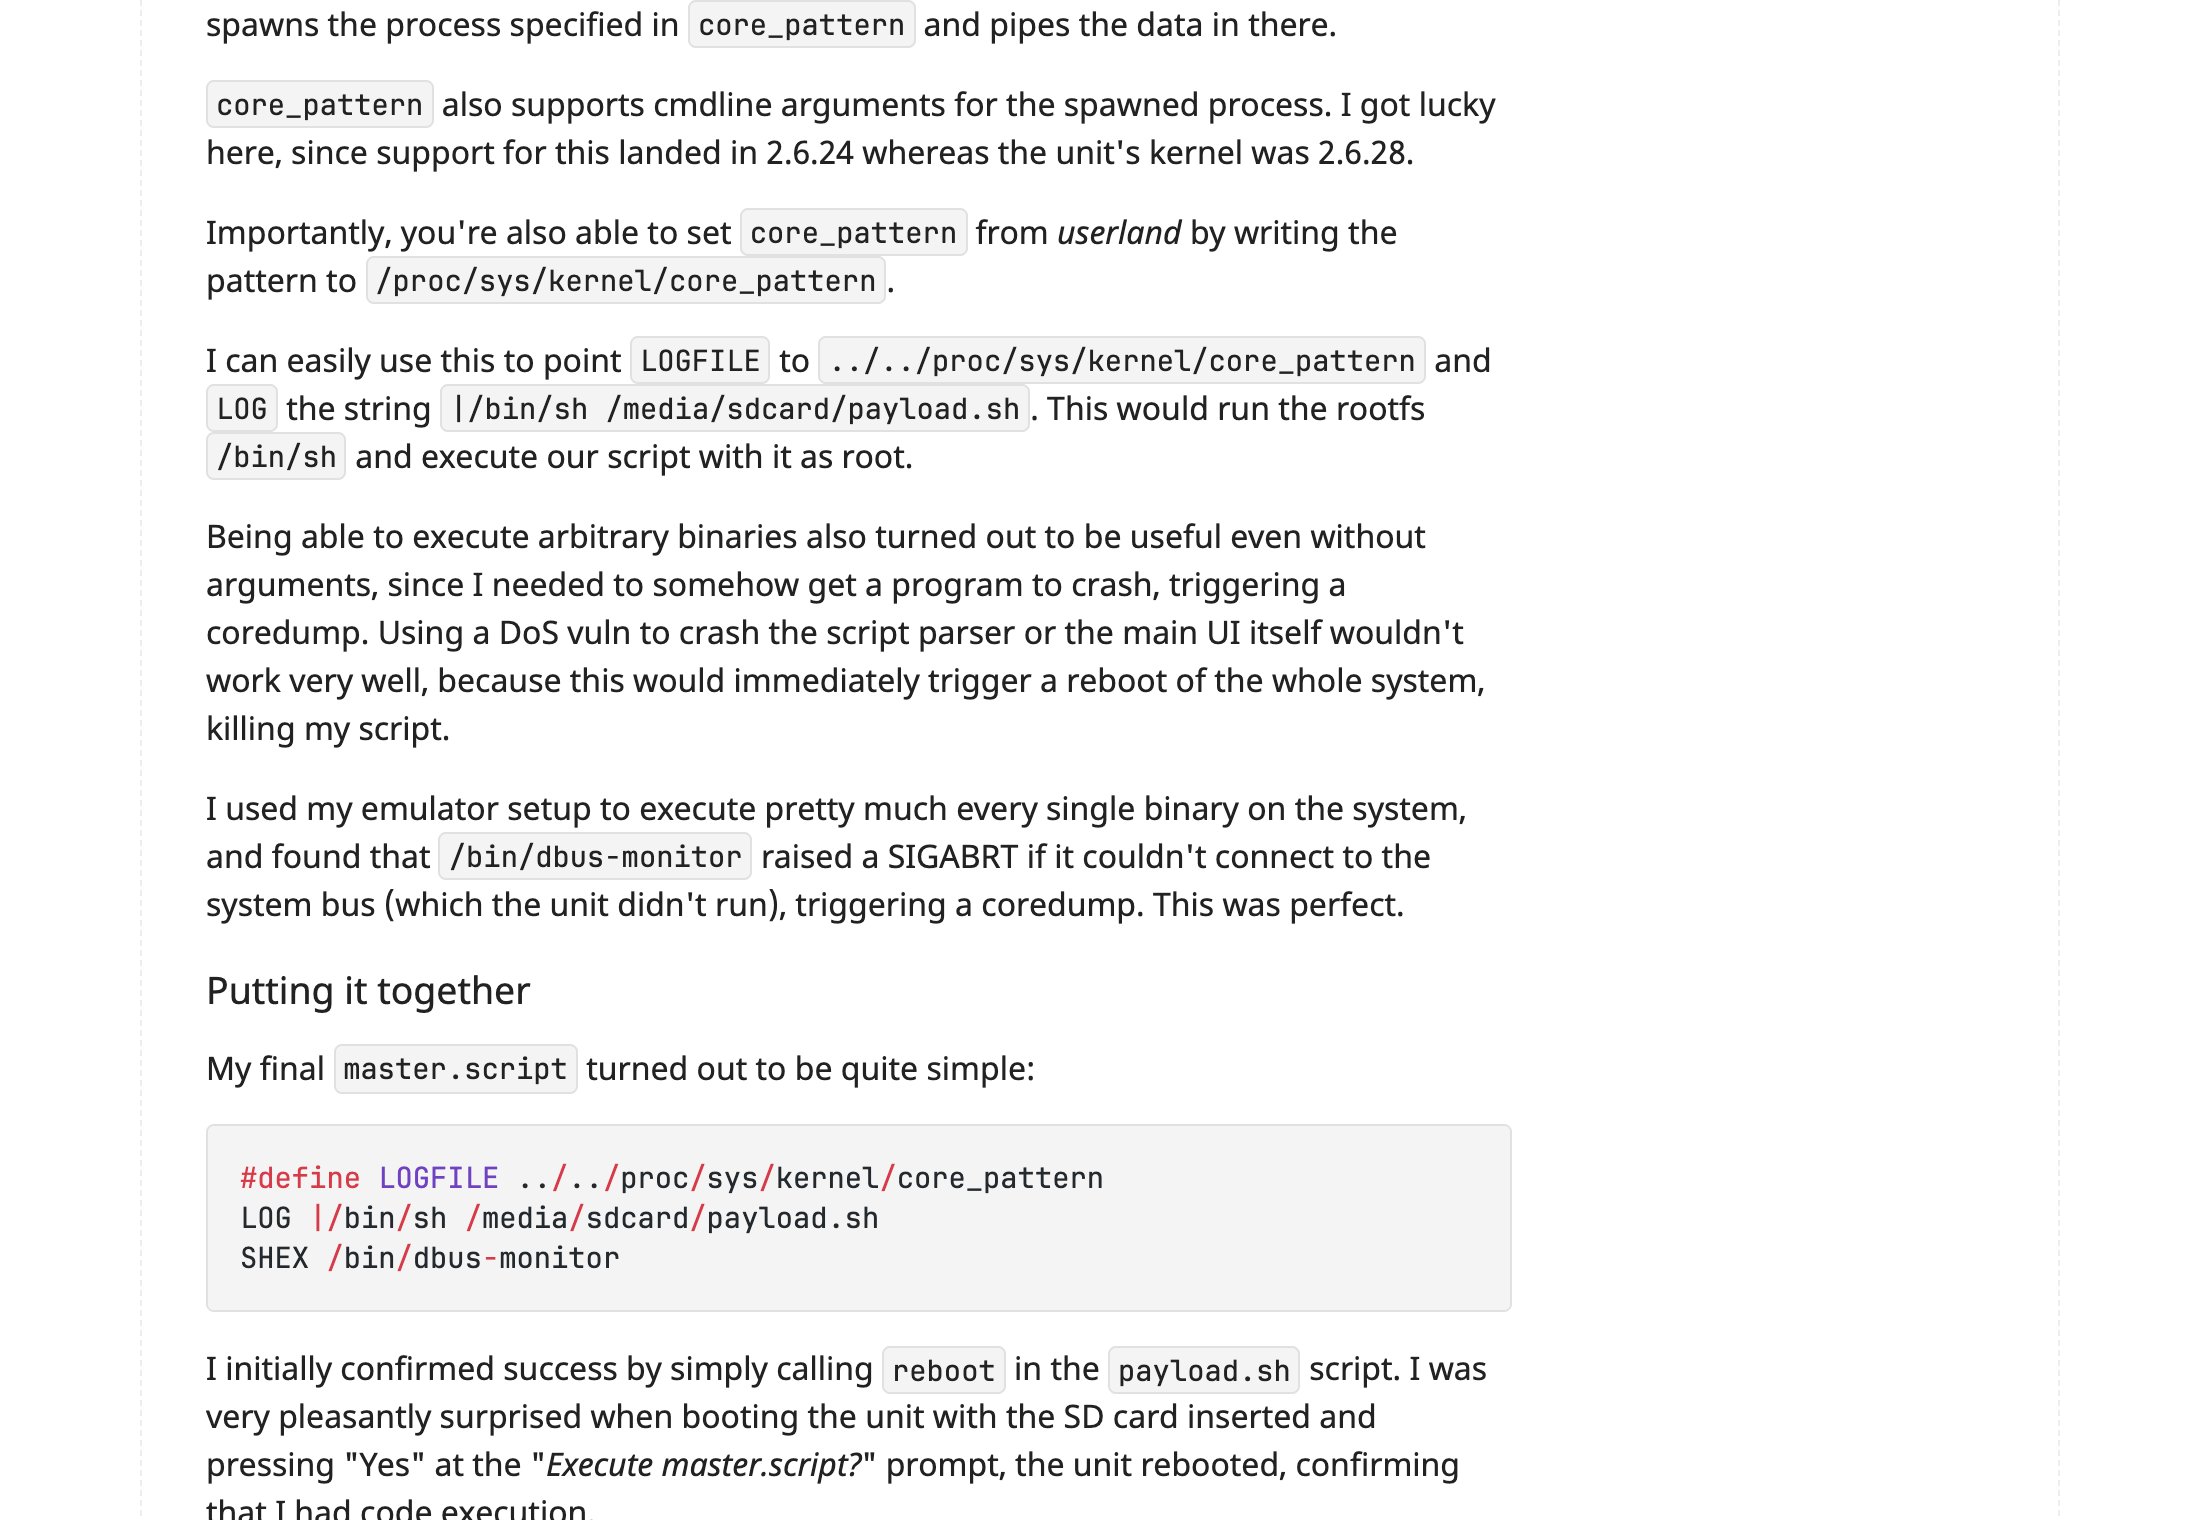
最终版的 master.script 一共三行:定义 LOGFILE 指向 core_pattern,LOG 写入管道命令,SHEX 拉起 dbus-monitor。开机插卡,系统弹「Execute master.script?」确认框,按下 Yes,payload.sh 里先放了一句 reboot 做验证,主机当场重启。代码执行到手。
改两个字节,收工
拿到 root 后第一件事是用 dd 给内部 eMMC 做了完整备份。时间设置藏在 /mnt/flash/settings.dat,自定义二进制格式。逆向之后发现这台设备压根没有时区概念:时间从 GPS 取,本地时区只存一个分钟偏移量,他的车存的是 180(UTC+3)。改成 120,时钟对上了。
从按下一个不对劲的按键到改完这两个字节,Moorats 没有为时钟以外的任何目的动这台车。他的正职就是硬件与嵌入式方向的安全研究,完整过程连同结论全部公开,上面那个法语逆向仓库也在同一时期把 beaumont 的文件系统、启动链和 ttn 分析整理成了文档。
那个法语逆向仓库把 beaumont 的底细整理得更全:480×272 的三星液晶屏、SiRF3 GPS、Wavecom 的 GSM/GPRS 模块、只支持 HFP 和 PBAP 协议的蓝牙(连 A2DP 音频都没有),主程序 ttn 是一个 11.7MB 的 ARM ELF。启动链带 RSA 签名校验,仓库作者还记录了社区流传的 signedloop 内核模块,据称会用 Merkle 树校验 rootfs 完整性,不过在提取出的 rootfs 里没有观察到,真实性存疑。文档同时确认了 UART 物理接口可以拿到 root shell,属于拆机接线才能触达的路径,Moorats 的方案全程只用一张 SD 卡。
对同款车主,摆在桌面上的选择仍然只有买那张约 60 欧元的正版导航卡;愿意折腾的人,可以从这份公开复盘和逆向文档入手。把改时钟这样的基础功能绑在一张带 DRM 的付费卡上,是整件事的起点,也解释了为什么有人愿意花几个晚上的逆向去绕开它。
来源:nns.ee(Rasmus Moorats)博客原文、andronedev/carminat-tomtom-live-re 仓库、Hacker News 讨论(item 50339288)