一台 Coway 空气净化器,出厂必须连厂商云才能远程控制。旧金山湾区的一位工程师用树莓派、mitmproxy 和 AI 花了一天时间,把它改成了直连家里 Home Assistant 的本地设备,厂商 App 从此失效。整个过程没有任何漏洞利用,靠的是设备自己设计上的几个薄弱点:根证书走明文 HTTP 下载、配网协议的密钥全部写在手机 App 里、证书服务器地址由配网数据包指定。作者 Scott Goldman 把完整过程写成了博文,在 Hacker News 拿到 638 分和 188 条讨论。
一台离不开厂商云的“风扇”
故事从 2017 年开始。连续的山火让湾区白天的天空变成橙色,很多家庭购入带 HEPA 滤网和空气质量传感器的空气净化器。作者家这台 Coway Airmega IconS(型号 AP-1022K,已停产)除了净化空气,还被妻子当作夜间白噪音来源,久而久之成了入睡刚需。
需求很具体:家里的智能灯都接入了 Apple Home,睡前按一下 Good Night 场景按钮全屋灯灭,他希望净化器同时自动调到妻子习惯的白噪音档位。老款机型没有 Wi-Fi,做不到;换成的 IconS 可以联网,但所有控制指令都要经过 Coway 的云服务。
社区早有人做出了 Home Assistant 集成,原理是模拟手机 App,轮询 Coway 云端拿状态、发指令,再由 Home Assistant 桥接到 Apple Home。能用,但这条链路的上游是厂商的服务器。作者统计了这个集成在他手上坏掉的方式:
| 故障场景 | 后果 |
|---|---|
| Coway 封禁社区集成的轮询请求 | 与社区交涉后才恢复 |
| App 从 IoCare 重写为 IoCare+ | 集成整体重写 |
| 云端页面 HTML 结构微调 | 抓取逻辑失效 |
| Coway 服务器周期性离线 | 远程控制全部不可用 |
| 因运行旧版集成,账号被封数周 | 只能等客服解封 |
一年坏一两次,每次都要等别人修。厂商云不可能永远维护,机型已经停产,设备本身还能用十年,云端说停就停。这是几乎所有云依赖型 IoT 设备的共同处境。
两个前置变化
过去做这件事的门槛在中间人环境:设备启动后大概率会校验服务器证书,伪造证书过不了校验,而搭一套隔离 Wi-Fi 加流量转发的环境费时费力。两个近期变化改变了成本。
第一个是 2026 年 10 月的 eMudhra 事件。这家受信任的证书颁发机构有八张中间 CA 证书的私钥因随机性不足被外界推出,Cloudflare、Microsoft、Unit42 都做了公开分析。如果一台设备没打补丁、内置了这些根证书、又不做证书锁定,理论上就有了伪造证书的入口。mitmproxy 12.3.1 甚至内置了 --emudhra-old 选项,专门用这批证书做拦截。
第二个变化是 AI。过去搭中间人环境要手写路由、防火墙和代理配置,现在把需求描述给大模型,几分钟出结果。作者的这个请求被 Claude 以网络安全类目拒绝,ChatGPT 则直接给出了完整的 nftables 规则。
树莓派上的中间人环境
环境拓扑:树莓派用 Wi-Fi 网卡开一个独立热点给净化器连接,以太网口接到笔记本桥接进家庭网络。nftables 做两件事,masquerade 把热点子网 10.42.0.0/24 的流量伪装转发出去,redirect 把 80 和 443 端口的流量转给本地 8080 端口上以透明模式运行的 mitmproxy:
mitmweb \
  --mode transparent --showhost \
  --listen-host 0.0.0.0 --listen-port 8080 \
  --set web_open_browser=false \
  --emudhra-old
用 iPhone App 把净化器配到这个热点上,App 报告设置失败,但 mitmproxy 的界面上出现了一条请求:净化器在通过明文 HTTP 从 S3 下载一份证书文件。
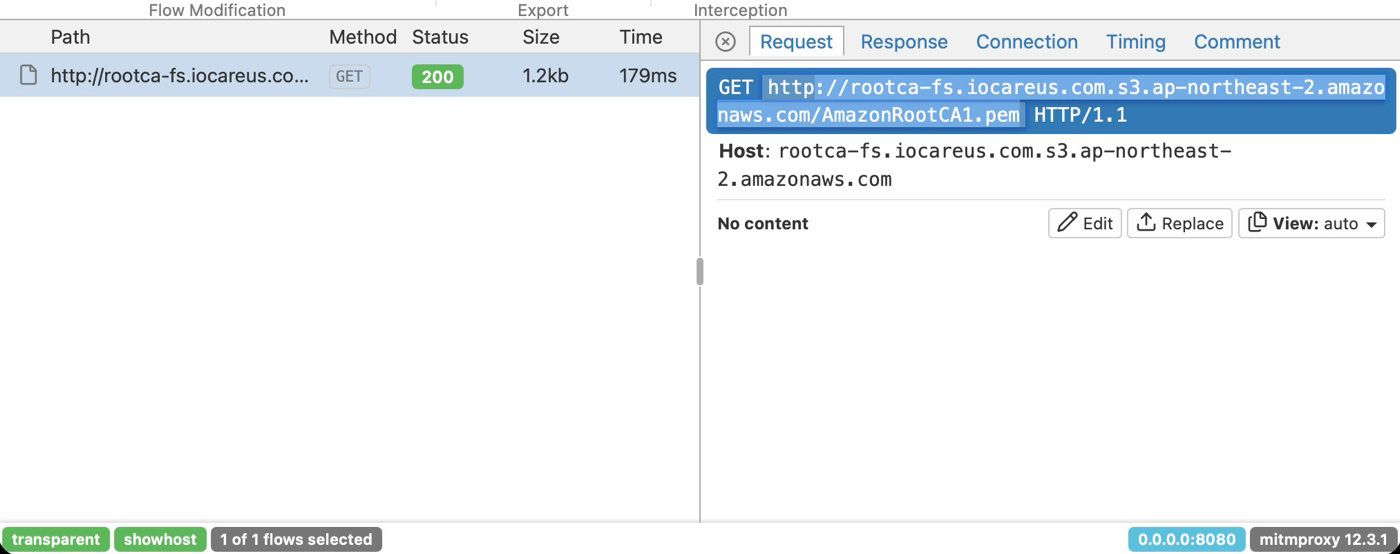
请求目标是 rootca-fs.iocareus.com.s3.ap-northeast-2.amazonaws.com 上的 AmazonRootCA1.pem,也就是亚马逊云 IoT 信任链的根证书。作者的假设是:这台设备压根没有内置任何根证书,每次联网先通过明文 HTTP 下载一份,用它来校验后续 HTTPS 连接。
验证方法是给 mitmproxy 写个插件,把这条请求的响应换成 mitmproxy 自己生成的 CA 证书。假设成立,净化器接受了替换的证书,后续全部 HTTPS 流量都能解密了。eMudhra 的入口根本用不上:根证书走明文 HTTP 下载,这台设备从出厂起就能被中间人截获。
证书下发与 MQTT 接入点
解密后的请求列表显示了完整的接入流程:下载根证书、向 cert.iotp.coway.com 的 /iot/v1/cert/r0 发起设备证书注册,再从 icert-fs.iocareus.com 下载设备证书和对应的私钥文件。
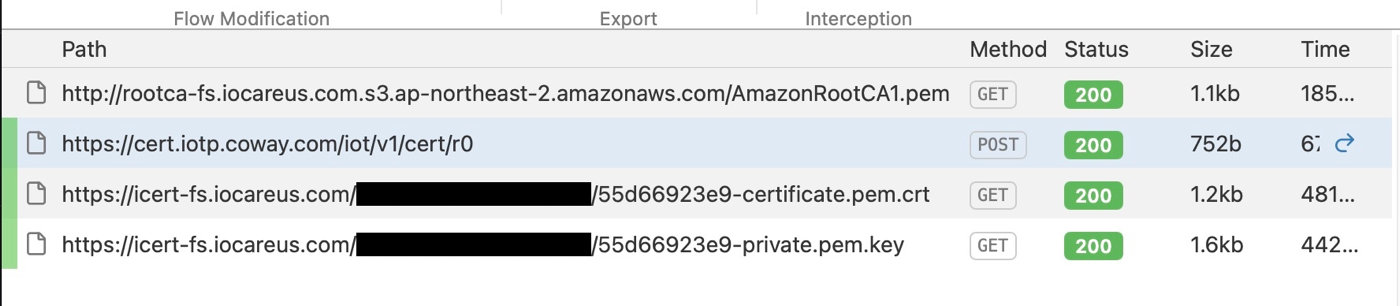
注册接口的响应里有接入 MQTT 服务所需的全部参数:
| 字段 | 值(示例) | 含义 |
|---|---|---|
| host | a29vouc2qruduj-ats.iot.ap-northeast-2.amazonaws.com | AWS IoT 接入点,首尔区域 |
| port | 8883 | MQTT over TLS 标准端口 |
| caUrl | S3 上的 AmazonRootCA1.pem | 根证书下载地址 |
| certUrl / privateUrl | icert-fs.iocareus.com 上的证书与私钥 | 设备身份 |
| svcCode | 002AIR007 | 服务代码 |
| countryCd | US | 国家代码 |
tcpdump 在树莓派上抓到了 8883 端口的加密流量。控制命令走的是 MQTT,原始流里能看到 IoCare/MControl/002AIR007/... 这样的主题和 AWS IoT 设备影子的 $aws/things/.../shadow/update/delta 消息。
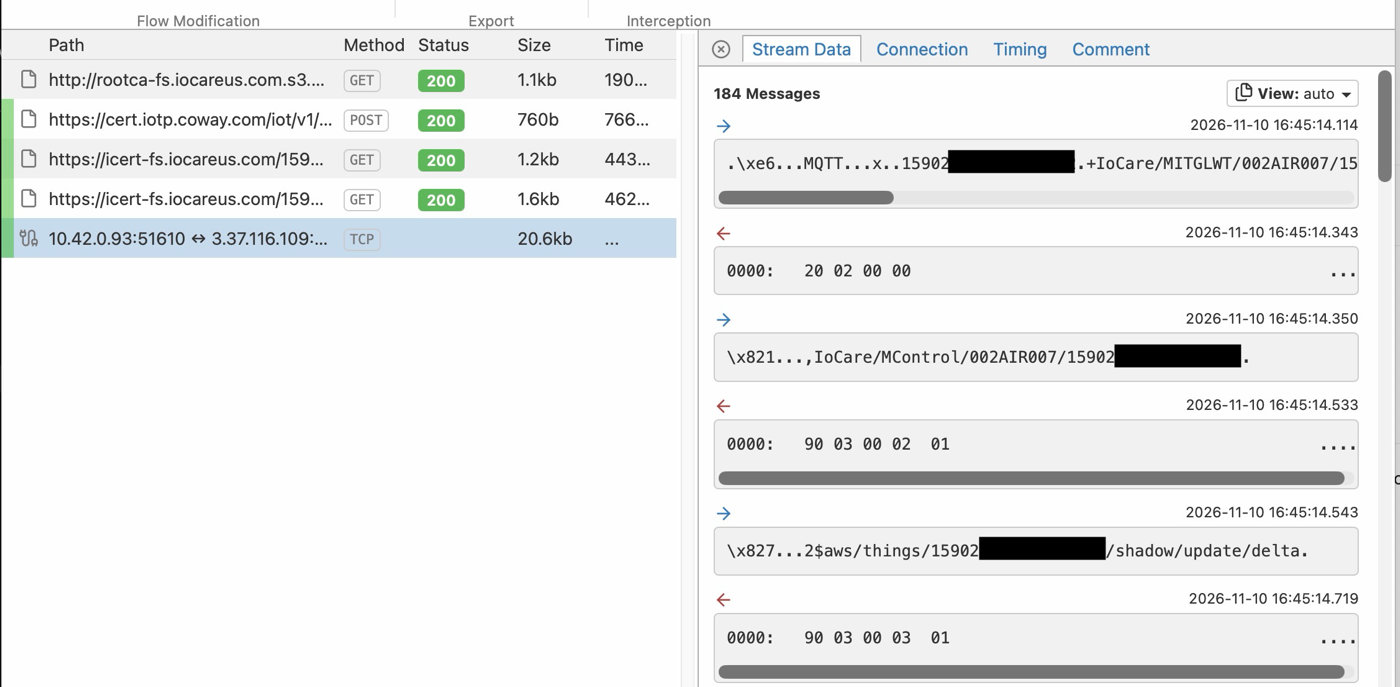
到这里逻辑已经闭合:谁能控制注册接口的响应,谁就同时控制了设备用哪把密钥、连哪台服务器。
蓝牙配网协议的四个步骤
剩下的问题是配网。净化器出厂用手机 App 通过蓝牙完成 Wi-Fi 配置,绕开 App 才算彻底去掉厂商依赖。作者的老办法是反编译 Android App 通读代码,这个办法现在有了捷径:打开 Android 开发者选项里的蓝牙 HCI 日志,手机连 USB,让 AI 通过 adb 驱动手机操作、读日志、拉下 App 反编译,再把源码和日志相互对照。AI 花了约 20 分钟还原出完整协议,同样的工作人工做要数小时到数天。
协议分四步,整个过程看这张动图更直观:
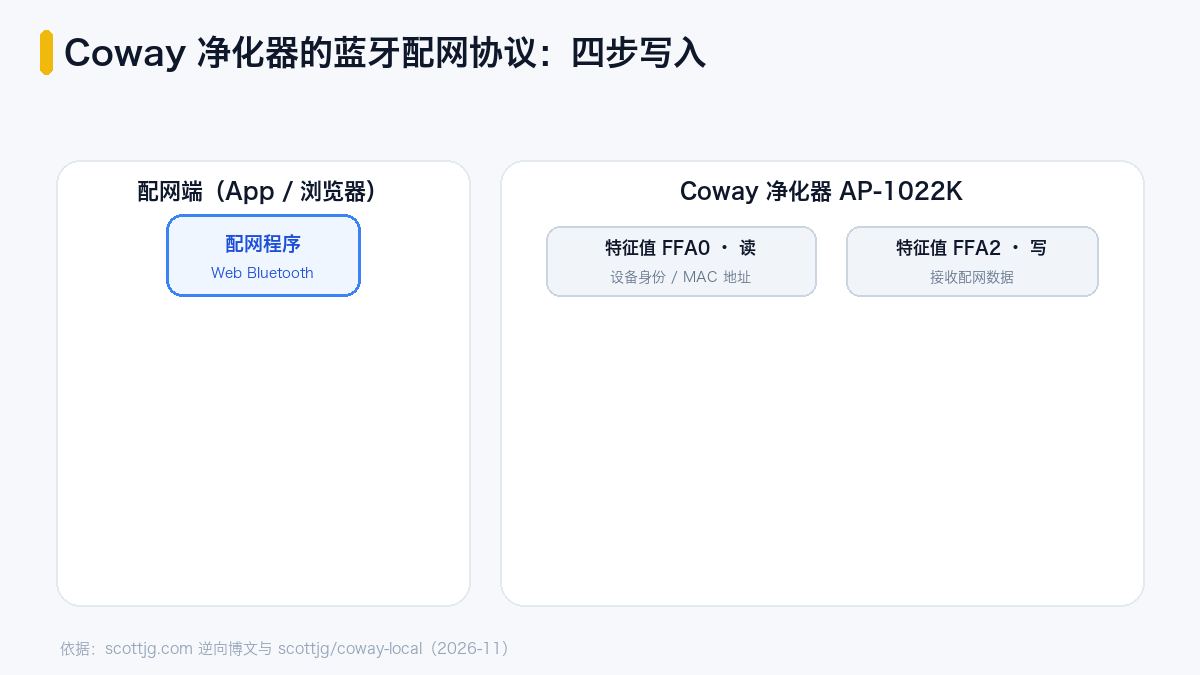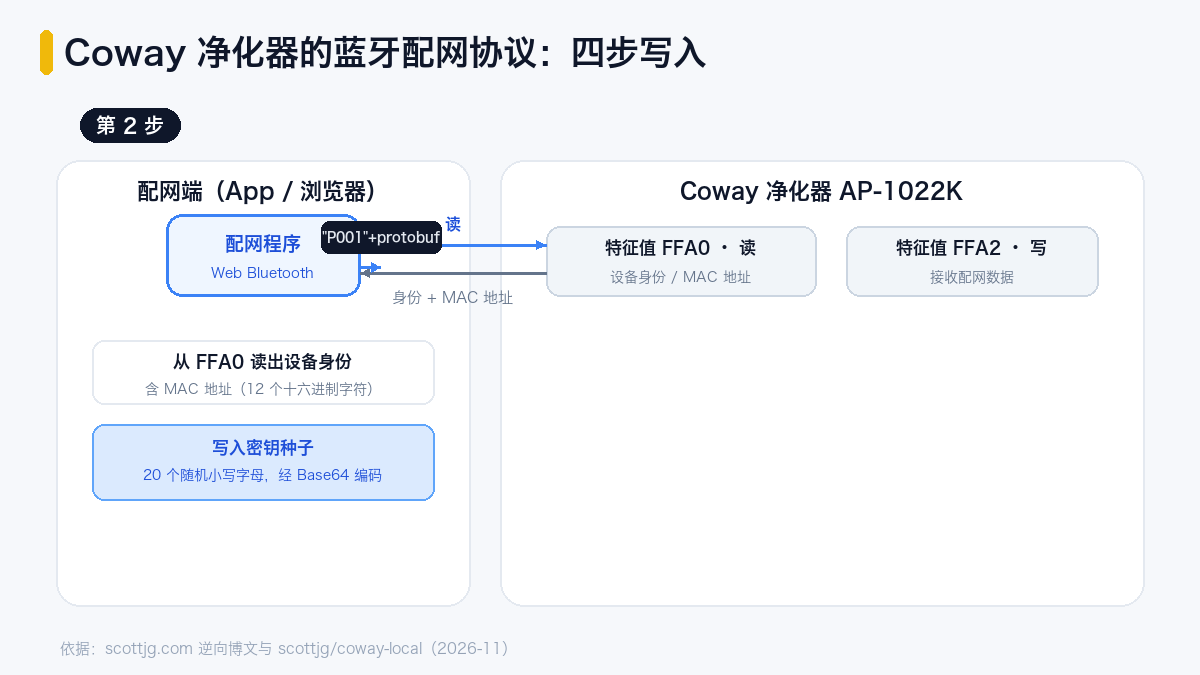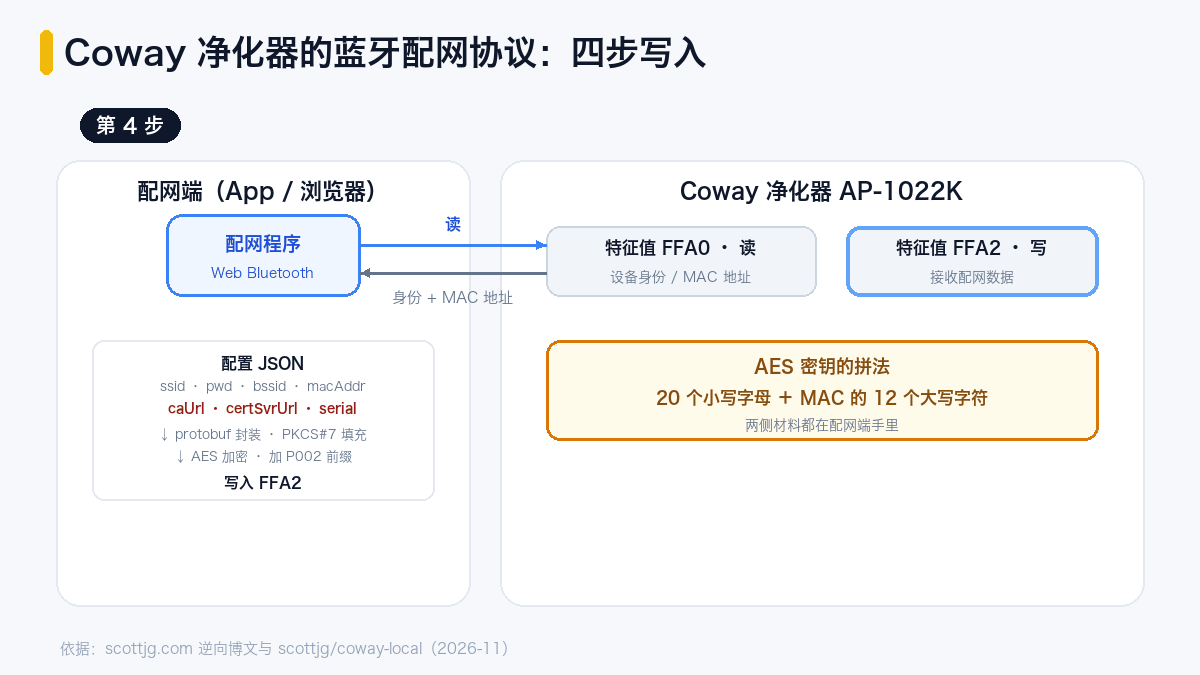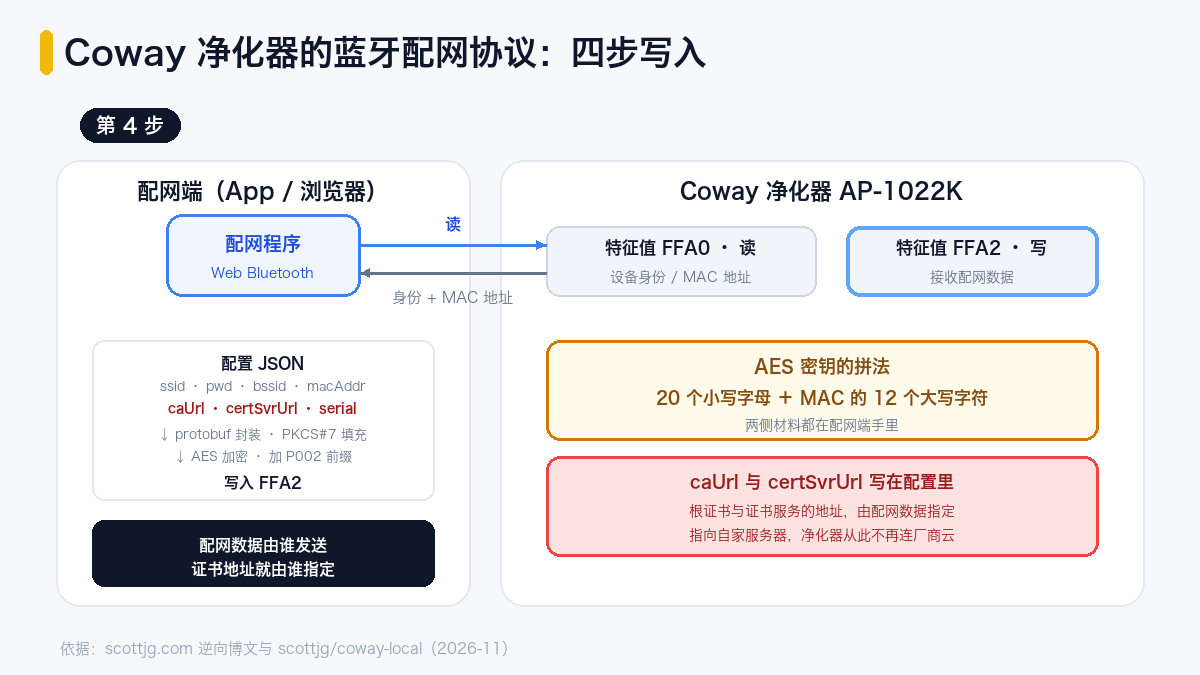
- 从蓝牙特征值
FFA0读取设备身份信息,含 MAC 地址; - 向特征值
FFA2写入"P001" + protobuf{command: 1, key: Base64(20个随机小写字母)},协商加密密钥; - AES 密钥由这 20 个字母拼接 MAC 地址的 12 个大写十六进制字符构成;
- 构造配置 JSON(含 ssid、pwd、bssid、macAddr、caUrl、certSvrUrl、certToken、serial 等字段),经 protobuf 封装、PKCS#7 填充、AES 加密后加上
"P002"前缀写入FFA2。
第 4 步的配置数据里藏着整个方案的最后一块拼图:caUrl 和 certSvrUrl 这两个 URL 就写在配网数据包里,分别告诉净化器去哪里下载根证书、去哪里注册设备证书。配网数据由谁发送,这两个地址就由谁指定。指向自己的服务器,中间人环境从此不再需要。
去掉中间人的最终架构
作者把成果做成了开源的 Home Assistant 自定义集成 coway-local:集成内建 MQTT broker,净化器直接连它;配网页面用 Web Bluetooth 实现,拿 Chrome 打开、站在净化器旁边就能把 Wi-Fi 信息和 Home Assistant 地址写进设备。由于 Chrome 只允许 HTTPS 页面调用 Web Bluetooth,配网页面托管在 GitHub Pages 上。三个端口分别是 HTTP 8080、HTTPS 9443、MQTT 9883,要求 Home Assistant 2026.10.2 以上版本和 2.4 GHz Wi-Fi。Wi-Fi 密码只从浏览器经蓝牙发给净化器,Home Assistant 本身不经手。
集成提供的能力包括电源、三档风速、智能和睡眠模式、灯光亮度、定时、灵敏度、预过滤网清洗周期等设置,以及 PM2.5、环境光、滤网余量等传感器。目前只在一台 AP-1022K 上验证过。配网完成后,净化器在局域网内直接和 Home Assistant 通信,再桥接进 Apple Home,Good Night 按钮现在能把净化器一并调到白噪音档位。
Hacker News 讨论区里这类项目的共鸣点相当集中:设备所有权。一条高赞评论的原意是,看到有人把设备从专有云里解放出来、拿回所有权,就点赞。另一位评论者指出,这波 LLM 辅助逆向最有趣的地方,是让大量原本藏在闭源实现里的糟糕设计暴露出来,它们一直就在那里,只是过去没人有精力逐个拆开看。
这次逆向暴露的设计问题
从安全工程的角度看,这台设备的信任模型几乎每层都可替换。根证书通过明文 HTTP 引导,等于信任第一个应答的网络节点;证书注册响应决定设备的密钥和服务器地址,配网数据又决定证书注册地址;协议密钥的派生材料(随机字母加 MAC 地址)全部在手机 App 里,反编译即可复现。三层里任何一层被接管,设备的控制权就易手。
对厂商而言,这是成本与生命周期的权衡:云服务给了远程控制和数据回流,也把设备的可用期绑在了业务决策上。对买家而言,判断标准可以放得很具体:这台设备断网后还剩多少功能、社区有没有本地控制的替代方案、厂商对第三方集成的态度如何。支持 Matter 等本地协议的设备在这一点上天然占优,Home Assistant 生态里被逆向解放的设备清单还在变长,AI 把这个清单的扩充速度提高了一个量级。
来源:Scott Goldman 博文 · Hacker News 讨论 · coway-local 集成 · Cloudflare 对 eMudhra 证书事件的分析