gVisor 要搬进 CNCF 了。Google 在 10 月 2 日的官方公告里确认了这个决定:项目连同名称和商标一起捐给云原生计算基金会,走 Kubernetes 八年前走过的路。2018 年开源以来一直是"Google 全资项目"的 gVisor,第一次有了脱离单一公司治理的时间表。
时间线:9 月 7 日申请,21 天走完评审
官方博客披露的这次转移时间线如下:9 月 7 日提交 CNCF 捐赠申请,9 月 22 日 CNCF 完成评审,9 月 28 日申请通过,10 月 2 日发布公告。
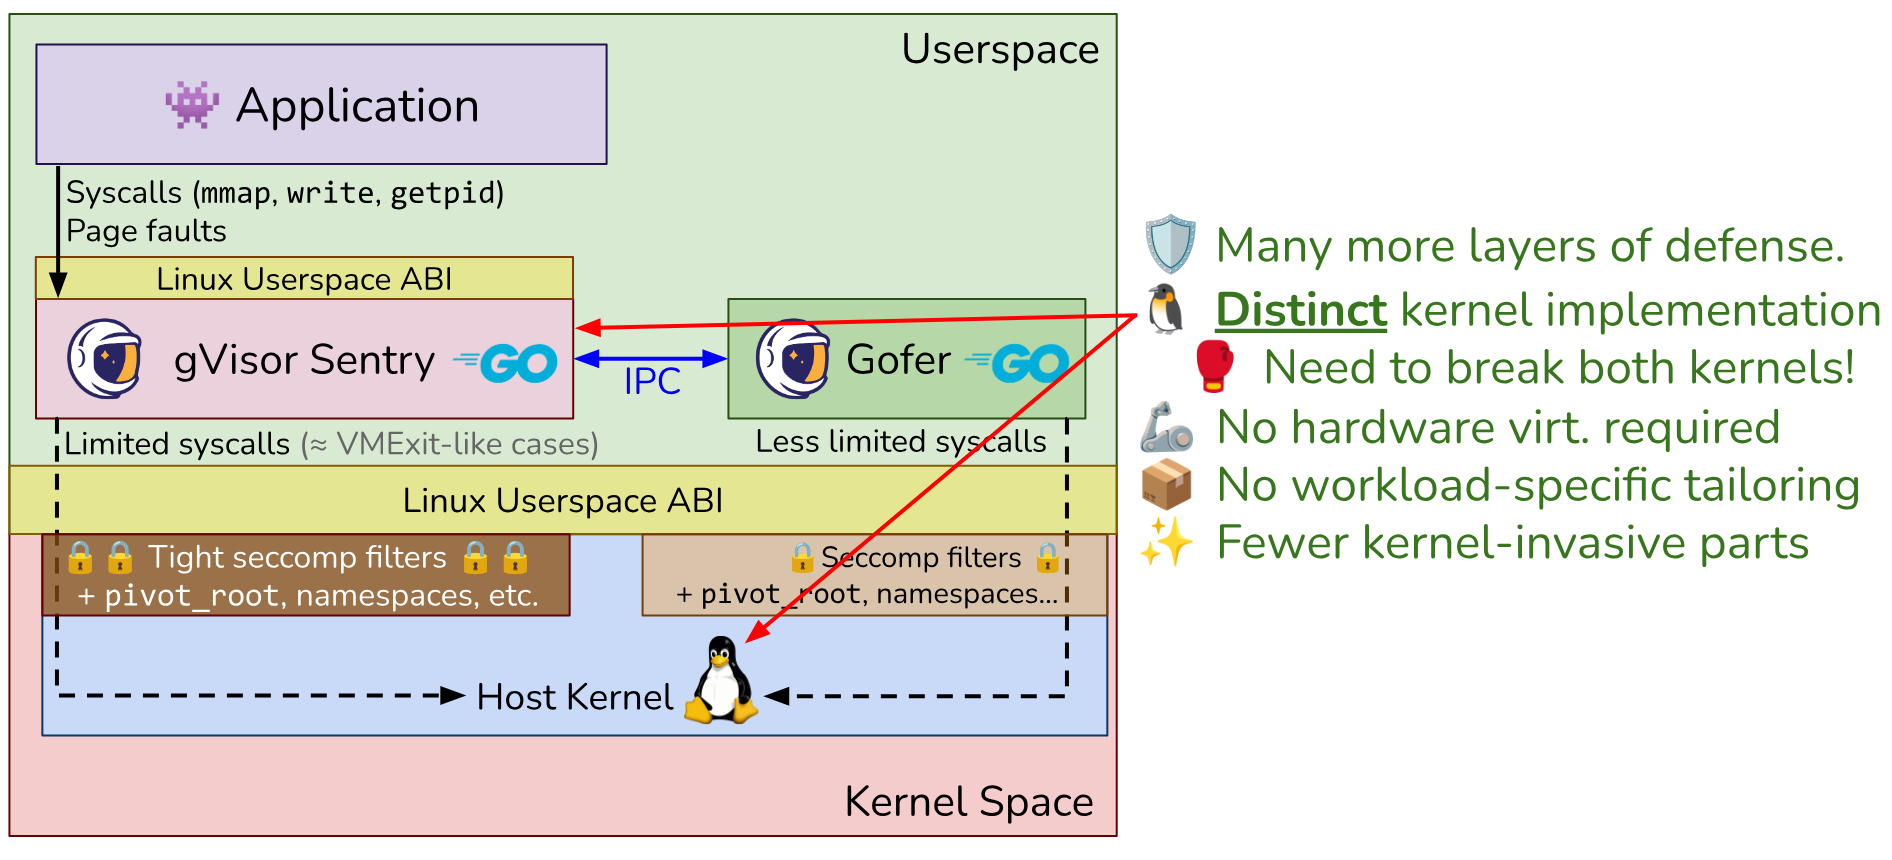
这些数字背后是几个实打实的工程量级:仓库 google/gvisor 目前 19,494 stars、2,017 forks、878 个 open issues,Apache 2.0 协议,2018 年 4 月创建,从提交申请到评审通过只用了 21 天。公告里的表述是,就其贡献者的了解,gVisor "至今仍是仅次于 Linux 本身的第二大成熟的 Linux 实现"——它没有给内核打补丁,也没有跑一个精简内核,而是用 Go 在用户态把 Linux 系统调用层重新实现了一遍。
公告中提到这次转移的短期变化很小、中期和长期变化具体:未来几周内项目进入 CNCF Sandbox 状态,构建和测试基础设施迁到 GitHub Actions 与 Buildkite,Google 内部测试基础设施不再阻塞外部 PR,治理模型转向基于维护者的模式并引入非 Google 方维护者。未来几个月,项目要走到 CNCF Incubation 状态,GitHub 仓库迁出 google 组织,治理转向基于组织投票的长期模型——防止 Google 对治理决策的单边控制。
为什么捐:定位困境、性能观感与"Google 全资"三重瓶颈
公告对捐赠动机的陈述相当坦率,三个原因每个都指向 gVisor 商业化八年没解决的扩张问题。
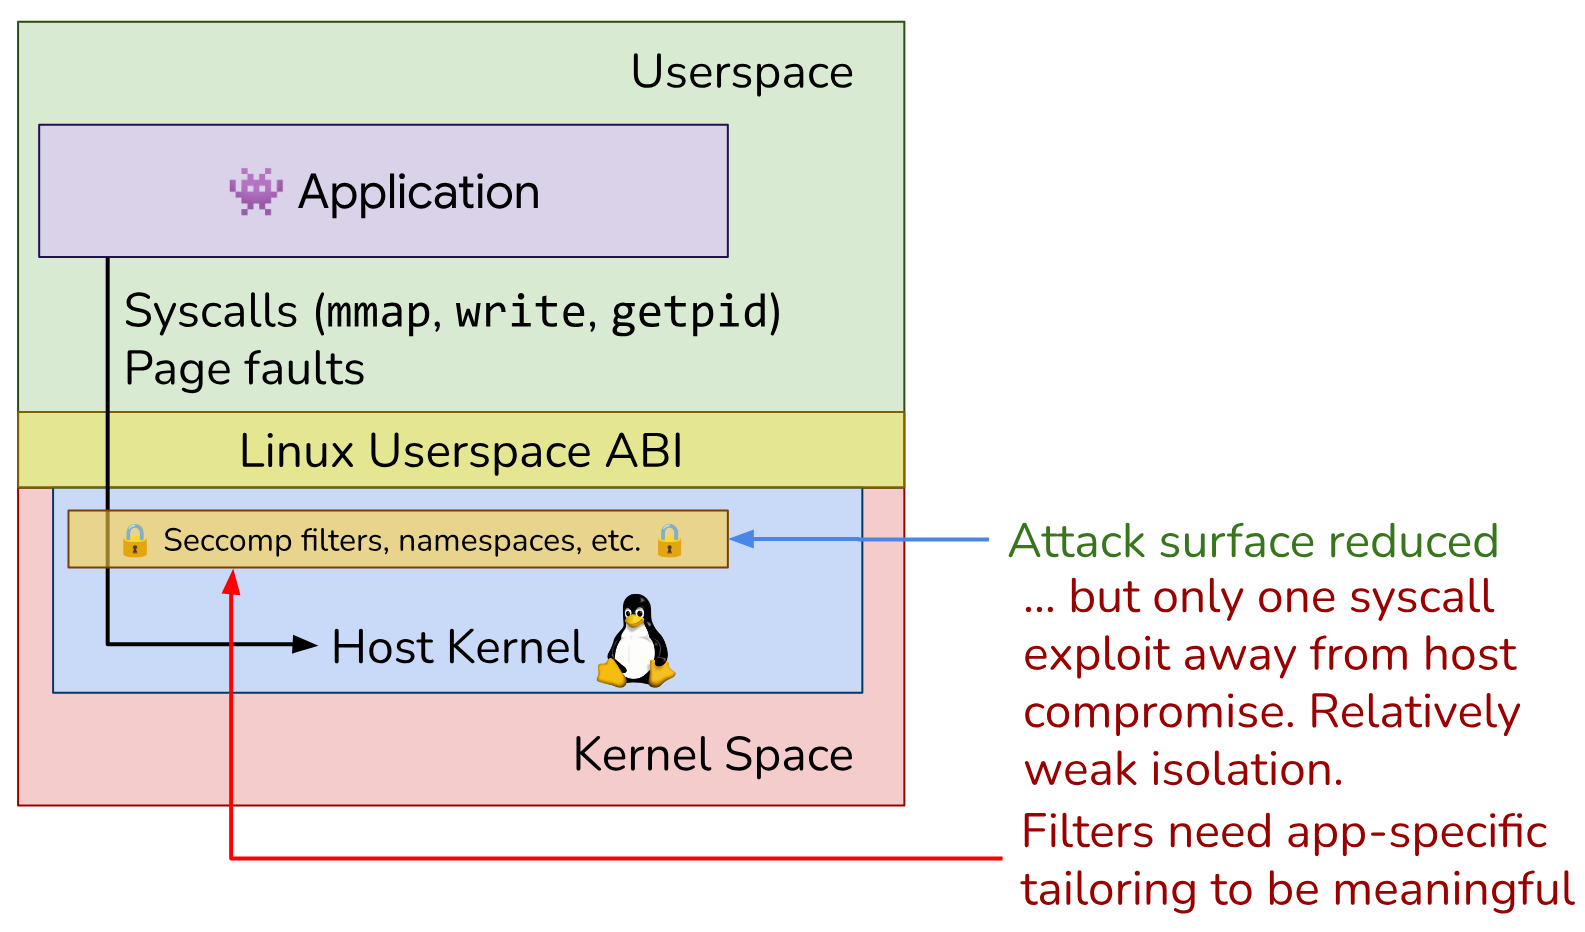
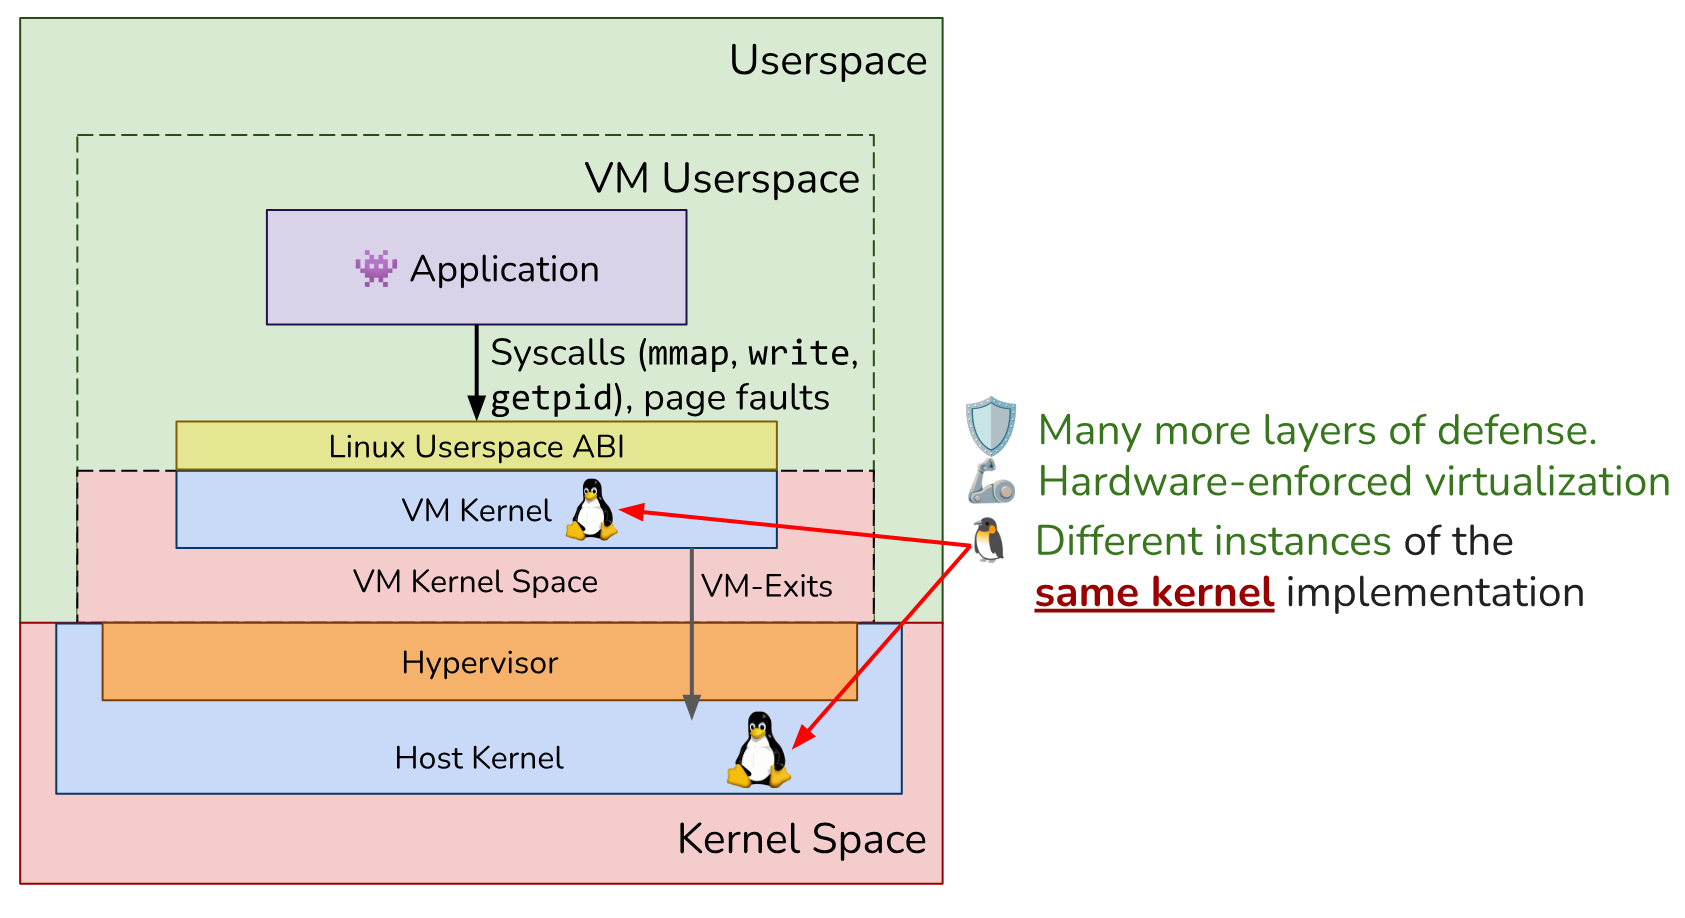
第一个是定位困境。 行业把隔离方案分成"普通容器"和"虚拟机"两个盒子,安全审计、合规人员常把"虚拟化"复选框当成"安全"的同义词。gVisor 卡在中间:实测安全性与 VM 相当,却没有那个复选框,"向习惯这种二分法的受众传达项目价值非常困难"(公告原文)。这是 2018 年开源以来始终没解决的沟通成本问题。
第二个是性能观感问题。 Google 内部以及其他 gVisor 使用方(蚂蚁集团、Modal)手里有能显著改善 gVisor 性能的 Linux 内核补丁,但其他用户开箱即用的 I/O 密集型负载性能损耗明显,给潜在采用者留下过糟糕的第一印象。官方原文确认了更关键的一点:项目方曾试图把这些内核补丁上游进主线,"但被内核维护者拒绝了,理由是 gVisor 是 Google 全资拥有的项目"。这是一个闭环死结:内核社区要求中立治理才收补丁,中立治理又只有捐赠才能换来。捐赠的直接收益之一就是这些补丁可以上游,解决所有人的开箱性能。
第三个是公司所有带来的优先级问题。 公告把 gVisor 潜在的非商业应用列为捐赠理由:gVisor-on-Mac(让 Linux 程序像 Wine 跑 Windows 程序一样跑在 macOS 上)、桌面 Linux 沙箱(比 bubblewrap/flatpak/nsjail 更安全、比 Qubes OS 式的整机虚拟化更易集成)。这些方向在公司所有模式下排不进优先级。
谁在用:一家运行数百万沙箱的公司刚把经验写成了公开博客
如果只是治理动作,这件事不值得单独立文。gVisor 真正的分量在采用方名单和它的 AI 基建角色。
公告列出的采用方包括 Google、蚂蚁集团、OpenAI、Anthropic、Modal、Tines、DigitalOcean。这些公司用 gVisor 做什么?公告的表述是"几乎所有大型科技公司内部都用 gVisor 满足自身的大规模沙箱需求(例如代码片段执行、RL)"。
今年 4 月,腾讯工程师在 gVisor 官方博客发表了题为 "Scaling Agentic-RL Sandboxes to the Millions with gVisor at Tencent" 的文章,给出了完整的数据:每天数百万个 gVisor 沙箱跑在 Agentic-RL 训练管线里,74,000 多次 runsc 与 runc 的平行对照测试,兼容性差距基本清零,AI 诊断层从日志和源码输出结构化根因报告,10+ 种编程语言、上百个真实项目实例,超过 10 个修复进入 gVisor 主线,覆盖文件系统、网络、proc/sysfs、PTY、系统调用语义。公告确认腾讯将"继续贡献"。这不是意向声明,是已经跑在生产里的东西。
MAGI 官方演示(多智能体 gVisor 隔离)则展示了另一面:OpenClaw、PicoClaw、Hermes Agent 三个 agent 各自隔离在独立 gVisor 沙箱,本地推理用 Ollama 跑三个不同模型,通过自托管 Matrix 服务器协作。官方给 agent 负载的适配性结论有三条:毫秒级启动适配推理调用间的低延迟需求;类进程模型带来 VM 无法匹配的沙箱密度;checkpoint/restore 让重复初始化动作可以快速重放。
治理转移的三段式与采用方可以期待什么
公告按时间尺度把变化拆成了三段。
短期(接下来几周):进 CNCF Sandbox、CI 迁移、Google 内部测试不再阻塞外部 PR、引入非 Google 方维护者。中期(接下来几个月):Incubation 状态、仓库迁出 google 组织、基于组织投票的治理模型。长期:完整 CNCF 项目所需的所有步骤。
对采用方,公告给出了一段坦率的问答:"Google 会从 gVisor 开发中撤出吗?"答案是否定的——在"对廉价且安全沙箱的需求从未如此清晰"的时候放弃自己的沙箱技术没有道理,Google 的 gVisor 贡献者正是在这个预期下从内部推动这次转移,希望复制 Kubernetes 模式加速项目在 Google 内外的采用。蚂蚁集团、Modal、Tines 三家已承诺长期加入维护者行列,OpenAI、腾讯、NVIDIA 持续贡献。对普通用户,官方的表述是:短期"没太大变化",中期"更顺畅的 PR 贡献体验",长期"更自由的 gVisor"。
写在最后
gVisor 用 Go 在用户态重写了 Linux 系统调用层,实测隔离强度对齐虚拟机,部署形态却是普通容器。它 2018 年开源时,AI agent 还不存在;2026 年,它已经是 OpenAI、Anthropic、蚂蚁、腾讯跑 agent 负载的沙箱底座,腾讯一条管线每天要起数百万个 gVisor 沙箱。治理中立化之后,卡在内核社区门口的性能补丁可以上游,macOS 支持和桌面沙箱这类非商业方向第一次有了排进优先级的通道。KubeCon North America 2026 现场会有 gVisor 贡献者答疑。
来源: