2026 年 9 月 29 日,OpenAI 在 Dev Day 上发布了 Dots:一批常驻运行的 AI Agent,每个 Dots 自带一台云端计算机,通过插件生态连接超过 4000 个应用,由 GPT-6 Astra 驱动,目标是让智能体 24 小时代替用户推进工作。产品随 ChatGPT Pro、Business Premium 和 Enterprise 计划在部分市场逐步推出,每个订阅包含一个 Dots,额外额度按月扩容。
这不是 OpenAI 第一次做 Agent——Codex 管代码、Operator 管浏览器操作、Deep Research 管一次性调研。Dots 的差异点在「常驻」二字:此前的 Agent 产品都是任务制,用户发起、Agent 执行、结束即止;Dots 则是持久实体,有名字、有长期记忆、有自己的工作环境,会在用户没有下达指令的时候主动寻找可以推进的工作。本文基于 OpenAI 官方发布公告与同日发布的安全技术博客,拆解 Dots 的产品结构、权限模型、安全机制,以及它和市面上其他 Agent 运行时的位置关系。
Dots 是什么:一个有编制的员工,而不是一个会话
官方对 Dots 的一句话定义是「remarkably capable, always-on agents」——能力足够强、随时在线的智能体。展开成产品结构,每个 Dots 包含四个组成部分:
- 一个云端计算机:Dots 在 OpenAI 托管的沙箱环境中运行,可以浏览网页、分析文件、创建文档、执行代码。用户可以随时打开「Dots 的电脑」查看它正在做什么,也可以授权它连接自己的笔记本电脑,在本地设备上直接干活。
- 一个持久身份:Dots 有名字、有记忆、有随时间积累的偏好模型。官方描述是「你与它协作越多,它越了解你的偏好、你的思考方式、以及什么样的产出对你算合格」。
- 一组应用连接:通过插件生态,Dots 可以接入超过 4000 个应用。连接管理复用 ChatGPT 现有的 app permissions 体系,与 ChatGPT、ChatGPT Work、Codex 三端共享。
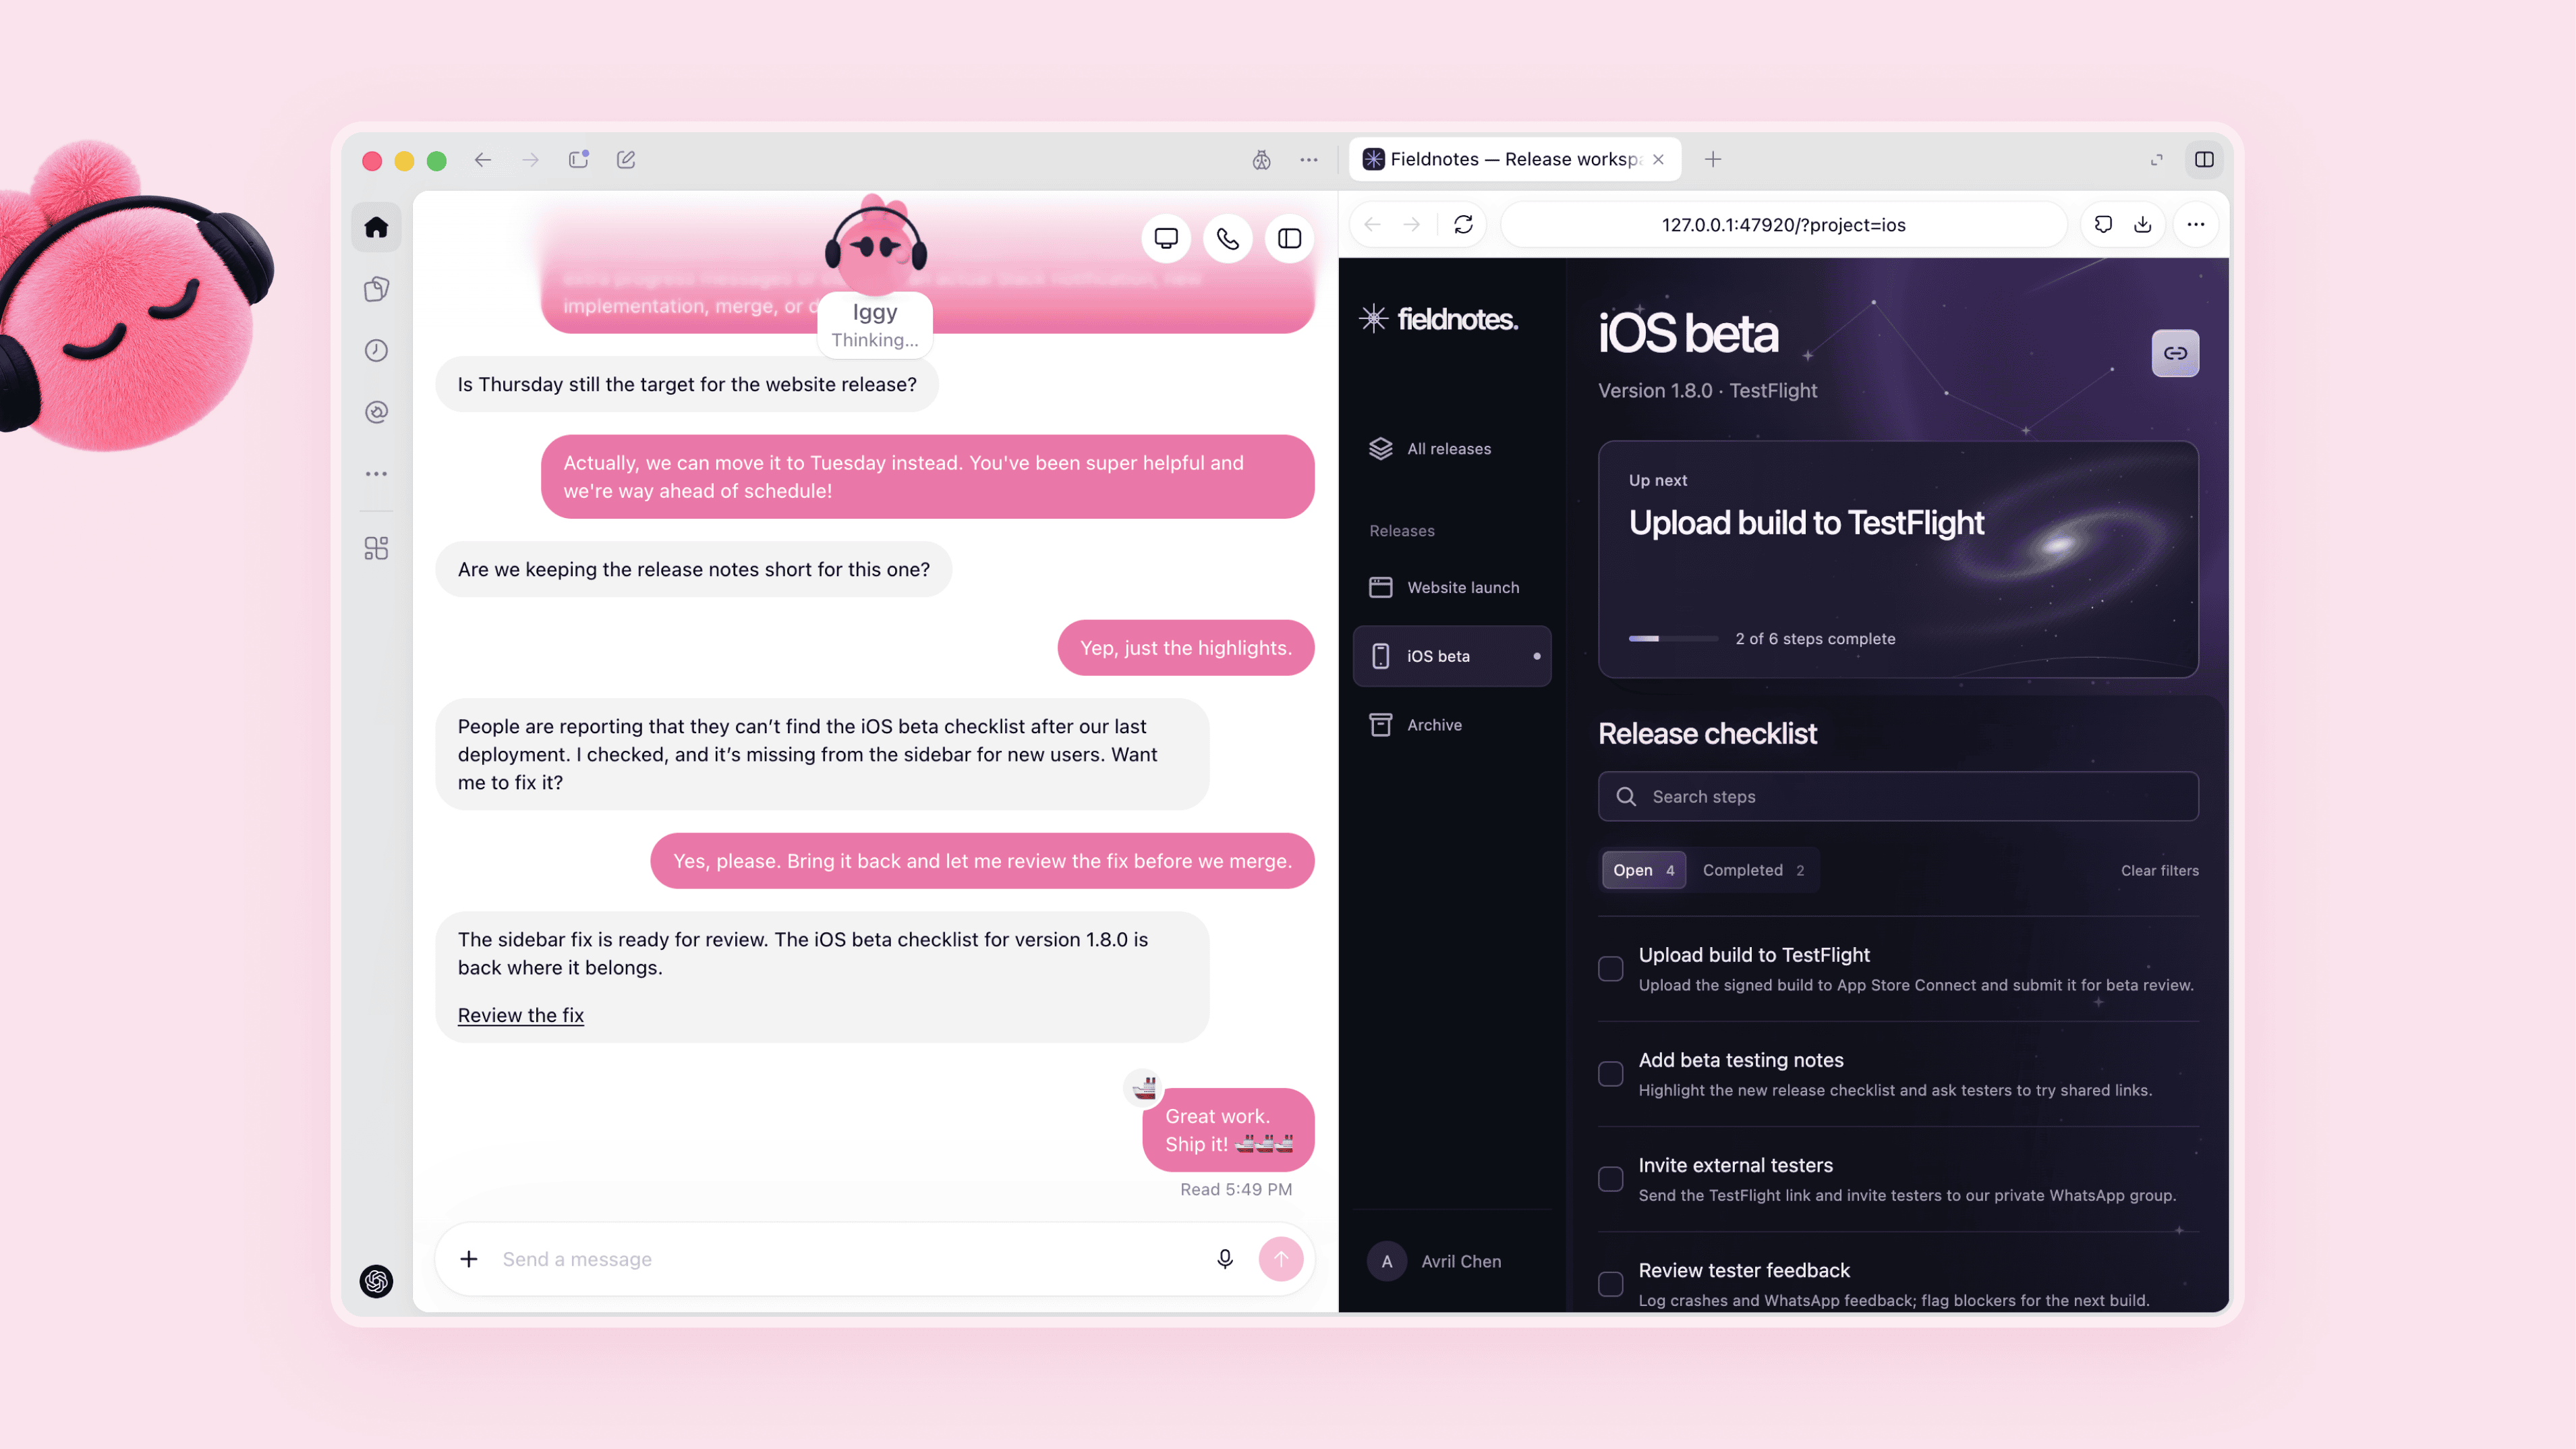
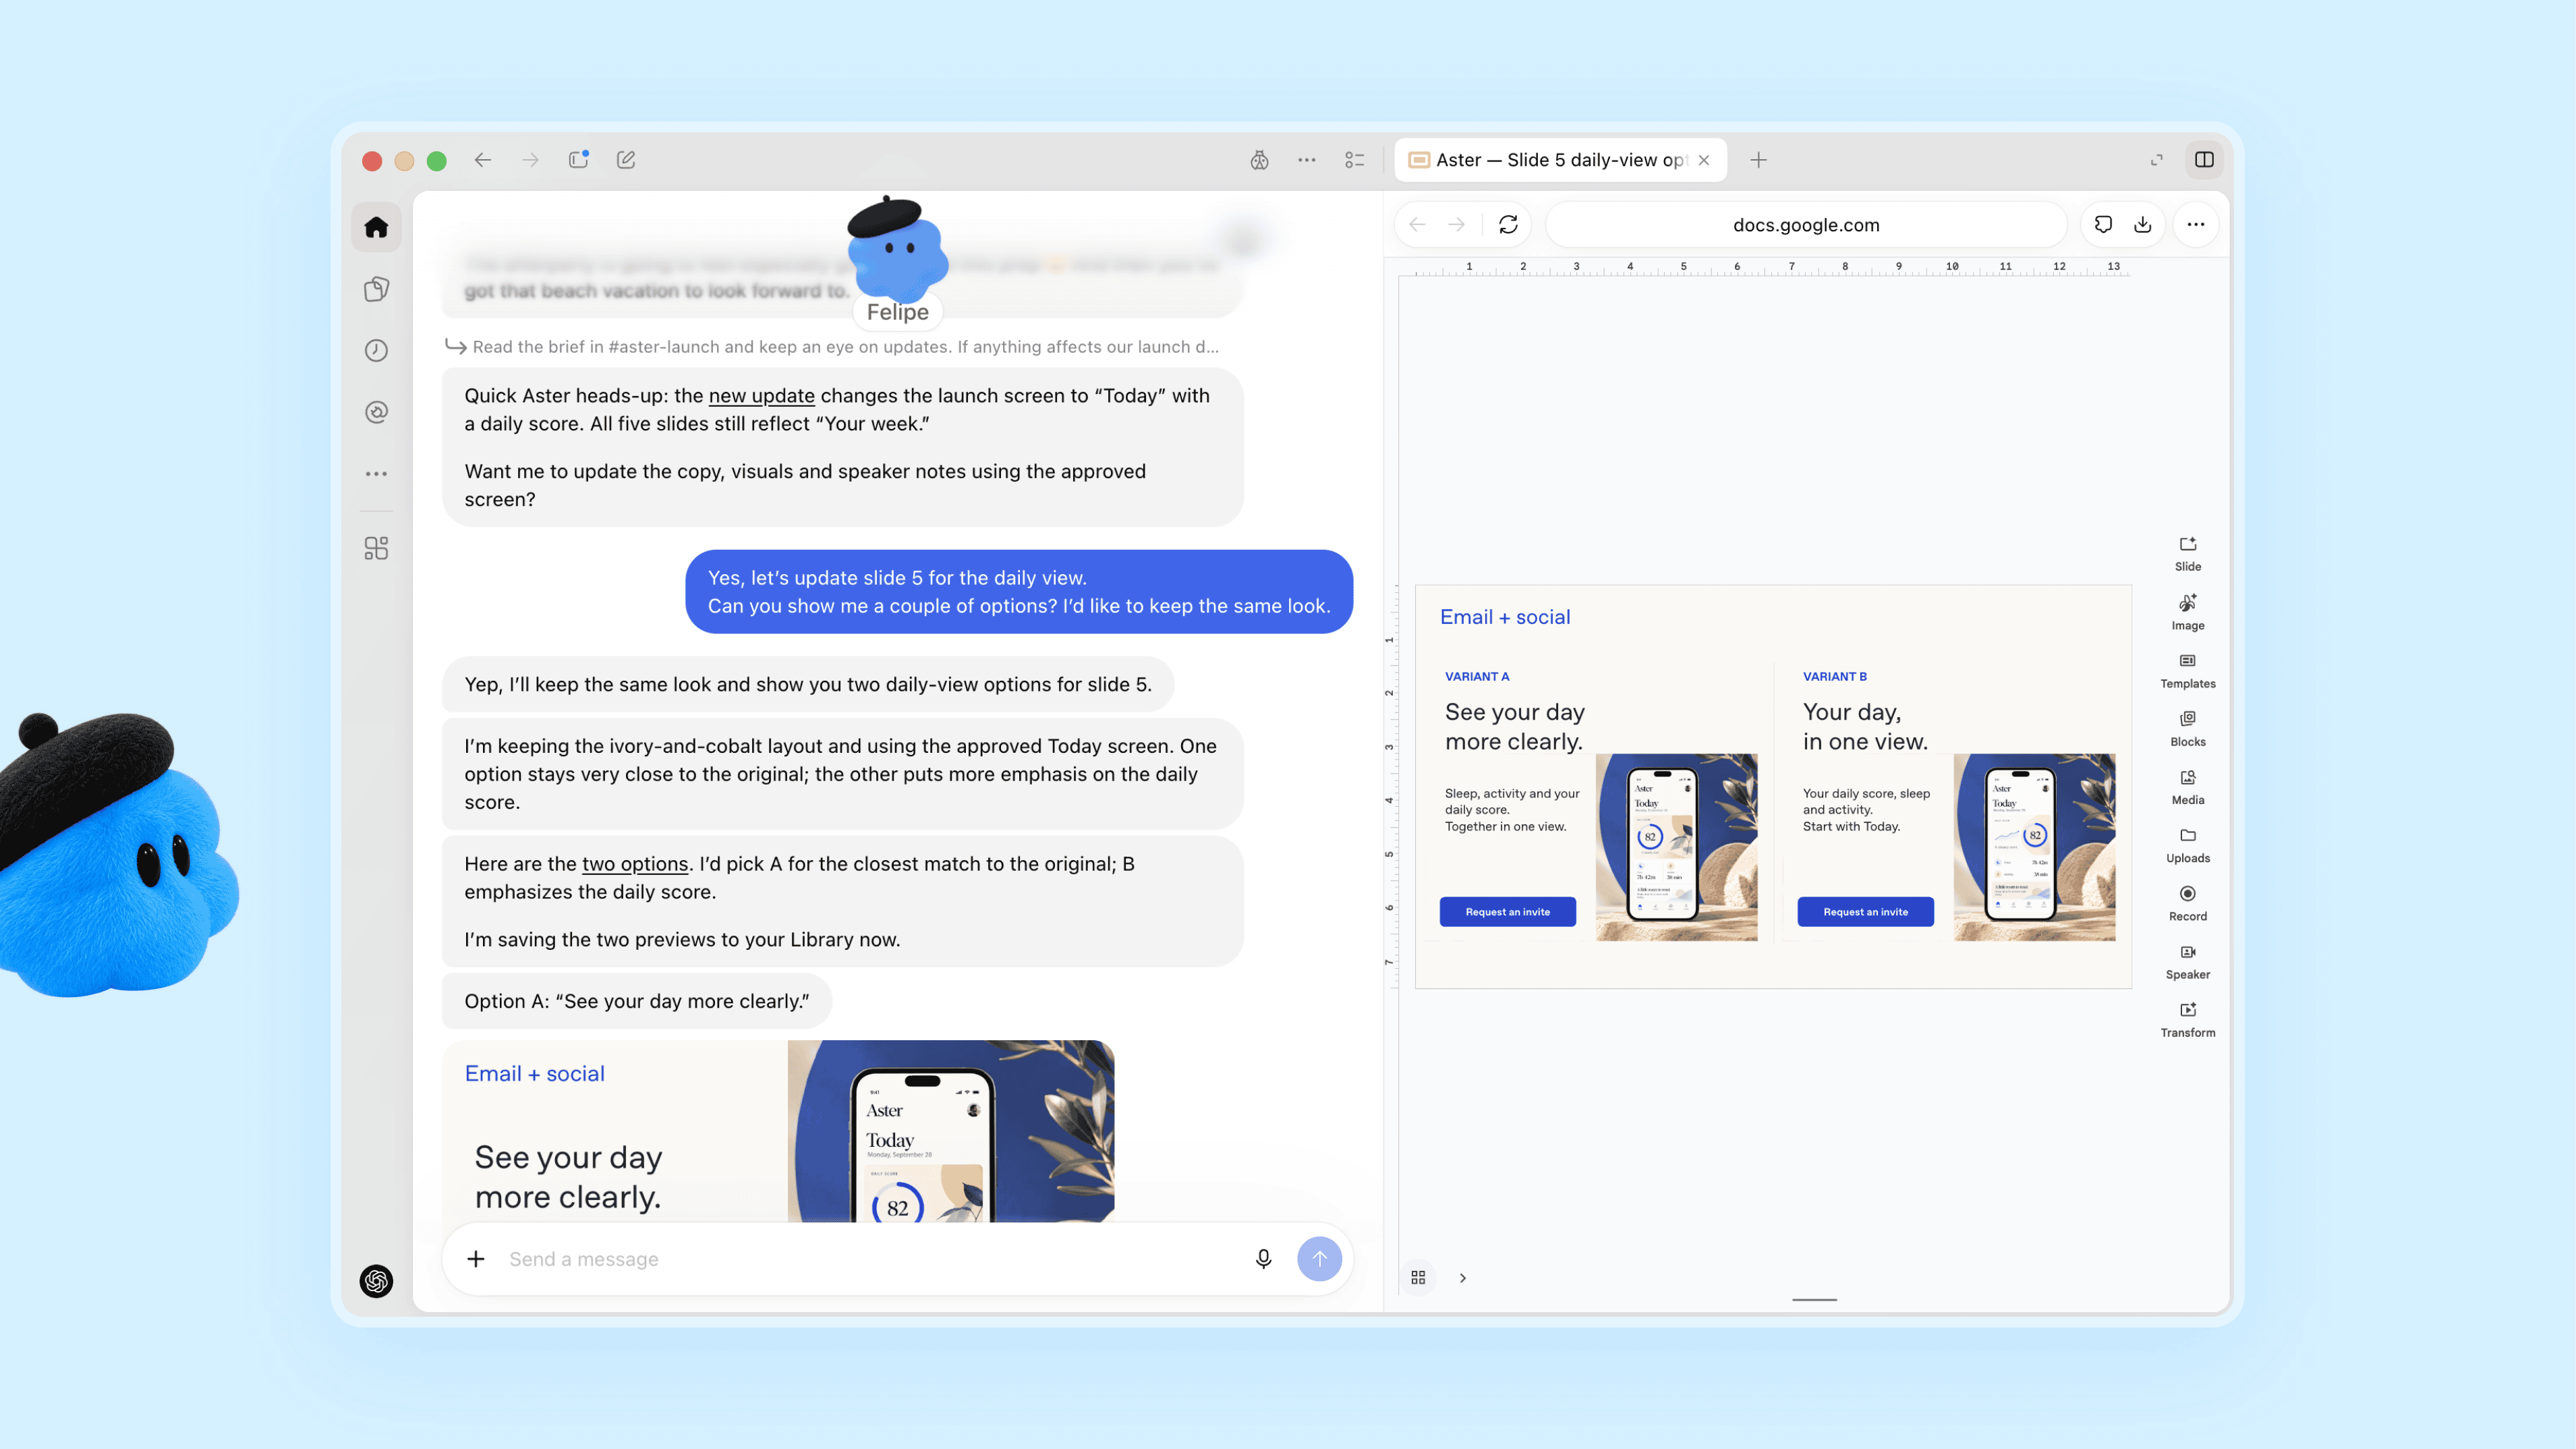
- 多个触达渠道:用户可以在 ChatGPT 桌面端、网页端、移动端与 Dots 对话或语音通话,也可以在 Slack 和 Teams 里给它发消息。上下文跨渠道共享——在 ChatGPT 里启动的项目,切到 Slack 里继续跟进时 Dots 记得全部背景。
官方给出的内部用例包括:Slack 里出现 bug 报告后 Dots 立即开始排查;新设计稿到位后 Dots 把它变成可运行的应用原型;规划周期启动后 Dots 推动所有人同步进度。外部早期测试者的用例更具体:一位测试者的 Dots 发现他忘了给一家出版物开稿费发票,于是准备好发票,经他批准后发出。
这五个环节——发现问题、准备工作、请求批准、执行交付——构成了 Dots 与任务制 Agent 的本质区别:它对结果负责,而不是对单次指令负责。
常驻意味着什么:主动研究机制
Dots 最值得关注的技术设计是「proactive research」(主动研究)。当用户没有在 actively 跟它协作时,Dots 会在后台启动研究任务,寻找可以帮助用户的机会,比如注意到你的旅行计划发生了变化。
这个机制的权限设计有明确边界,而且是用代码强制、不是靠模型自觉:
- 主动研究任务运行在 Dots 自己的云端环境里;
- 只能使用只读工具,从用户已授权连接的数据源读取信息;
- 不能向其他人发送消息,不能修改已连接应用里的内容,不能控制浏览器或桌面设备;
- 研究结果以私有笔记形式保存,只供该 Dots 自己使用;
- 任何后续动作都必须走常规的动作规则和审批检查。
数据用途上,OpenAI 说明后台研究线程和笔记本身不直接用于模型训练;但如果某条笔记后来被带进一场合格的对话或任务(比如笔记里记录了里斯本的旅行信息,而用户随后请 Dots 规划里斯本行程),那段上下文就可能按用户设置参与训练。这个细节在隐私条款里交代得比较细:训练边界的最小单位不是任务本身,是进入对话的上下文片段。
动作分级:什么时候自己干,什么时候必须问你
常驻 Agent 的核心工程问题是授权边界:放得太开就是安全事故,收得太紧就退化成一个需要盯着的聊天机器人。OpenAI 把 Dots 的动作分成了四级:
第一级:自动执行。普通只读操作——读取已连接应用的信息、分析、起草——不需要额外审批,跟随应用权限体系。
第二级:Auto-review 系统审查后执行。发送邮件、修改文件这类对外产生影响的动作,先经过一个独立的安全系统 Auto-review 检查:比对用户指令、自定义规则和安全要求,判断这一步能不能做。以邮件为例,它会检查收件人和正文,拦截发错地址或泄露不该分享信息的情形。审查通过就执行,拦截则把原因返回给 Dots,由它决定是补充信息、请求用户批准、换一条允许的路径,还是直接停止。关键在架构上:强制 Auto-review 的控制系统位于 Dots 无法修改的环境之外,Dots 拿不到关闭检查的权限。
第三级:每次都需要用户确认。永久删除数据、安装或运行来源不明的软件、授予新的安全敏感访问权限。这些操作不可逆或扩大攻击面,官方强制逐次确认。
第四级:必须交还人类。修改密码、在金融账户之间转账,Dots 可以帮忙做周边任务,但敏感步骤本身必须由用户亲手完成。健康数据的分享也被划到高特异性授权——系统举例的场景是「把我的病史分享给 Thompson 医生」这种点名到具体收件人的指令。
Dots 的购物行为走已保存卡片的商户站内流程,且购买必须经用户批准。用户还可以写 Custom Rules 进一步收紧,比如「永远不要发邮件」;Dots 可以帮用户起草规则,但修改规则本身需要用户批准。
这套分级与此前 ChatGPT Agent 模式的 auto-review 机制一脉相承,变化在于持久化之后审批上下文也持久了——一次批准绑定在任务指令上,任务延期或委派都不会扩大授权范围。原话是:授权「stays tied to your instructions for the task; continuing later or delegating work does not expand it」。委派扩张是 Agent 系统里最经典的权限泄漏路径,把这句写成硬规则比事后审计有用。
凭据与提示注入:两道针对性防线
持久 Agent 有两类高风险面,OpenAI 的安全博客专门各给了一套方案。
凭据隔离。Dots 登录网站时走 secure sign-in:需要登录时模型暂停,用户在安全登录表单里完成认证,凭据直达浏览器环境并提交,全程不进入模型上下文。保存的密码走一条独立的加密凭据服务,服务把密码交给浏览器完成登录,同样不经过模型。官方明确指出这套保护的边界:只在 secure sign-in 和保存密码流程内有效;如果用户自己把密钥贴在一条可读的消息或文档里,模型依然看得到。
提示注入(prompt injection)防御。常驻 Agent 会读网页、邮件、文档,这些都是恶意指令的载体。OpenAI 的方案是模型层加固加系统层限制的组合:GPT-6 Astra 在训练中学习抵御注入,工具层面用只读限制和动作前检查兜底,运行时监控系统持续观察 Dots 是否在执行偏离指令或绕过安全机制的行为,发现可疑行为可以暂停工作并向用户告警。沙箱层面,代码执行环境与协调 Dots 工作、执行安全检查的系统相互隔离,Dots 在执行环境里拿到的权限不能用来改安全系统本身。
红队机制上,官方提到人工加自动化的红队持续测试 Dots 面对指令变更、模糊请求和越权尝试的表现,Astra 被训练拒绝生物和网络安全滥用类请求。同日发布的 system card 里有完整的评测细节,本文不展开。
GPT-6 Astra 在这里的角色
Dots 由 GPT-6 Astra 驱动。安全博客给 Astra 的定位描述了常驻 Agent 对模型的特殊要求:理解目标、保持在请求范围内、在答案会改变后续动作的问题上主动提问。任务制 Agent 的一次性对话里,误解的代价是重试一次;常驻 Agent 的误解会随着时间累积——偏离方向的调研、错误的优先级判断都会沉淀进记忆。Astra 的训练目标就是压缩这种偏移:理解你的意图、守住范围、拿不准就问。
这与上半年各家发布的 Agent 运行时(包括前几篇写过的 AX、OpenRig 这类开源方案)选的技术路线不同。开源运行时把编排、队列、权限做成显式的工程层,模型只负责推理;OpenAI 把意图理解、范围控制这些职责上移进了模型本身。两条路线各有取舍:工程层方案可控但覆盖不了语义级的偏移,模型层方案优雅但黑盒程度更高,真实使用数据会给出裁决。
定价与可用性:订阅分层里的第一个 Dots
Dots 随 ChatGPT Pro、Business Premium 和 Enterprise 计划在符合条件的市场推出,Enterprise(含 Edu 和 Healthcare)需要管理员开启 beta。首个 Dots 包含在订阅内,不加收费用;计划附带一笔「深度工作」额度,上线后第一个月有加量。与 Dots 的日常对话不计入 ChatGPT 用量上限,但它代管 Codex 或 ChatGPT Work 任务时按原规则计费。后续可以添加更多 Dots,按速度或月度工作量扩容——官方把这个方向描述为「scale the output of each dot」。
企业侧还有一条独立产品线:specialist dots(专职 Dots),为企业内固定职责配置独立身份、凭据和系统访问,第一批试点覆盖采购、发票处理、邮件营销、客服和商务合同。OpenAI 正在与微软合作把这些专职 Dots 接进 Agent 365 的企业治理与安全管控体系。这个分工值得记一下:个人 Dots 对应助理,specialist dots 对应岗位——后者才是企业市场里 Agent 编排的真实入口。
与现有 Agent 生态的位置关系
把 Dots 放进今年 Agent 产品的版图里,它的坐标系是「消费级常驻 Agent」:
- 对比 Codex(代码任务制)和 Deep Research(调研任务制),Dots 是持久实体,负责任务之间的连续性;
- 对比 Anthropic 的 Claude Agent 模式和开源运行时(OpenRig、AX),OpenAI 的差异是托管环境加应用生态——4000 个应用连接是自建运行时短时间补不齐的护城河;
- 对比企业级 Agent 平台(Microsoft Agent 365 等),OpenAI 选择合作接入而非另起炉灶,specialist dots 借用微软已有的企业治理管道分发。
HN 上这条新闻拿到了 624 分和 482 条评论,讨论的分歧点也很清晰:一派认为 always-on 是 Agent 形态的正确终局,任务制只是过渡;另一派担忧成本——有评论直接算账,「无法想象这种 always-on 智能体系统要烧掉多少算力」。隐私向的质疑集中在「它读得到什么」的边界感知上,这也是 OpenAI 用整篇安全博客来回应的问题。
产品能否立住,取决于两个变量:一是 Astra 在长周期任务上的偏移率是否真的低到可托管(官方自己也说「Dots 仍会犯错,重要产出务必复核」);二是主动研究的信噪比——后台找到的「帮助机会」如果有相当比例是无用打扰,常驻形态的体验优势会迅速被疲劳感抵消。这两个数据官方都还没公开,只能等使用面铺开后的第三方测量。
小结
Dots 的产品结构可以压缩成三层:模型层是 Astra 的意图理解与范围控制,环境层是隔离的云端计算机加 4000 应用插件生态,治理层是四级动作分级加 Auto-review 独立审查。它把「Agent」从动词做成了名词——不再是运行一次的任务,而是编制表上的一个员工。
对开发者而言,短期可感知的变化有三件:Slack 和 Teams 成为 Agent 的一线交互界面;企业 Agent 采购多了一个借道 Microsoft Agent 365 的选项;开源运行时阵营与托管生态的路线分歧会更早地被真实使用数据裁决。至于 always-on 的算力账本怎么算,OpenAI 还没有给出数字。
来源: