2026 年 10 月 29 日 16:20(美东时间,下同),区块链上开始出现成批的异常转账:币安分布在多条链上的热钱包地址,资产在短时间内被程序化扫出。Chainalysis 事后统计,流向攻击者地址的资产约 64 亿美元;币安自己公布的估算约 63 亿美元。无论采用哪个数字,这都是加密货币历史上金额最大的单次盗窃案,按 Chainalysis 的说法,也是史上最大的金融犯罪案之一。多家链上追踪机构将事件归因于朝鲜关联的 TraderTraitor 组织,判断依据是赃款与上月 Bitget 被盗资金的实时合流。截至币安最新通报,约 30 亿美元资产已被冻结。
从 16:20 到 17:14:54 分钟里的完整动作
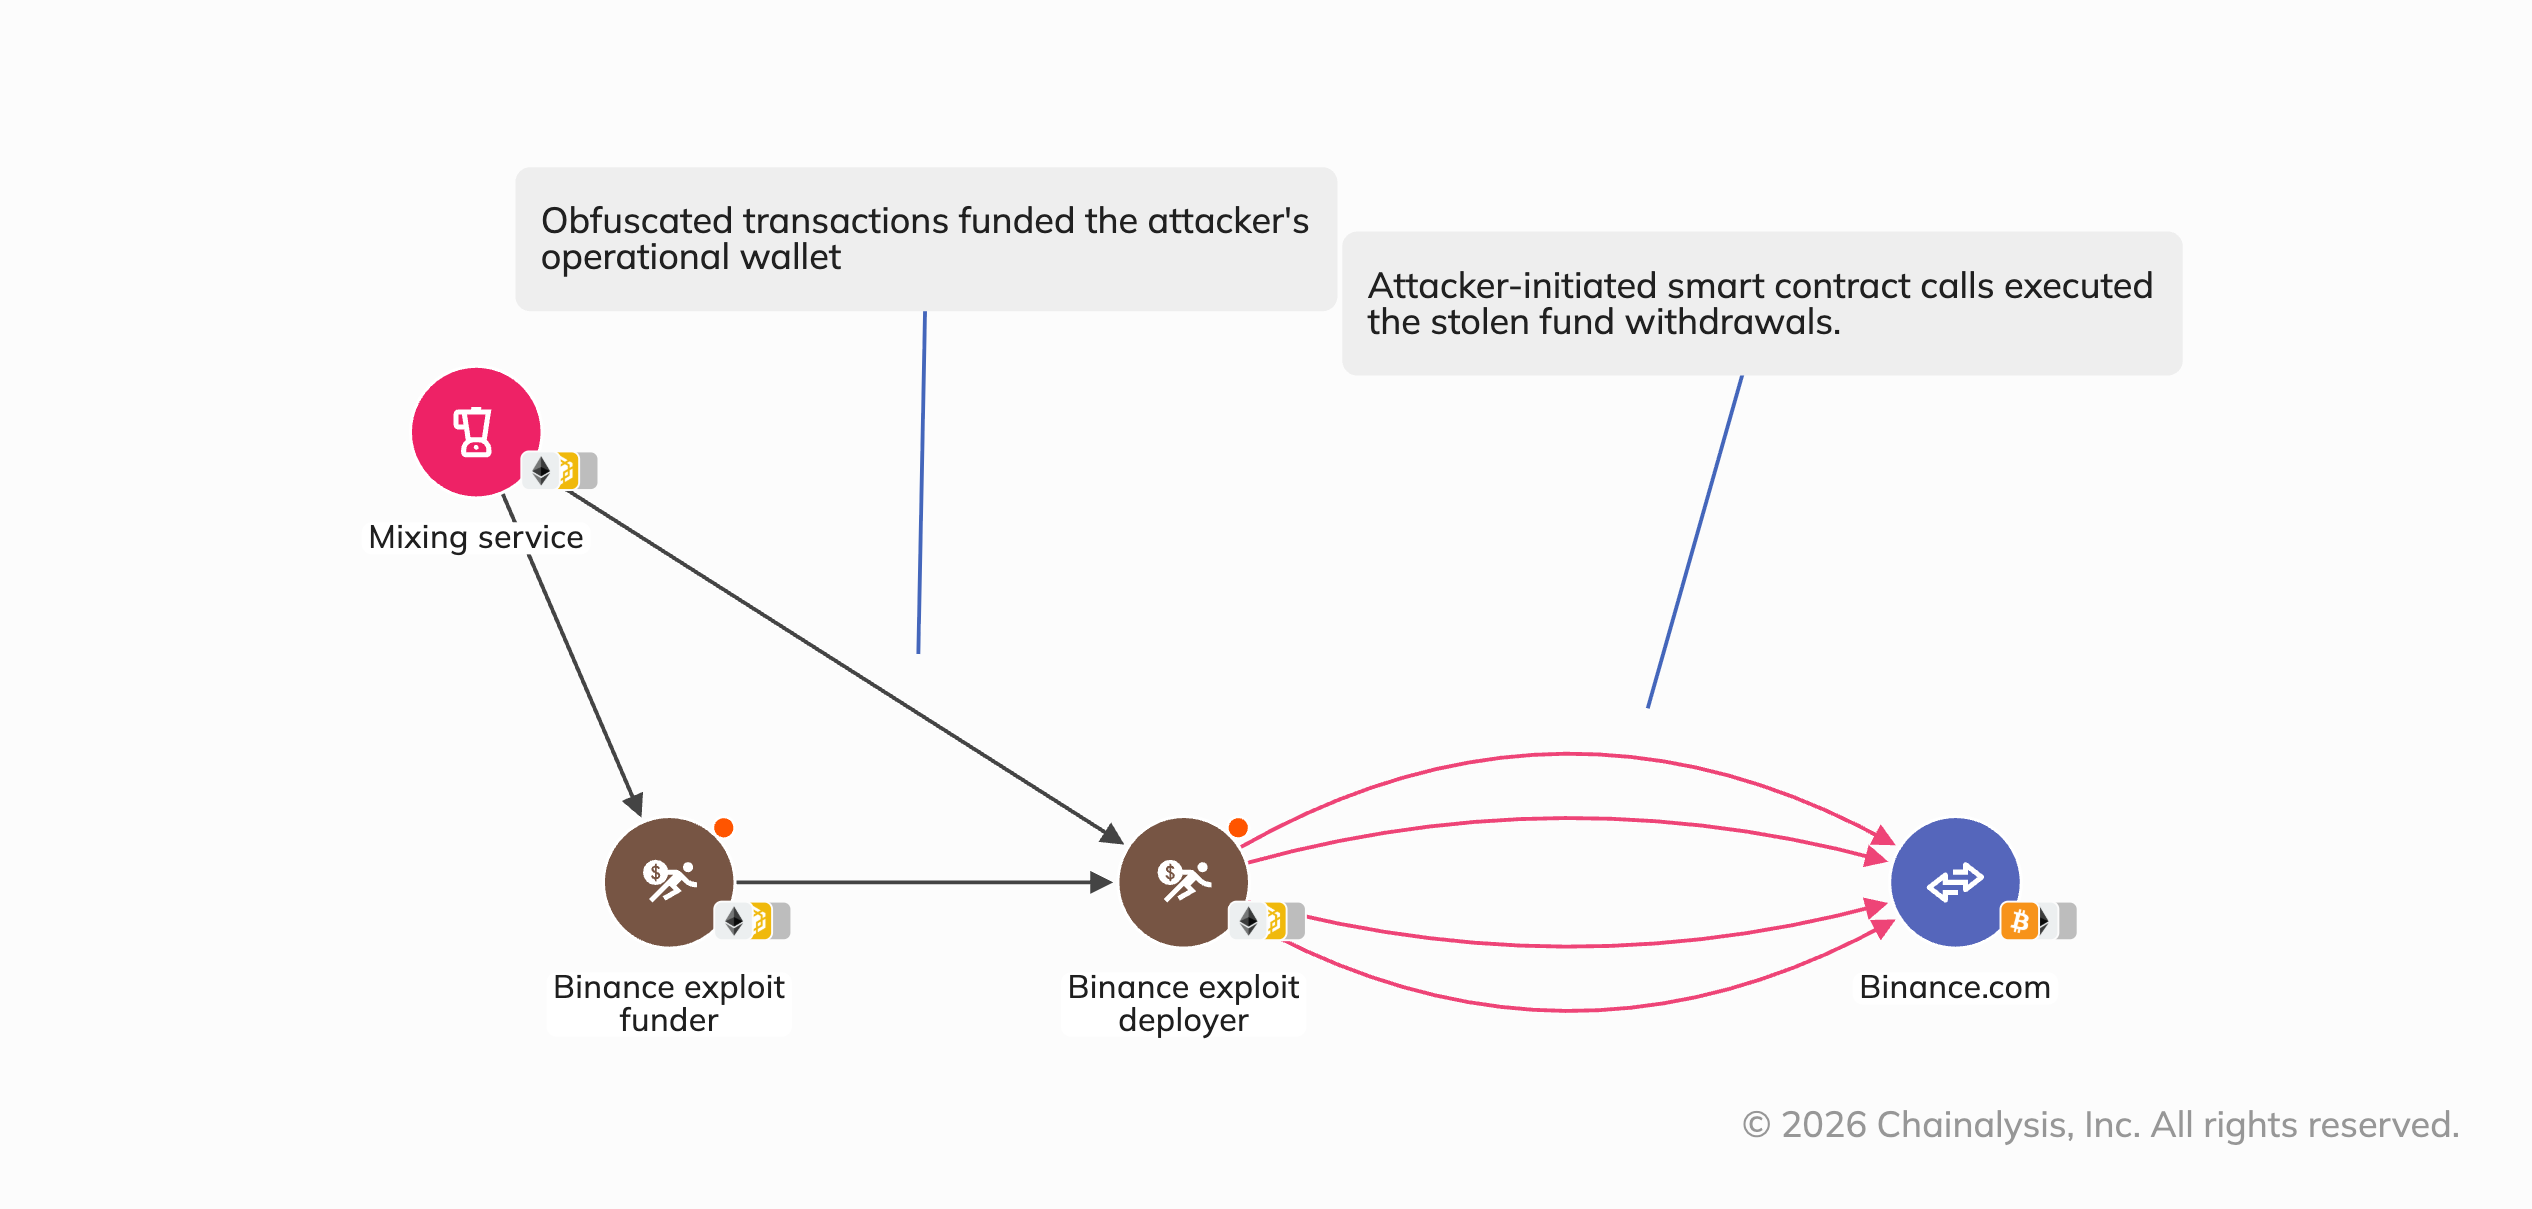
Chainalysis 的报告还原了当天下午的链上时间线。16:20 前后,资金开始离开币安多个热钱包。在以太坊上,攻击者用一个经混币器 Tornado Cash 注资的操作钱包,提交了有效的签名授权,使币安热钱包得以执行攻击者部署的合约代码,随后调用该钱包把资产扫入攻击者地址;其他受影响的钱包则表现为普通的签名转账。整个提取横跨以太坊、BNB Chain 等多条链,总计约 64 亿美元。
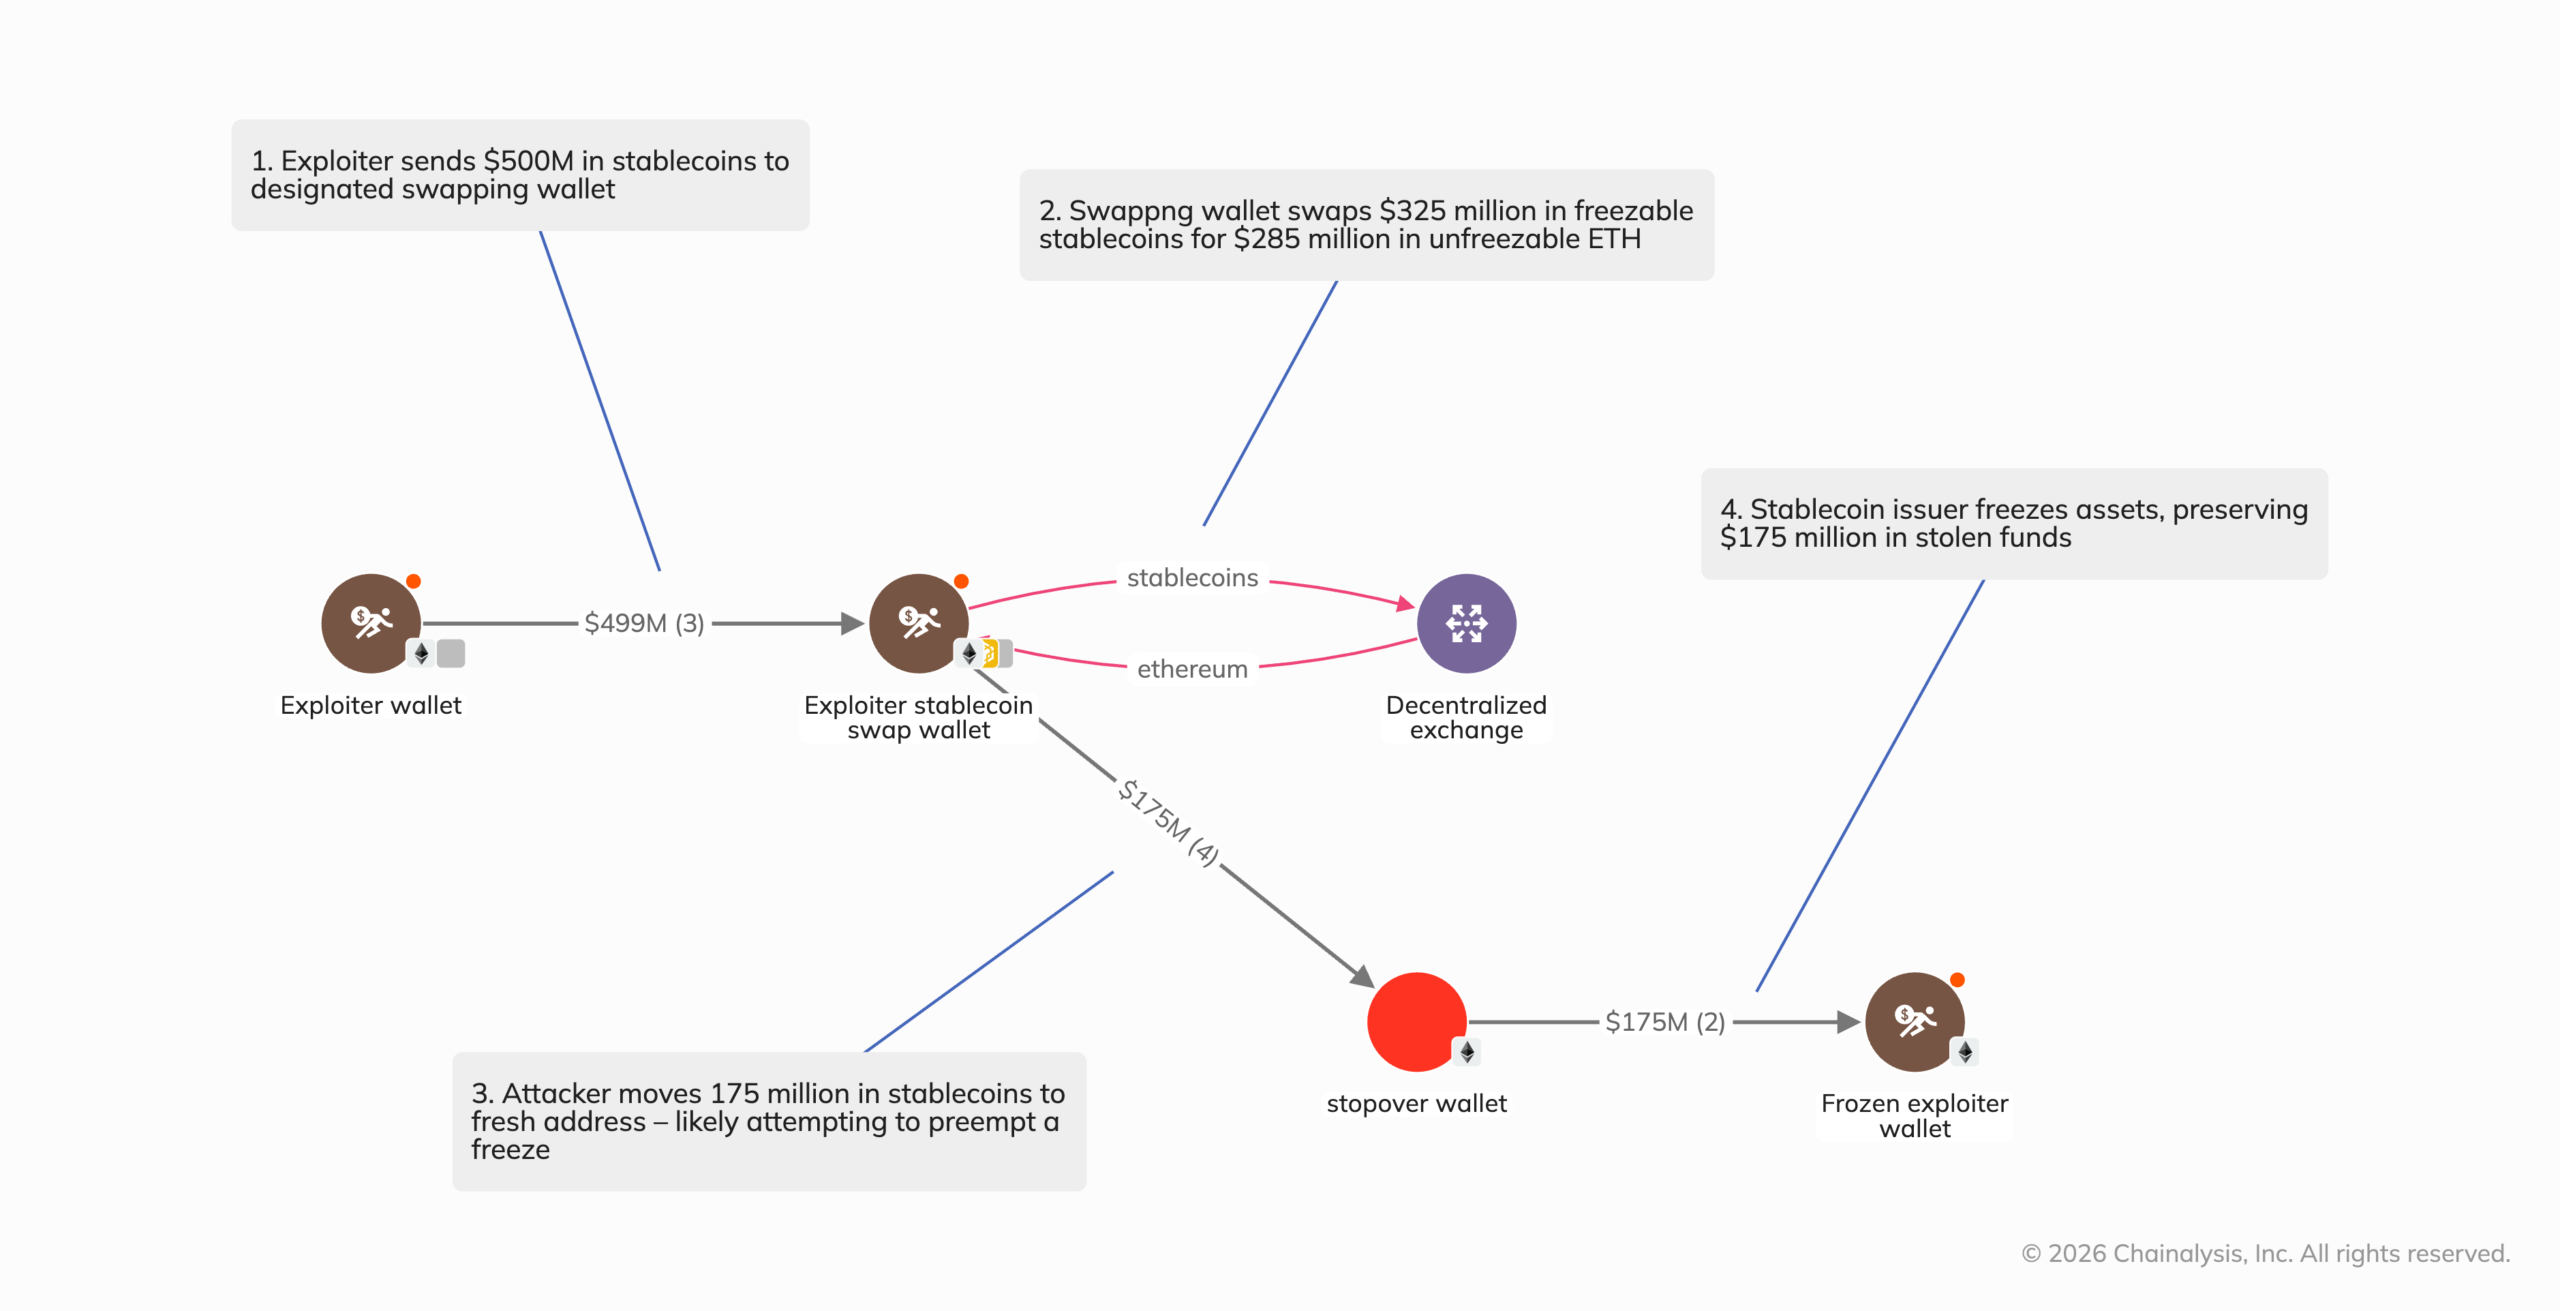
攻击者清楚真正的敌人是时间。赃款中相当一部分是 USDT、USDC 这类可被发行方单方冻结的稳定币,冻结只欠一个流程。资产流出开始后不久,攻击者把约 5 亿美元稳定币集中到一个换币钱包,用近 20 分钟把其中 3.25 亿美元稳定币换成了 2.85 亿美元的 ETH,ETH 属于没有任何单一机构能喊停的资产;又过 10 分钟,剩余的 1.75 亿美元稳定币被分散转入多个中途站地址,赌的是黑名单来不及覆盖。17:14,第一波冻结开始执行,距第一笔异常转账约 54 分钟。
热钱包为什么会被"授权"搬空
这次事件的技术关键不在链上协议,而在一把被冒用的钥匙。币安在官方 Square 帖子中确认,被盗主热钱包"Binance 14"在资产流出前约 3 分钟(20:21 UTC)被设置了一笔 EIP-7702 委派,而这种授权只能由钱包自己的私钥签署。换句话说,攻击没有利用以太坊协议的漏洞,签署那份致命授权的,是币安自己的签名系统。
EIP-7702 是 2025 年 Pectra 升级引入的新交易类型(Type-4)。它允许普通外部账户对一个智能合约地址签名授权,授权生效后,该账户的执行代码会被替换成目标合约的代码。设计初衷是让普通钱包获得智能合约钱包的能力:一笔交易批量执行多笔转账、由第三方代付 gas、按自定义逻辑处理余额。
这套机制同时把"签名一次"的价值放大了。传统模式下,热钱包每转一笔资产都要单独签一次名,签名系统失守一次的损失以单笔计;在 EIP-7702 下,只要让自动签名系统签下那一份授权,钱包的全部执行逻辑就交给了对方部署的合约,之后的批量扫币只剩合约执行速度的问题。据 Reuters 报道,币安的初步调查认为入侵起点是一名工程师的笔记本电脑被植入恶意软件,攻击者由此进入内部系统发起未授权提币。入口是一台终端,放大器是这项为新能力而设的标准。
冻结竞速的胜负手:资产能否被单方喊停
稳定币与 BTC、ETH 的区别在于发行方保留了合约层的管理函数。USDT 与 USDC 的合约里都有黑名单映射,发行方把地址写入后,该地址的转账与赎回即被拒绝。这个常被批评为"中心化后门"的功能,在 10 月 29 日下午成了追赃的主要工具,多家发行方与执法机构在同一个小时内并行行动。
| 冻结方 | 冻结金额 | 出处 |
|---|---|---|
| Tether | 超 15.67 亿美元 USDT | CEO Paolo Ardoino |
| Circle | 超 8 亿美元 USDC | CEO Jeremy Allaire |
| Ripple | 约 2 亿美元 | 币安联合创始人何一 |
| World Liberty Financial(联合 BitGo) | 2700 万美元稳定币 + 约 200 万美元代币 | 币安联合创始人何一 |
| 合计 | 约 28 亿–30 亿美元 | Chainalysis 统计约 28 亿,币安公布约 30 亿 |
竞速的结果:攻击者换掉了 2.85 亿美元,冻结方截住了约 28 亿。剩余约 33 亿至 35 亿美元,大部分是 BTC、ETH 这类无人能单方冻结的原生资产,流出后未再进入任何可控账户。冻结不等于追回:被冻结的资产须经司法程序才可能回到受害方手中;对未冻结的部分,WIRED 引用多名追踪者的判断,很可能永久消失。
链上留下的自动化指纹
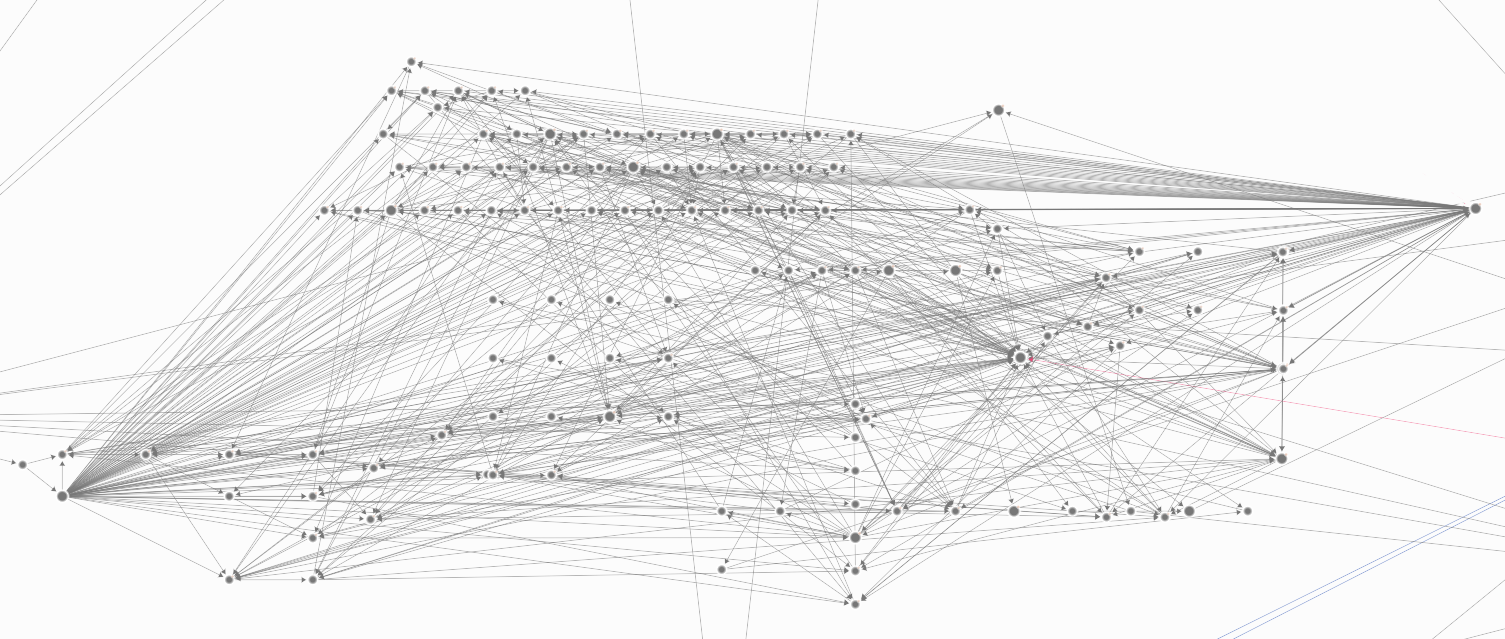
Chainalysis 在追踪中观察到了此前未见的洗钱模式:极短时间内发生数千笔交易,资金在各地址间循环流转,甚至反复回到序列早期出现过的地址。一个反复出现的行为序列是:新地址先精确收到 1 枚 TRX(波场链的 gas 代币),随后接收大额资金、再转出。这个模式指向程序化的批量操作——地址由脚本生成,gas 由脚本补齐,转账由脚本编排,目的是把人工追踪的成本推到无法承受的位置。
归因为什么能下得这么快
10 月 30 日凌晨 0:30(美东时间),Chainalysis 公开将事件归因于 TraderTraitor,一个被美国财政部制裁过的朝鲜黑客组织,此前对 Ronin Bridge(2022 年 3 月,约 6.2 亿美元)、Bybit(2025 年 2 月,约 15 亿美元)等多起重大盗窃负责。判断的关键证据是实时的:被盗资金在链上与上月 Bitget 被盗案(约 3.5 亿美元,已归因朝鲜行为者)的赃款发生了合流,两案资金共用同一批地址与通道。
从 Ronin 到 Bybit 再到这次的币安,该组织的重大案件大多以人作为入口:钓鱼招聘、投递带恶意代码的"笔试题"、在终端植入木马,再横向渗透到签名与提币系统。这次币安初步调查指向的被入侵工程师笔记本,延续了同一套路径。
63 亿美元之外的市场读数
事件次日,比特币一度下跌 3% 至 76,368 美元,创六周新低;ETH 跌至 2,178 美元;BNB 24 小时下跌 5% 至 709.70 美元;Coinbase 股价盘后跌 4.8%,Strategy 跌近 6%。币安宣布暂停充提币进行全面安全检查,联合创始人何一表示损失将由 SAFU(用户安全资产基金)与公司资金全额承担。Fundstrat 数字资产主管 Sean Farrell 的判断被广泛引用:这很可能是史上最大的加密盗窃,但目前不构成币安的偿付能力事件,挤兑、抛售与信用收缩的负反馈链条风险因此明显降低。币安 2025 年年报披露的托管资产为 1,628 亿美元,注册用户 3.35 亿,63 亿美元约占托管规模的 4%。
| 事件 | 时间 | 损失 |
|---|---|---|
| Ronin Bridge | 2022 年 3 月 | 约 6.2 亿美元 |
| Bybit | 2025 年 2 月 | 约 15 亿美元 |
| Bitget | 2026 年 9 月 | 约 3.5 亿美元 |
| 币安 | 2026 年 10 月 | 约 63 亿美元 |
| (参照)2025 全年行业被盗总额 | — | 约 29 亿美元、约 150 起 |
最后一行给了这起事件一个坐标:币安一次被盗的金额,超过行业此前一整年被盗总额的两倍。
对托管大量资产的机构,这份事件留下两条直接的工程提示。其一,签名系统需要把 EIP-7702 授权这类"一次性让渡执行权"的签名与普通转账签名区分对待,单独审批或默认拒绝;其二,被盗 63 亿美元的入口只是一台工程师的笔记本——每一笔进入签名队列的请求,信任边界都始于某台具体的终端。
说明
- 金额以币安公布的约 63 亿美元为准,Chainalysis 链上统计为约 64 亿美元;冻结金额两家统计分别约 30 亿与 28 亿美元。
- 时间线与洗钱模式引自 Chainalysis 2026-10-30 报告;入侵入口描述来自 Reuters 2026-10-29 报道;EIP-7702 委派细节来自币安官方 Square 帖子;冻结数字分别来自 Tether、Circle、Ripple、World Liberty Financial 负责人的公开表态。
- 本文为事件技术复盘,不构成投资建议。