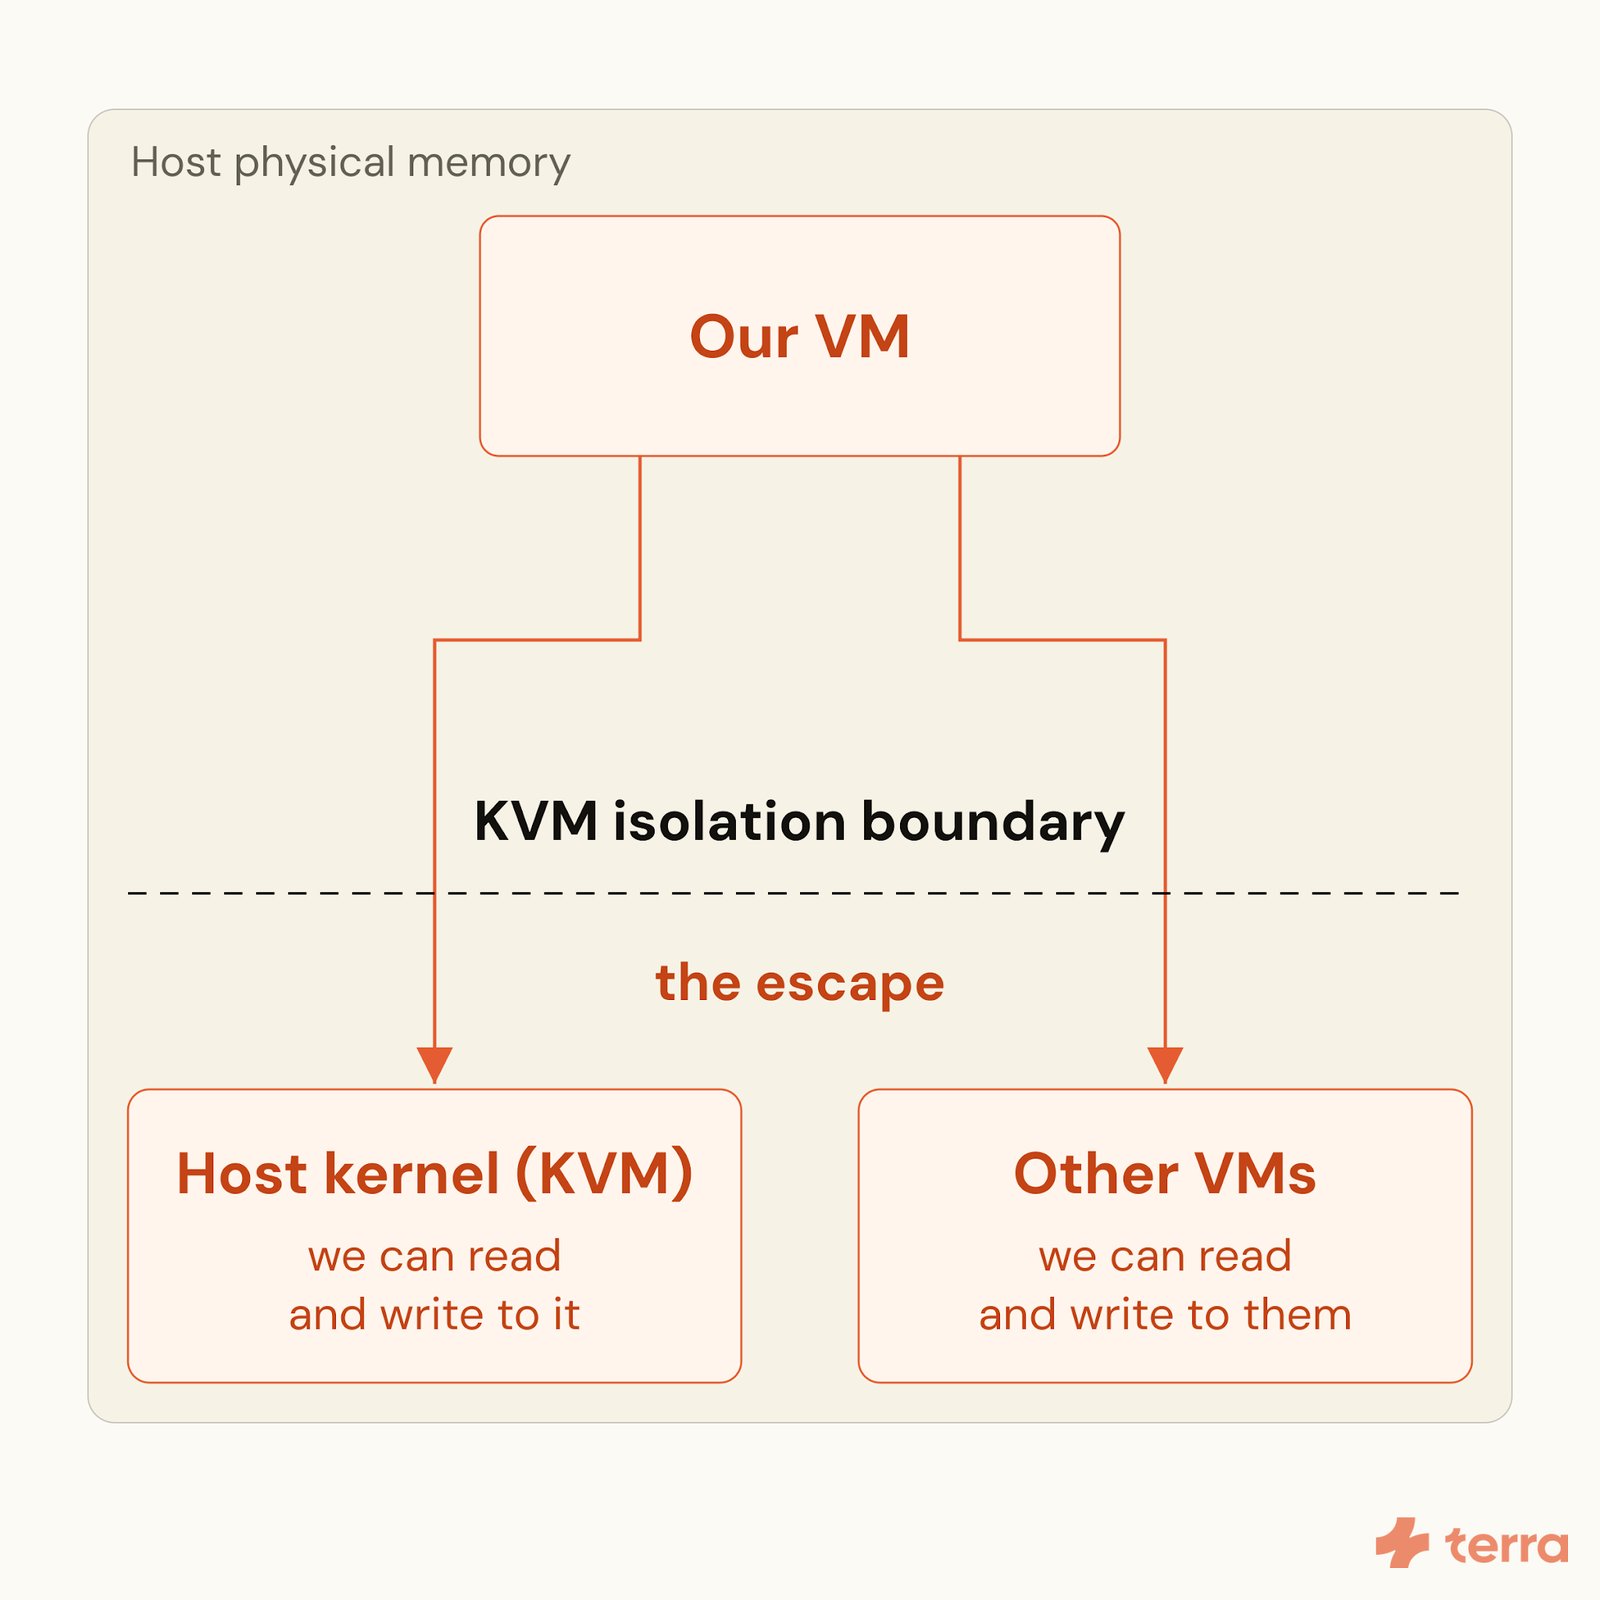
2026 年 11 月 18 日,安全公司 Terra Security 公开了一项在 DigitalOcean 普通云主机上完成的演示:研究员租下一台 Droplet,在虚拟机内拿到 root 权限,然后从虚拟机内部读出了宿主机约 127 GB 内存。返回的第一段数据是宿主机内核的版本横幅,这个字符串不存在于任何一台虚拟机里。在共享宿主机上,这部分内存装着同机所有租户虚拟机的数据。
这就是 CVE-2026-99312,Linux 内核 KVM/x86 中 AMD 嵌套虚拟化代码(nested SVM)里的一个页表 use-after-free。它有一个少见的前身:这个漏洞由 2022 年另一个漏洞的修复补丁引入,在内核里潜伏了将近四年。
漏洞画像
触发条件需要全部满足:
- 宿主机使用 AMD 处理器(Intel 不受影响,出问题的代码只存在于 AMD 分支)
- 嵌套虚拟化开启,而 kvm_amd 模块的默认值就是开启,不主动改配置即暴露
- 宿主机内核在受影响版本区间
- 虚拟机由不受信任的一方控制,且其内部有 root(云托管场景的常态)
攻击者不需要接触宿主机或控制面。每个云客户都有的东西,一台虚拟机和里面的 root 权限,就是全部入场券。
发现者 Oren Yomtov 于 10 月 21 日报告给 KVM 维护者,11 月 2 日修复合并进主线,11 月 9 日 v7.4-rc2 成为首个包含修复的标签,11 月 17 日修复随稳定版 7.3.5 与长期支持内核 6.18.64、6.12.118 发布。
演示分两端完成。读取端在 DigitalOcean 的 Droplet 上:宿主机约 127 GB 内存以只读方式映射进虚拟机。写入端在研究员自有的裸金属 AMD 服务器上(避免波及他人基础设施):虚拟机向宿主机内核的一个活跃内存页写入 32 个指定字节,宿主内核中预装的见证模块确认了这次改动。对宿主内核内存的任意写入,通常被视为宿主机代码执行的前置条件。
机制:一条被跳过的指针更新
要理解这个漏洞,需要先看 KVM 如何把虚拟机圈在自己的内存里。
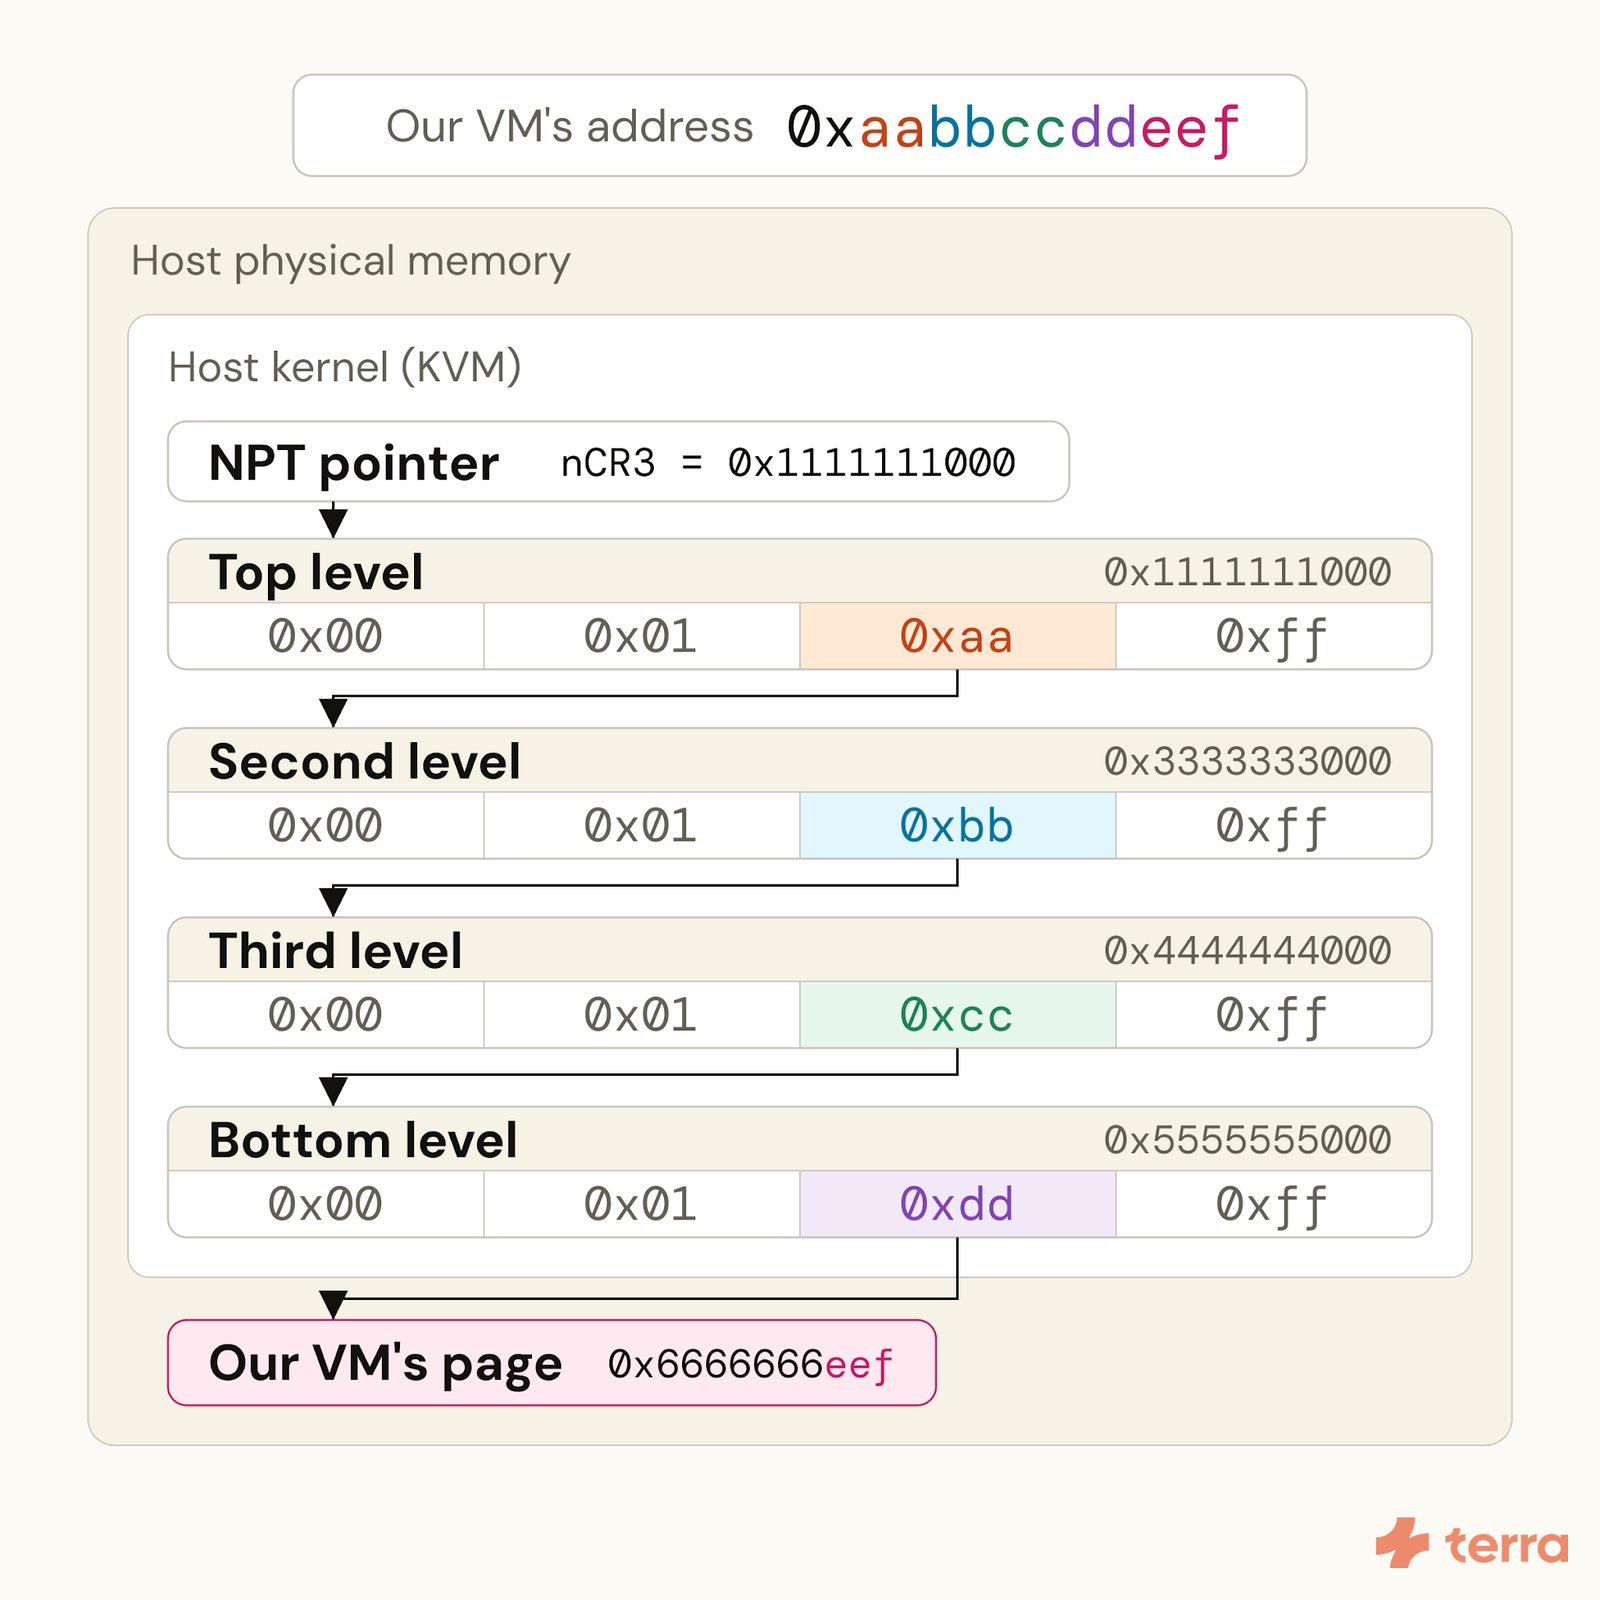
KVM 为每台虚拟机维护一张嵌套页表(NPT),把虚拟机眼中的物理地址翻译成宿主机真实内存地址。表由 KVM 在宿主内核内存中构建,虚拟机无法触及。每个虚拟 CPU 的控制块里有一个指针(nCR3),标记这张表的起始页,处理器做地址翻译时就顺着它逐级查表。
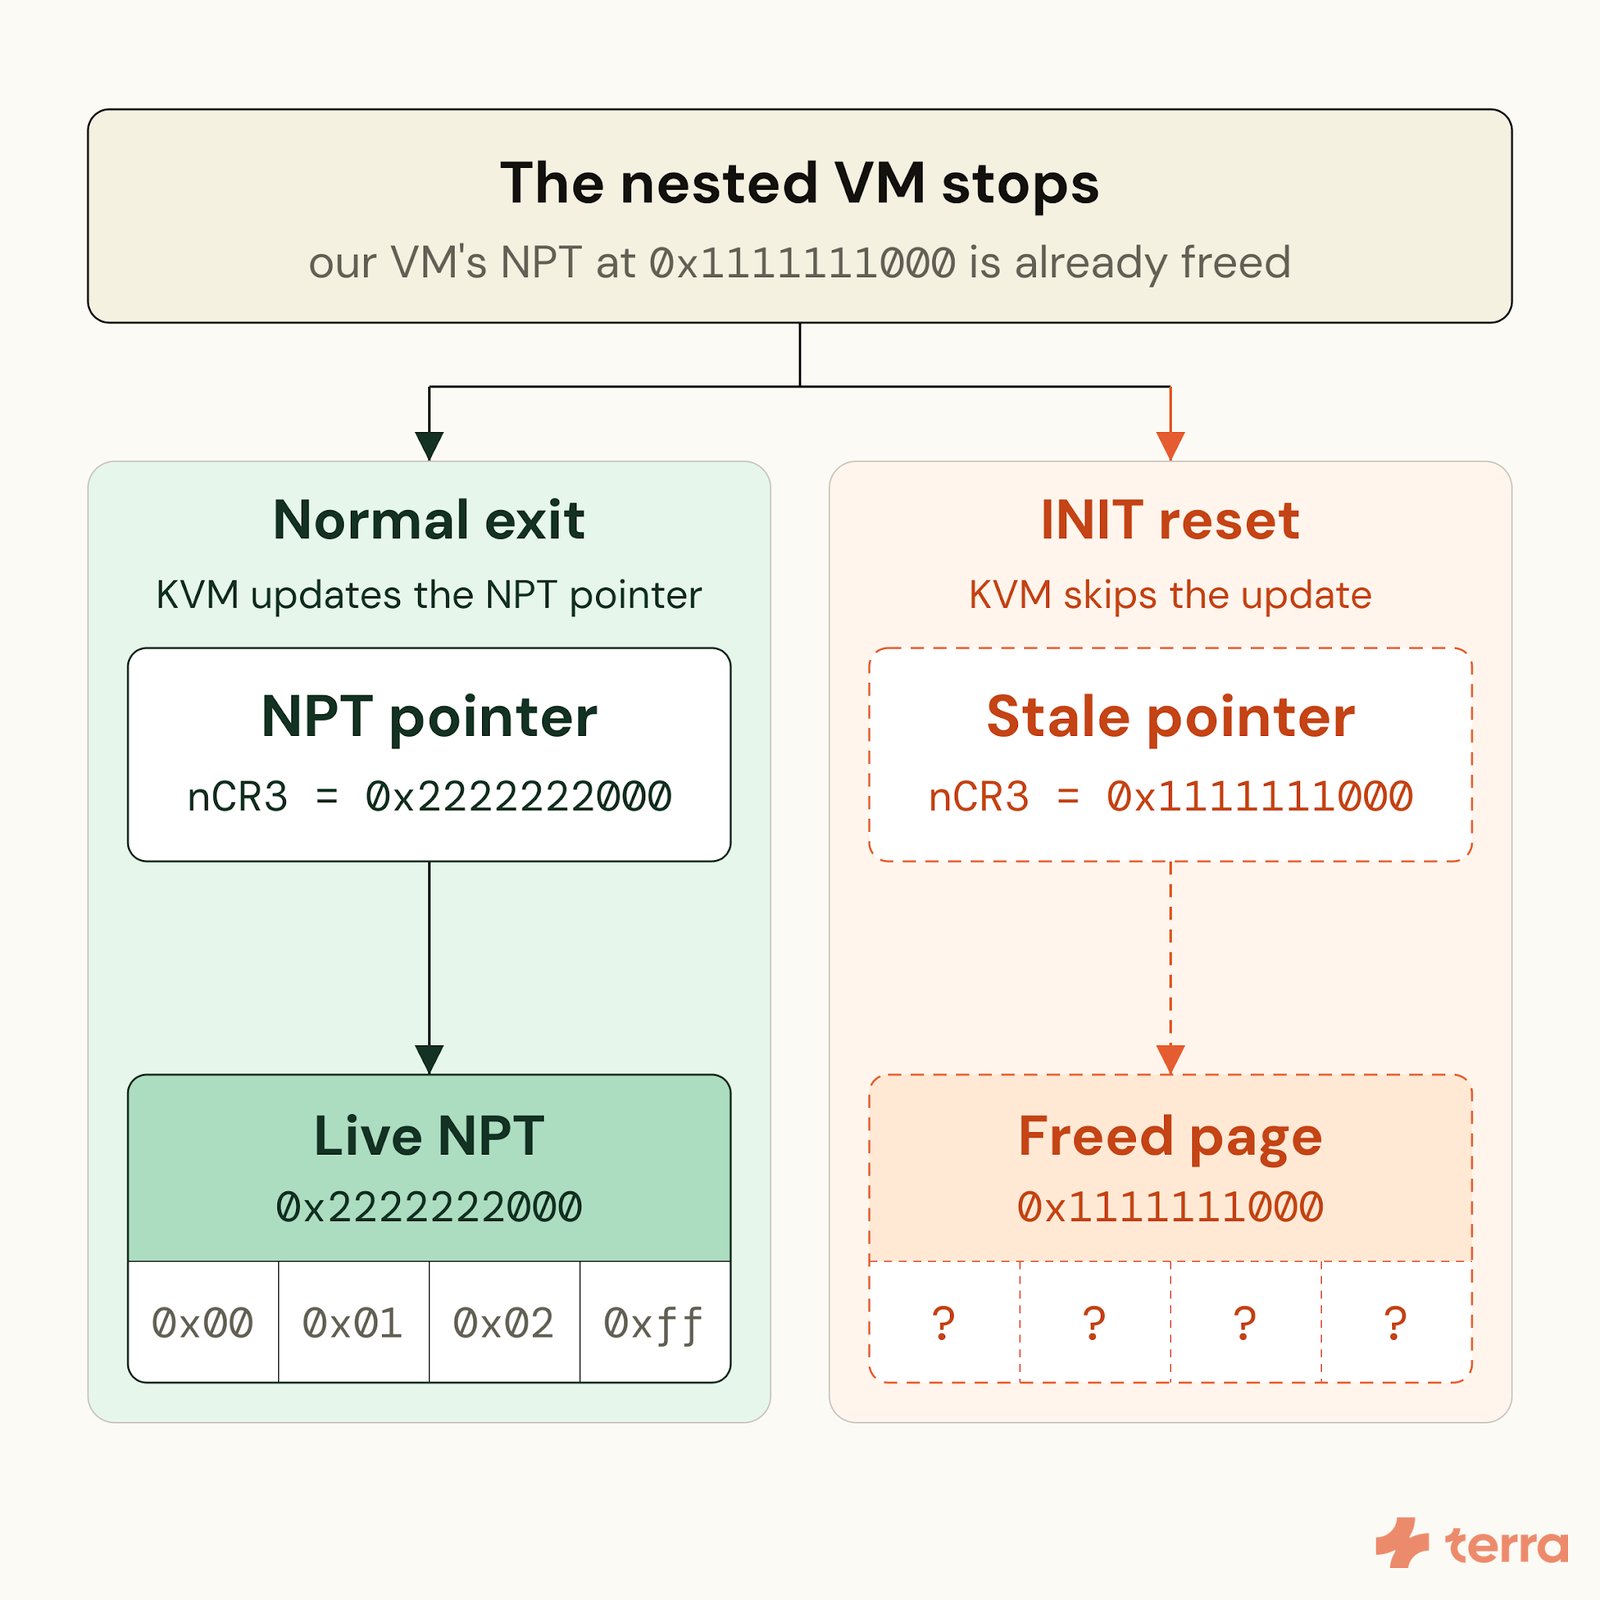
启用嵌套虚拟化后,虚拟机里还能再跑一台虚拟机。KVM 此时维护两份控制块,各带各的页表指针。嵌套虚拟机以正常方式退出、交还外层虚拟机时,KVM 会刷新外层的指针,让它重新指向自己的活跃页表。
还有第二条退出路径:INIT 复位信号。INIT 把虚拟 CPU 从嵌套虚拟机里拉出来时,KVM 跳过了正常退出路径,外层虚拟机的指针停留在旧值上。KVM 本来还有第二道保险,处理复位时全量重建内存管理状态,但那道保险只在嵌套虚拟机事先开着分页时才会运行,而攻击者自己写的嵌套虚拟机可以关着分页跑。两条路径都不刷新指针,指针指向的页面随后被内核释放另作他用。这就是 use-after-free 的起点。
利用链三步
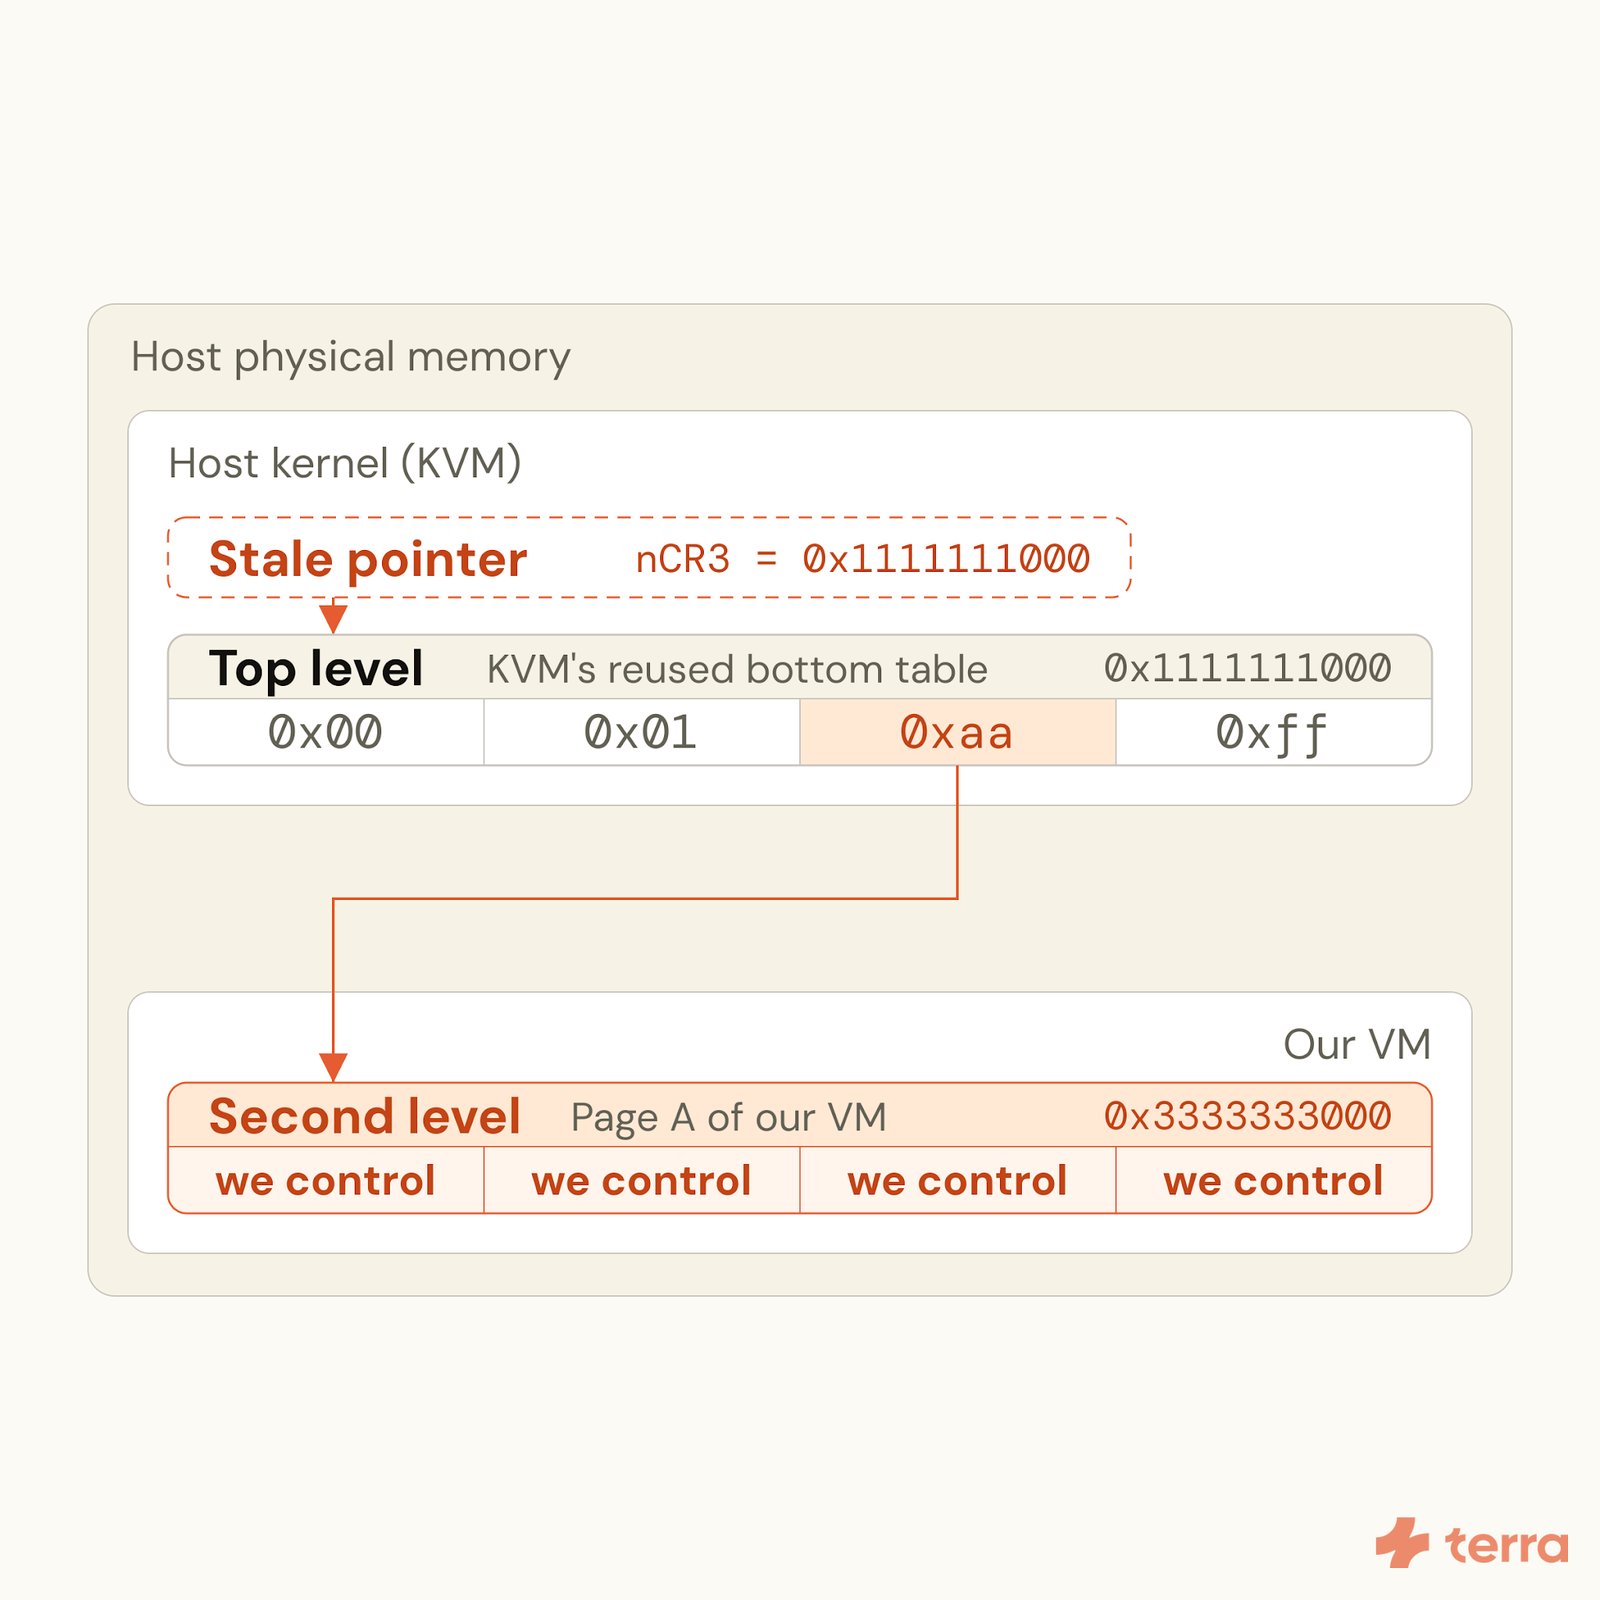
第一步,让被释放的页面回到自己手里。 攻击者在虚拟机内触碰一段尚未映射的内存,KVM 需要为新内存分配页表页,而刚被释放的页面在同一 CPU 的空闲链表顶部,大概率被重新分配,成为一张全新的底层页表页,里面填的是虚拟机自身页面的宿主地址。此时旧指针还指着它,处理器把这张底层表当成顶层表来读,顺着其中一条条目落到第二级。第二级实际落在攻击者自己的数据页上,而这一页的内容攻击者随便写。
第二步,用处理器的 Accessed 位当地址探测器。 处理器读取页表条目时会置 Accessed 位。攻击者在虚拟机的 262,144 个页面(约 1 GB 内存)里埋好标记条目,然后猜测宿主物理地址并观察哪些页面的 Accessed 位被置位。几十万页铺开后,相当比例的宿主地址会被猜中。实测中几百次猜测(每次微秒级)确认了两个页面的真实宿主地址。
第三步,伪造一张完整的页表。 已知宿主地址的两个页面,一个放表结构,条目指向宿主物理内存的任意位置。从此这台虚拟机的每次内存访问,都落在攻击者指定的地址上。
利用链带竞争成分。在 DigitalOcean 的大规格实例上,Terra 团队 12 次开机成功 6 次;每台宿主机每次开机约有一次真实尝试机会。对有动机的攻击者,这个成功率足够实用。
补丁埋雷:2022 年的修复引入了它
2022 年,KVM 修复了另一个嵌套虚拟化漏洞 CVE-2022-3344:复位信号把虚拟 CPU 从嵌套虚拟机拉出后,它继续用嵌套虚拟机的控制块运行,而那个控制块随后被释放。当年的修复把执行路径切回外层虚拟机的控制块。控制块的问题解决了,控制块里的页表指针却没有人刷新。切换发生了,指针留着旧值,外层虚拟机的控制块带着指向已释放页面的指针重新投入服务。
这个错误随 2022 年补丁进入 6.1 内核,并被带入 5.15.81 和 6.0.11 版本,在内核里存在了将近四年。Terra 团队此前的 PatchSlop 研究统计过:内核中 3.2% 的 CVE 由修复其他 CVE 的补丁引入。本次是这一统计的又一个实例,也是那句老话的内核安全版:修复本身也是代码,写代码就会犯错。
严重度评分打架
| 评分方 | 评分 | 备注 |
|---|---|---|
| Linux 内核 CNA | High,CVSS 3.1 8.8 | 按页表 UAF、跨虚拟机边界的机密性完整性可用性全失评分 |
| SUSE | Important,CVSS 3.1 7.8 | |
| Ubuntu | Medium | |
| Red Hat | Moderate,CVSS 3.1 5.6 | 初步评分,按仅拒绝服务影响评估 |
| DigitalOcean | 按 critical 处置 | 已在自家宿主机上复现利用 |
低分多出自研究公开前、只依据修复补丁描述完成的评估,只看到了 DoS 的一面。VirtFusion 在面向运营者的公告里写得很直:不要按低分做规划,已演示的影响是读写宿主内存。
受影响版本与修复状态
| 内核系列 | 状态 |
|---|---|
| 5.15.81 之前 | 不受影响 |
| 5.15(自 5.15.81 起) | 受影响,上游 5.15 线尚无含修复的发布 |
| 6.1、6.6 | 受影响,上游尚无含修复的发布 |
| 6.12 | 6.12.118 之前受影响 |
| 6.18 | 6.18.64 之前受影响 |
| 7.3 | 7.3.5 之前受影响 |
| 7.4 | 自 7.4-rc2 起已修复(commit c7c288d178cb) |
发行版内核的状态(VirtFusion 截至 2026 年 11 月 19 日核对):
- Debian 12(bookworm):linux 6.1.192-2 受影响,无修复包
- Debian 13(trixie):linux 6.12.117-1 受影响,上游 6.12.118 已修,发行版尚未跟进
- Ubuntu 22.04 LTS / 24.04 LTS:状态为待评估,5.15 与 6.8 内核均在受影响区间
- AlmaLinux 9/10、Rocky Linux 9/10:受影响,无 erratum;Red Hat 将 RHEL 9/10 内核列为受影响且修复推迟,无日期
- RHEL 8(4.18 内核):不受影响
DigitalOcean 已用热补丁修复自家全部宿主机,并告知 Droplet 用户无需任何操作。Terra 调研的多数云厂商因为未在 AMD 上开启嵌套虚拟化而天然不受影响。目前没有公开的 exploit 代码,没有在野利用报告,也没有检测历史利用活动的指引。
自建 KVM 宿主机怎么办
漏洞位于宿主机内核。升级虚拟机内部的操作系统没有任何作用;宿主机装了新内核但不重启,同样不受保护。
补丁到位之前,唯一完整的缓解是关闭嵌套虚拟化:
# 检查嵌套虚拟化状态(1 或 Y 为开启)
cat /sys/module/kvm_amd/parameters/nested
# 确认 CPU 厂商(AuthenticAMD 才在影响范围内)
grep -m1 vendor_id /proc/cpuinfo
# 关闭嵌套虚拟化
echo "options kvm_amd nested=0" >> /etc/modprobe.d/kvm.conf
# 校验配置生效(输出的每一行都应以 nested=0 结尾)
modprobe -c | grep '^options kvm_amd'
# 重启宿主机(虚拟机运行期间该参数无法变更)
reboot
# 重启后确认(应为 0 或 N)并核对内核版本
cat /sys/module/kvm_amd/parameters/nested
uname -r
三点注意:
第一,关闭后虚拟机内无法再运行虚拟机。租户在虚拟机里跑 hypervisor、Android 模拟器或 Docker Desktop 的会停摆,变更前先通知。第二,调整虚拟机 CPU 型号配置(host-passthrough、host-model 或 AMD 型号)不构成缓解,不要在这上面花时间。第三,若重启后 nested 仍为 1,检查内核命令行是否钉死了 kvm_amd.nested=1(grep -o 'kvm_amd.nested=[^ ]*' /proc/cmdline),有则从 GRUB 配置移除后再重启一次。
发行版发布修复内核后:安装、重启宿主机、用 uname -r 确认运行版本。确有租户需要嵌套虚拟化的,此时再移除 nested=0 设置并再重启一次;没有需求的,保持关闭。
今年的第三起
这是 2026 年公开的第三起 KVM 隔离失效。7 月披露的 Januscape(CVE-2026-53359)在 shadow MMU 中潜伏 16 年,同时影响 Intel 与 AMD 平台;10 月的 PwnEscape 出在 Linux 网络栈,让 Vercel 线上沙箱内的虚拟机读走了宿主内存。三者的代码路径各不相同,指向同一件事:云租户之间的隔离边界,比设计文档承诺的更薄。
对运营者,这份漏洞给了一份明确的检查清单;对其他人,值得记住的是模式:安全补丁本身也是代码,PatchSlop 统计的 3.2% 不是数字趣闻,是防御规划里该记的一笔账。
来源:Terra Security · VirtFusion 公告 · The Hacker News · Red Hat CVE 记录